2026年09月01日
初心者でもわかるCNAPP|
仕組み・メリット・活用方法を徹底解説
-
著者情報
関根 知勇
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第四部
はじめに
クラウド活用が進む中で、以下のような課題を感じていないでしょうか。
● クラウド設定や権限制御が適切か分からない
● セキュリティツールや管理画面が増え、全体像を把握しづらい
● アラートが多く、優先して対応すべきリスクを判断しづらい
● コンプライアンス対応状況も含めて、継続的に確認したい
クラウド環境では、システムが複数のサービスやリソースに分かれて構成され、設定変更や権限変更も日々発生します。
その結果、設定管理、脆弱性管理、権限管理などの情報が分散し、クラウド環境全体のリスクを把握しづらくなるケースがあります。
本記事では、こうしたクラウドセキュリティ運用の課題を整理したうえで、クラウド環境全体を横断的に可視化・管理するアプローチである「CNAPP」について解説します。
クラウドセキュリティ運用で起きやすい課題
クラウド活用が進むと、設定管理、脆弱性管理、権限管理、ワークロード保護など、確認すべき対象が複数に分かれます。
これらを個別のツールや管理画面で確認している場合、情報やアラートが分散し、クラウド環境全体の状況を把握しづらくなることがあります。
IPA「情報セキュリティ10大脅威 2026」解説書[組織編]でも、攻撃の糸口の一つとして「設定不備」が挙げられ、クラウドサービス利用時には仕様変更に伴う設定の見直しが重要とされています。
こうした設定不備への対応に加えて、クラウド環境では権限管理やワークロード保護なども継続的に確認する必要があります。そのため、個別の対策だけでなく、複数の管理領域を横断的に可視化・整理することが重要になります。
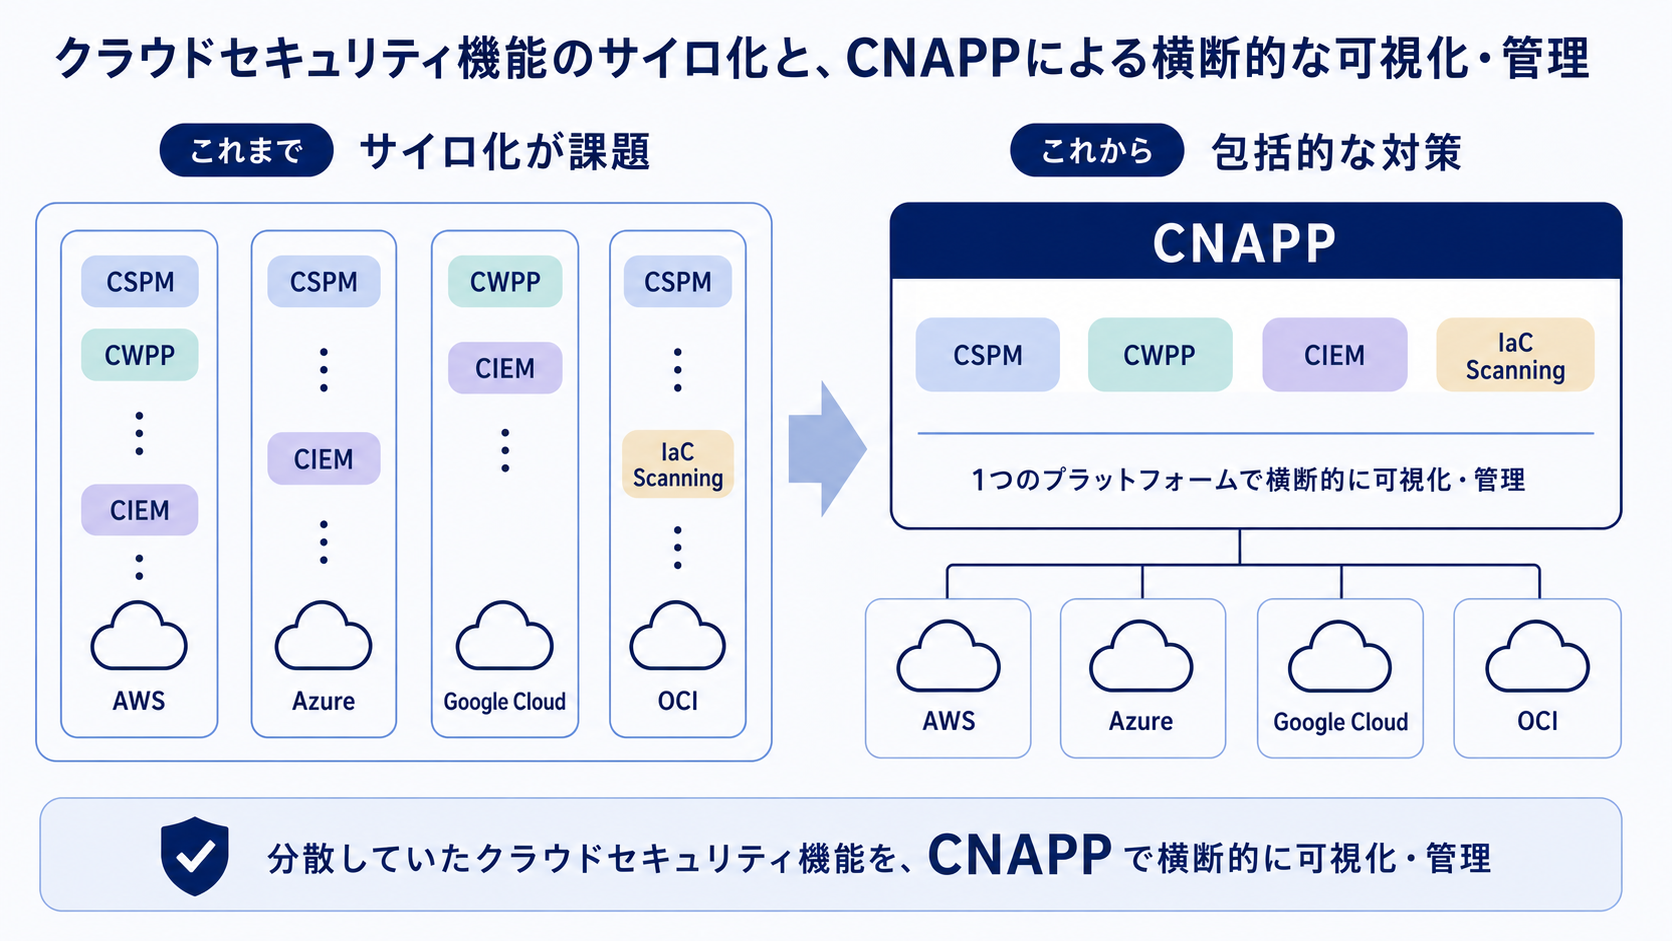
こうした課題に対して、個別に運用されがちなクラウド管理機能を一つの枠組みで扱い、クラウド環境全体を横断的に可視化するアプローチがCNAPPです。
CNAPP(Cloud-Native Application Protection Platform)とは?
CNAPP(Cloud-Native Application Protection Platform)とは、クラウド環境における設定管理、権限管理、ワークロード保護などのセキュリティ機能を統合的に扱うための考え方・プラットフォームです。
クラウド環境では、設定不備、権限管理、ワークロード保護などの課題が分散しやすく、個別のツールだけでは環境全体の状況を把握しづらくなることがあります。CNAPPは、こうした複数の管理機能を一つの枠組みで扱い、クラウド環境全体の可視化やリスク整理を支援します。
JSOLでは、CNAPPソリューションPrisma Cloud/Cortex Cloudを活用し、クラウド設定、権限状況、ワークロード保護などを横断的に確認・対処する仕組みを提供しています。
CNAPPの特徴
CNAPPの特徴は、複数のクラウドセキュリティ領域を横断して扱える点にあります。
● 統合的な可視化
CSPM(クラウド設定の確認)、CWPP(ワークロード保護)、CIEM(権限管理)、IaC Scanning(インフラ設定コードの確認)などの機能を組み合わせ、分散したリスク情報を把握しやすくします。
● 複数領域の横断管理
設定、権限、ワークロード、コンプライアンスなど、クラウド環境に関わる複数の管理対象を一つの枠組みで確認することができます。
● リスクの優先順位付け支援
設定不備、権限の過不足、ワークロードの状態などを組み合わせて確認することで、対応すべきリスクを整理しやすくします。
● 運用負荷の軽減
アラートや確認項目を整理することで、対応すべき内容を把握しやすくすることで、日々のクラウドセキュリティ運用を支援します。
これにより、従来分散していたクラウドセキュリティ運用は整理され、限られたリソースの中でも対応すべきリスクに集中しやすくなります。
CNAPPを構成する主な4つの機能
次に、CNAPPを構成する主な機能を紹介します。
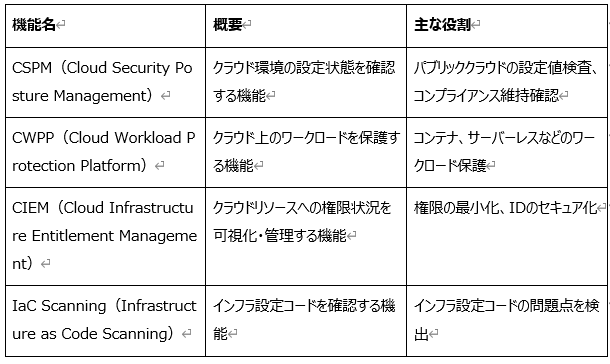
CNAPPを構成する主な機能として、CSPM、CWPP、CIEM、IaC Scanningなどがあります。
CSPM(Cloud Security Posture Management)
CSPM(Cloud Security Posture Management)は、クラウドプロバイダーの設定を基準(ベストプラクティスや規制要件)と照合し、誤設定の検知や修正を支援する機能です。
クラウド環境では、設定ミスがそのまま情報漏えいにつながるケースもあるため、継続的に設定状態をチェックすることが重要とされています。
CWPP(Cloud Workload Protection Platform)
CWPPは、クラウド上で稼働するワークロード(VM、コンテナ、サーバーレスなど)を対象に、脆弱性管理や不正動作の検知を行う機能です。クラウド環境では、VM、コンテナ、サーバーレスなど複数の実行環境が利用されるため、稼働中のワークロードの状態を確認し、必要な保護につなげることが重要です。
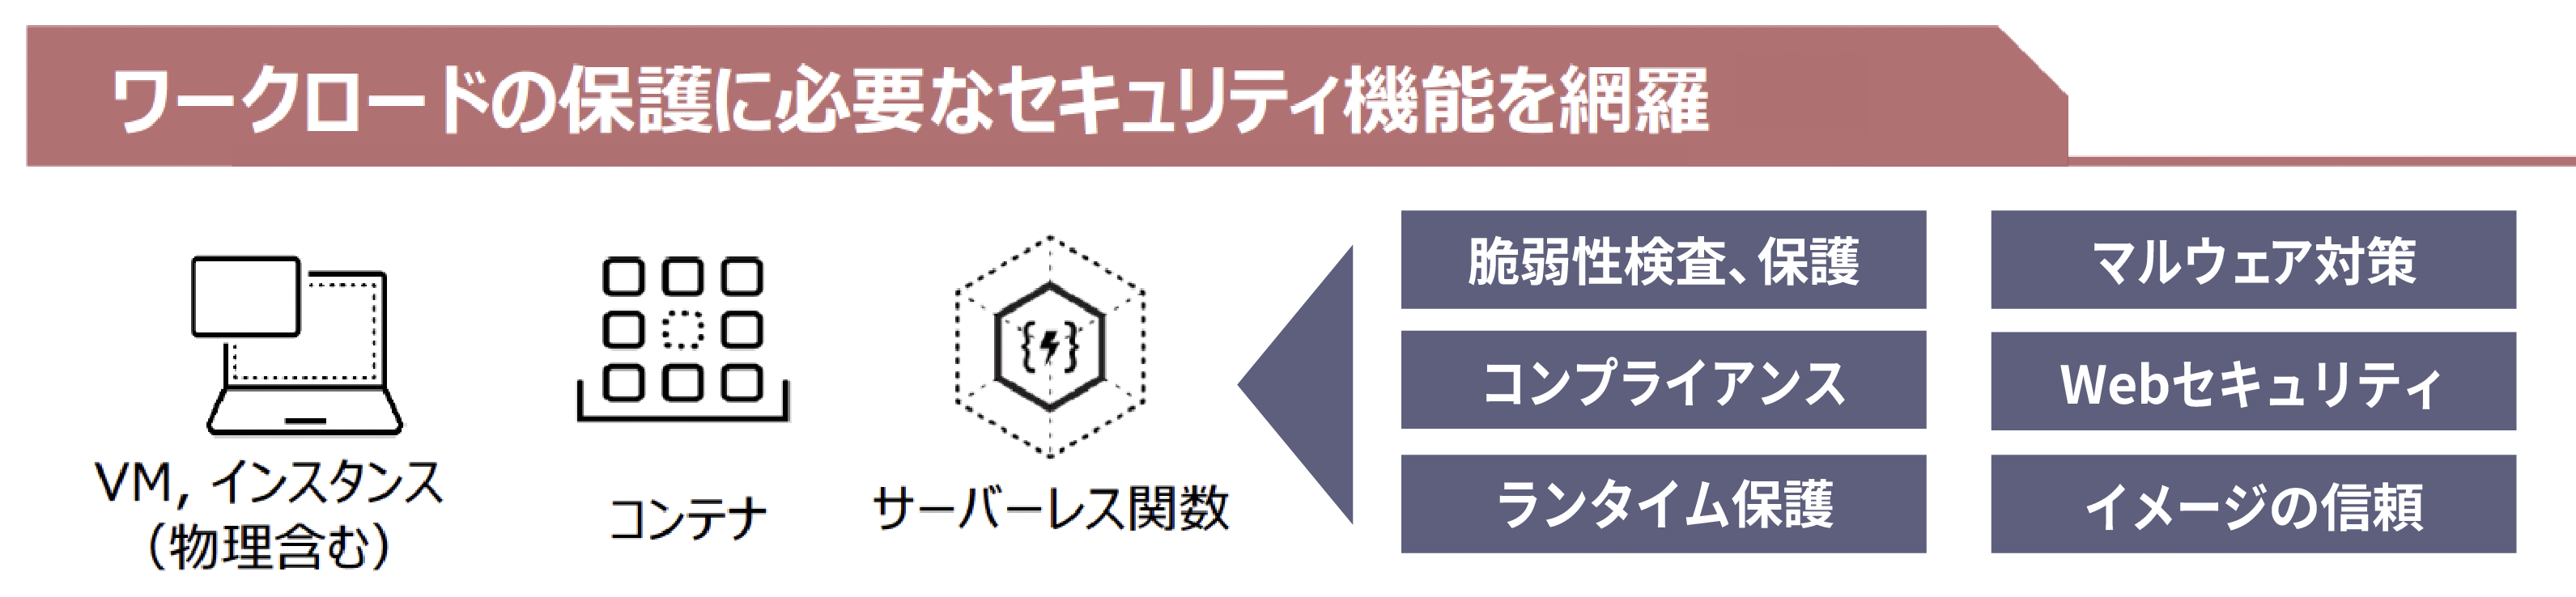
例えば、脆弱なコンテナイメージの検知や、稼働中の異常な振る舞いの検出などを通じて、リスクの早期把握を支援します。
CIEM(Cloud Infrastructure Entitlement Management)
CIEMは、クラウド環境におけるアイデンティティとアクセス権限を可視化し、適切な権限管理を支援する機能です。
クラウド環境では、過剰な権限が付与されたまま運用されるケースも多く、それが内部不正や被害拡大の要因となることがあります。
CIEMはこうした権限の状況を把握し、権限の見直しにつなげることで、リスク低減に寄与します。
IaC Scanning(Infrastructure as Code Scanning)
IaC Scanningは、Infrastructure as Codeで管理されるインフラ設定コードを確認し、設定上の問題点を検出する機能です。
実環境だけでなく、設定コードの段階で問題点を確認することで、クラウド環境のリスク把握を支援します。
CNAPP導入の主なメリット
ここでは、CNAPPを活用することで期待できる主なメリットを整理します。
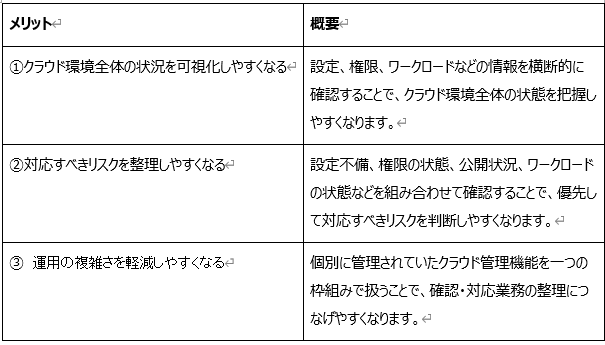
CNAPPは、単に個別のセキュリティ機能を追加するものではなく、分散しがちなクラウド管理機能を集約し、クラウド環境全体を把握しやすくする点に特徴があります。
特に、クラウド環境では脆弱性の有無だけでなく、クラウド設定、権限の状態、公開状況、ワークロードの状態など、複数の要素を組み合わせてリスクを確認する必要があります。CNAPPを活用することで、こうした情報を個別に確認するのではなく、横断的に整理しやすくなります。
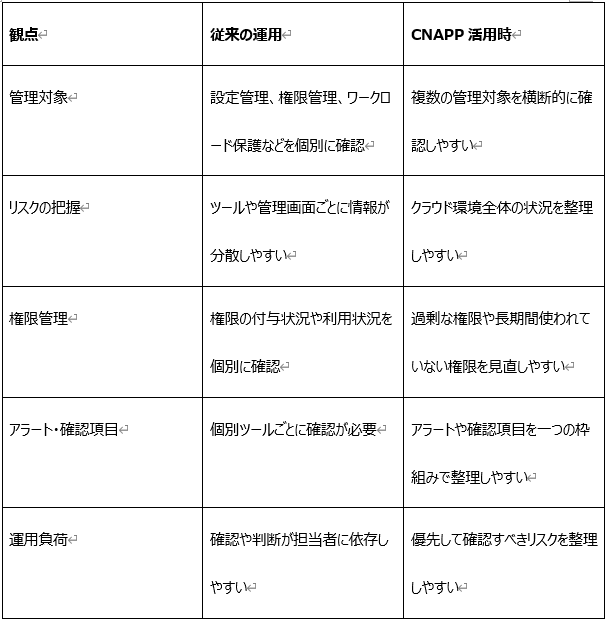
従来のクラウドセキュリティ運用との違い
従来の運用と比較すると、CNAPPでは以下のように情報を横断的に整理しやすくなります。
JSOLのCNAPPソリューション「Prisma Cloud/Cortex Cloud」でできること
JSOLでは、Prisma Cloud/Cortex Cloud(Palo Alto Networks)を活用したCNAPPソリューションを提供しています。Prisma Cloud/Cortex Cloudでは、クラウド環境における設定不備、権限状況、ワークロード保護などを横断的に確認し、クラウド環境全体のセキュリティ管理を支援します。
主に、以下のような領域の可視化・対処を支援します。
● クラウド設定不備の検査
● 権限状況の可視化・対処
● ワークロード保護
クラウド設定不備の検査
Prisma Cloud/Cortex Cloudでは、標準提供ポリシーを用いて、パブリッククラウドの設定値を検査します。クラウド環境では、設定変更が継続的に発生するため、設定状態を継続的に確認し、リスクにつながる不備を把握することが重要です。
また、コンプライアンス基準への対応状況を確認することで、クラウド利用における管理状態を整理しやすくなります。
権限状況の可視化・対処
Prisma Cloud/Cortex Cloudでは、クラウドアセットやIAM権限、クラウド監査ログなどをもとに、権限状況を可視化します。
たとえば、不要なパブリックアクセスが許可されているリソースや、長期間使用されていない権限などを把握し、必要な見直しにつなげることができます。
これにより、過剰な権限付与や不要な権限を整理し、クラウド環境における権限管理の改善を支援します。
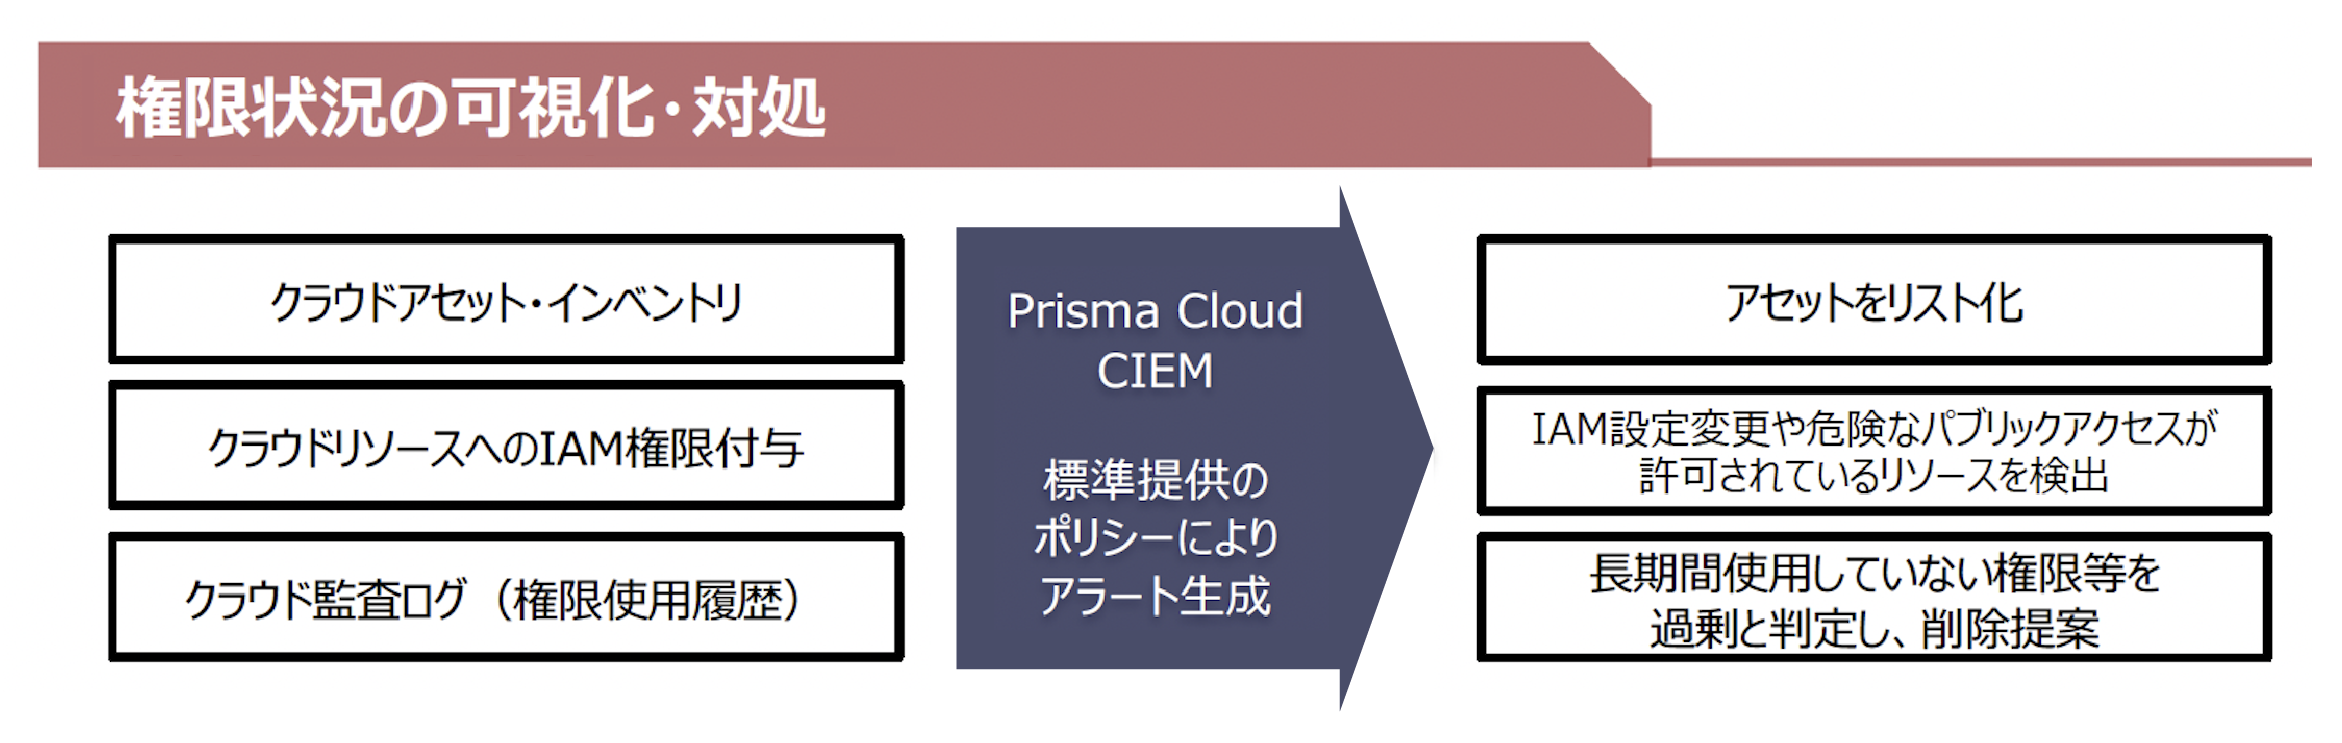 「権限状況の可視化・対処のイメージ」
ワークロード保護
Prisma Cloud/Cortex Cloudでは、VM、コンテナ、サーバーレス関数など、クラウド上で稼働するワークロードの保護にも対応します。脆弱性検査、マルウェア対策、ランタイム保護、Webセキュリティ、イメージの信頼性確認など、ワークロード保護に必要なセキュリティ機能を扱います。
クラウド環境の設定や権限だけでなく、実際に稼働するワークロードの状態まで含めて確認できる点が、CNAPPによる横断管理の特徴です。
導入前後の支援
クラウド環境では、設定変更や権限変更が継続的に発生するため、現状を一度確認して終わりではなく、継続的に状態を把握し、必要な対処につなげることが重要です。
JSOLでは、導入前の現状整理から、設計・導入・運用までを含めて、クラウド活用とセキュリティ強化を支援しています。
「どこにどの程度のリスクがあるのか整理しきれていない」という場合には、セキュリティアセスメントを通じて、現状の可視化や課題整理から支援することも可能です。
CNAPPソリューション Prisma Cloud/Cortex Cloudの詳細はこちら
CNAPPの活用を検討しやすいケース
CNAPPは、クラウド環境の管理対象が増え、設定や権限、ワークロードの状況を個別に確認している企業で検討しやすいアプローチです。例えば、以下のような課題がある場合は、CNAPPの活用を検討しやすい状況といえます。
● クラウド設定や権限管理の状況を把握しきれていない
● 複数のツールや管理画面に情報が分散している
● アラートや確認項目が多く、優先順位をつけづらい
● VM、コンテナ、サーバーレスなど、ワークロード保護まで含めて見直したい
● まずは現状のリスクを整理し、どこから対策すべきか確認したい
このような場合は、クラウド環境全体を横断的に可視化し、設定不備や権限状況、ワークロード保護を整理できるCNAPPが選択肢になります。
CNAPP導入時の注意点と課題
実際にCNAPPを導入する際は、ツールの機能だけでなく、対象範囲や運用ルールを事前に整理しておくことが重要です。
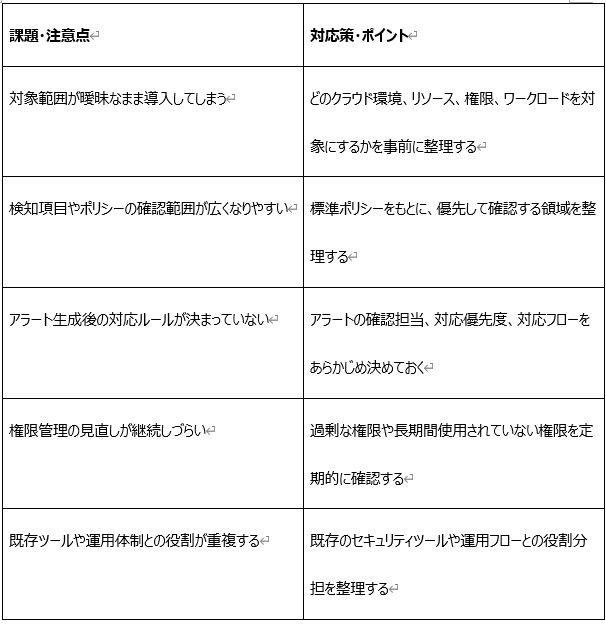
CNAPPは、導入すればすぐにすべての課題が解決するものではありません。クラウド環境の現状を把握したうえで、どの領域から可視化・対処していくかを整理することが重要です。
JSOLでは、Prisma Cloud/Cortex Cloudを活用したCNAPPソリューションを通じて、クラウド設定不備の検査、権限状況の可視化・対処、ワークロード保護などを支援しています。
よくある質問(FAQ)
Q1. CNAPPとは何ですか?
A1. CNAPP(Cloud-Native Application Protection Platform)は、クラウド環境における設定管理、権限管理、ワークロード保護などを統合的に扱うための考え方・プラットフォームです。個別に分かれがちなクラウド管理機能を一つの枠組みで扱い、クラウド環境全体の状況を把握しやすくします。Q2. CSPMとCNAPPは何が違いますか?
A2. CSPMは、主にクラウド環境の設定状態を確認する機能です。一方、CNAPPはCSPMに加えて、ワークロード保護を担うCWPP、権限管理を支援するCIEM、インフラ設定コードを確認するIaC Scanningなど、複数の領域を横断的に扱います。
Q3. CNAPPではどのようなリスクを確認できますか?
A3. クラウド設定の不備、権限の過不足、危険なパブリックアクセス、ワークロードの脆弱性などを確認しやすくなります。複数の情報を組み合わせて見ることで、対応すべきリスクを整理しやすくなります。
Q4. CNAPPはどのクラウド環境に対応していますか?
A4. 対応範囲は製品や構成によって異なりますが、一般的には、Prisma Cloud/Cortex CloudではAWS、Azure、GCPを含む主要なパブリッククラウドへの対応が示されています。実際の対象範囲は、利用中のクラウド環境や要件に応じて確認することが重要です。
Q5. CNAPP導入前に確認しておくべきことはありますか?
A5. まずは、対象とするクラウド環境、リソース、権限、ワークロードの範囲を整理することが重要です。また、アラートや検知結果を誰がどのように確認・対応するかといった運用ルールも、導入前に検討しておくとよいでしょう。
Q6. JSOLではどのような支援が可能ですか?
A6. JSOLでは、Prisma Cloud/Cortex Cloudを活用したCNAPPソリューションを通じて、クラウド設定不備の検査、権限状況の可視化・対処、ワークロード保護などを支援しています。現状整理から導入・運用に向けた検討まで相談できます。
まとめ
CNAPP(Cloud-Native Application Protection Platform)は、クラウド環境における設定管理、権限管理、ワークロード保護などを統合的に扱い、クラウド環境全体の状況を把握しやすくするためのアプローチです。CSPM、CWPP、CIEM、IaC Scanningなどの機能を組み合わせることで、設定不備や権限状況、ワークロードの状態を横断的に確認し、対応すべきリスクを整理しやすくなります。
クラウド環境では、設定変更や権限変更が継続的に発生するため、個別のツールや管理画面だけで状況を把握し続けることが難しくなる場合があります。CNAPPを活用することで、分散しがちなクラウド管理機能を一つの枠組みで整理し、運用の複雑性を軽減しやすくなります。
JSOLでは、Prisma Cloud/Cortex Cloudを活用したCNAPPソリューションを通じて、クラウド設定不備の検査、権限状況の可視化・対処、ワークロード保護などを支援しています。
クラウド環境のセキュリティ対策について、まずは現状の整理や方向性の検討から始めたい場合は、以下よりお気軽にお問い合わせください。
お問い合わせはこちら