2026年08月27日
CSIRT構築・運用支援 —
貴社のCSIRT、有事に本当に機能しますか?
-
著者情報
宮本 茂樹
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第一部 ITアーキテクト
はじめに:インシデント対応の「不安」を解消するために
大企業・中堅企業のIT部門やセキュリティ担当者にとって、サイバーセキュリティインシデントへの初動対応は、事業継続や経営判断に直結する最優先課題です。
しかし、CSIRTを設置していても、有事の際に実効性を発揮できるかという点で、次のような課題に直面している企業は少なくありません。
● 判断・対応スピードの限界:インシデント発生時、現行の体制では迅速な意思決定が困難である
● 属人化と人材不足:セキュリティ専任人材の不足により、特定の担当者に依存した運用となっている
● リソース配分の不均衡:平時の運用負荷と、有事に必要な対応リソースのバランス確保ができていない
IPA「情報セキュリティ10大脅威 2026」では、組織向け脅威として「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」「AIの利用をめぐるサイバーリスク」が上位に挙げられています。
こうした脅威に対応するには、攻撃を防ぐ対策だけでなく、インシデント発生時に迅速に判断・対応できる体制の構築が不可欠です。システム停止、情報漏えい、顧客対応、法務・広報対応、経営層への報告など、複数部門をまたいだ高度な連携が求められます。
そのため、CSIRTは「設置していること」だけでなく、有事に実効性を担保するための具体的な手順、明確な役割分担、そして迅速な意思決定フローが必要です。
本記事では、CSIRT(Computer Security Incident Response Team:コンピュータセキュリティインシデント対応チーム)が有事に機能するために必要な考え方を整理し、体制構築・運用改善・外部支援の活用ポイントを解説します。
CSIRTとは? — その役割とSOCとの違い
CSIRTの定義
CSIRTは「Computer Security Incident Response Team」の略称で、組織内で発生するサイバーセキュリティインシデントに対して、対応方針の整理、関係部署との連携、初動対応、原因調査、再発防止までを主導する専門チームです。
不正アクセス、情報漏えい、マルウェア感染、ランサムウェア被害などが発生した際、技術的な対応だけでなく、影響範囲の把握、経営層への報告、法務・広報部門との連携、顧客対応に必要な情報整理までを行います。
主な役割は次の通りです。
● インシデントの受付・検知内容の確認
● 影響範囲と優先度の評価
● 初動対応・封じ込め
● 原因調査・被害拡大防止
● 関係部署・経営層への報告
● 再発防止策の策定・改善活動
CSIRTの本質的な機能は、単なる技術対応ではありません。インシデント発生という危機下において、情報システム部門、セキュリティ部門、法務、広報、経営層を有機的に結びつけ、組織として迅速に判断・対応するための「ハブ(中核)」として機能します。
SOC(セキュリティオペレーションセンター)との違い
CSIRTと混同されやすい組織に、SOC(Security Operation Center)があります。
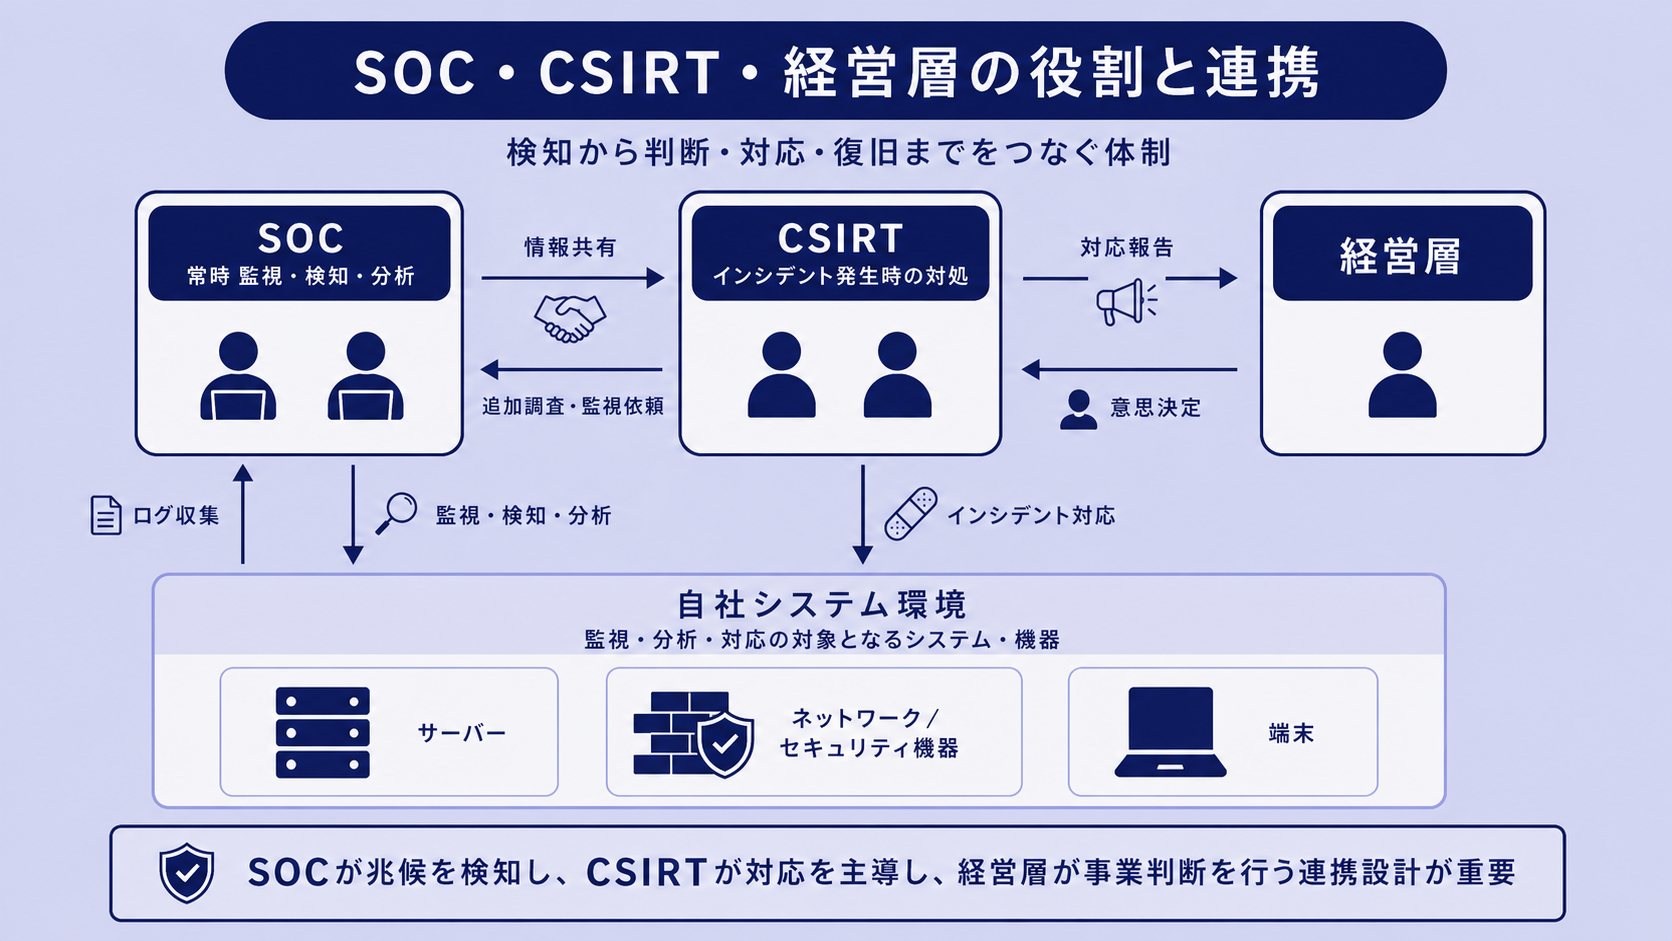
SOCは、ネットワークやシステムのログ、アラート、脅威情報を監視・分析して、異常を検知する役割を担います。一方、CSIRTは、検知されたインシデントに対して、影響確認、対応方針の整理、封じ込め、復旧、再発防止までを担います。
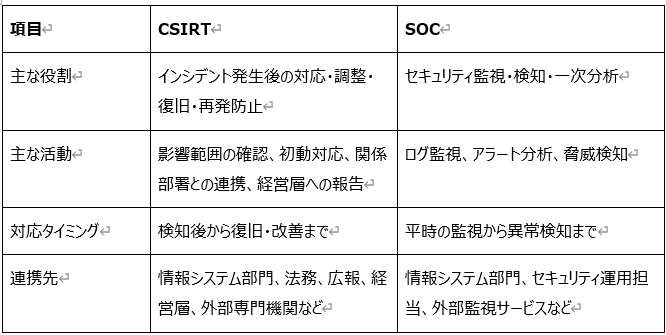
SOCはインシデントの兆候を早期に検知するための機能であり、CSIRTは検知後の判断と対応を進めるための機能です。
両者は代替関係ではなく、検知から対応・復旧までをつなぐ補完関係として設計する必要があります。
なぜ今、CSIRTが重要なのか
サイバー攻撃は、単にシステムを停止させるだけでなく、情報漏えい、取引先への影響、顧客対応、レピュテーションリスク、事業継続や経営判断にも影響します。
IPA「情報セキュリティ10大脅威 2026」でも、ランサム攻撃やサプライチェーン攻撃、AI利用に伴うリスクが組織向けの主要な脅威として挙げられています。
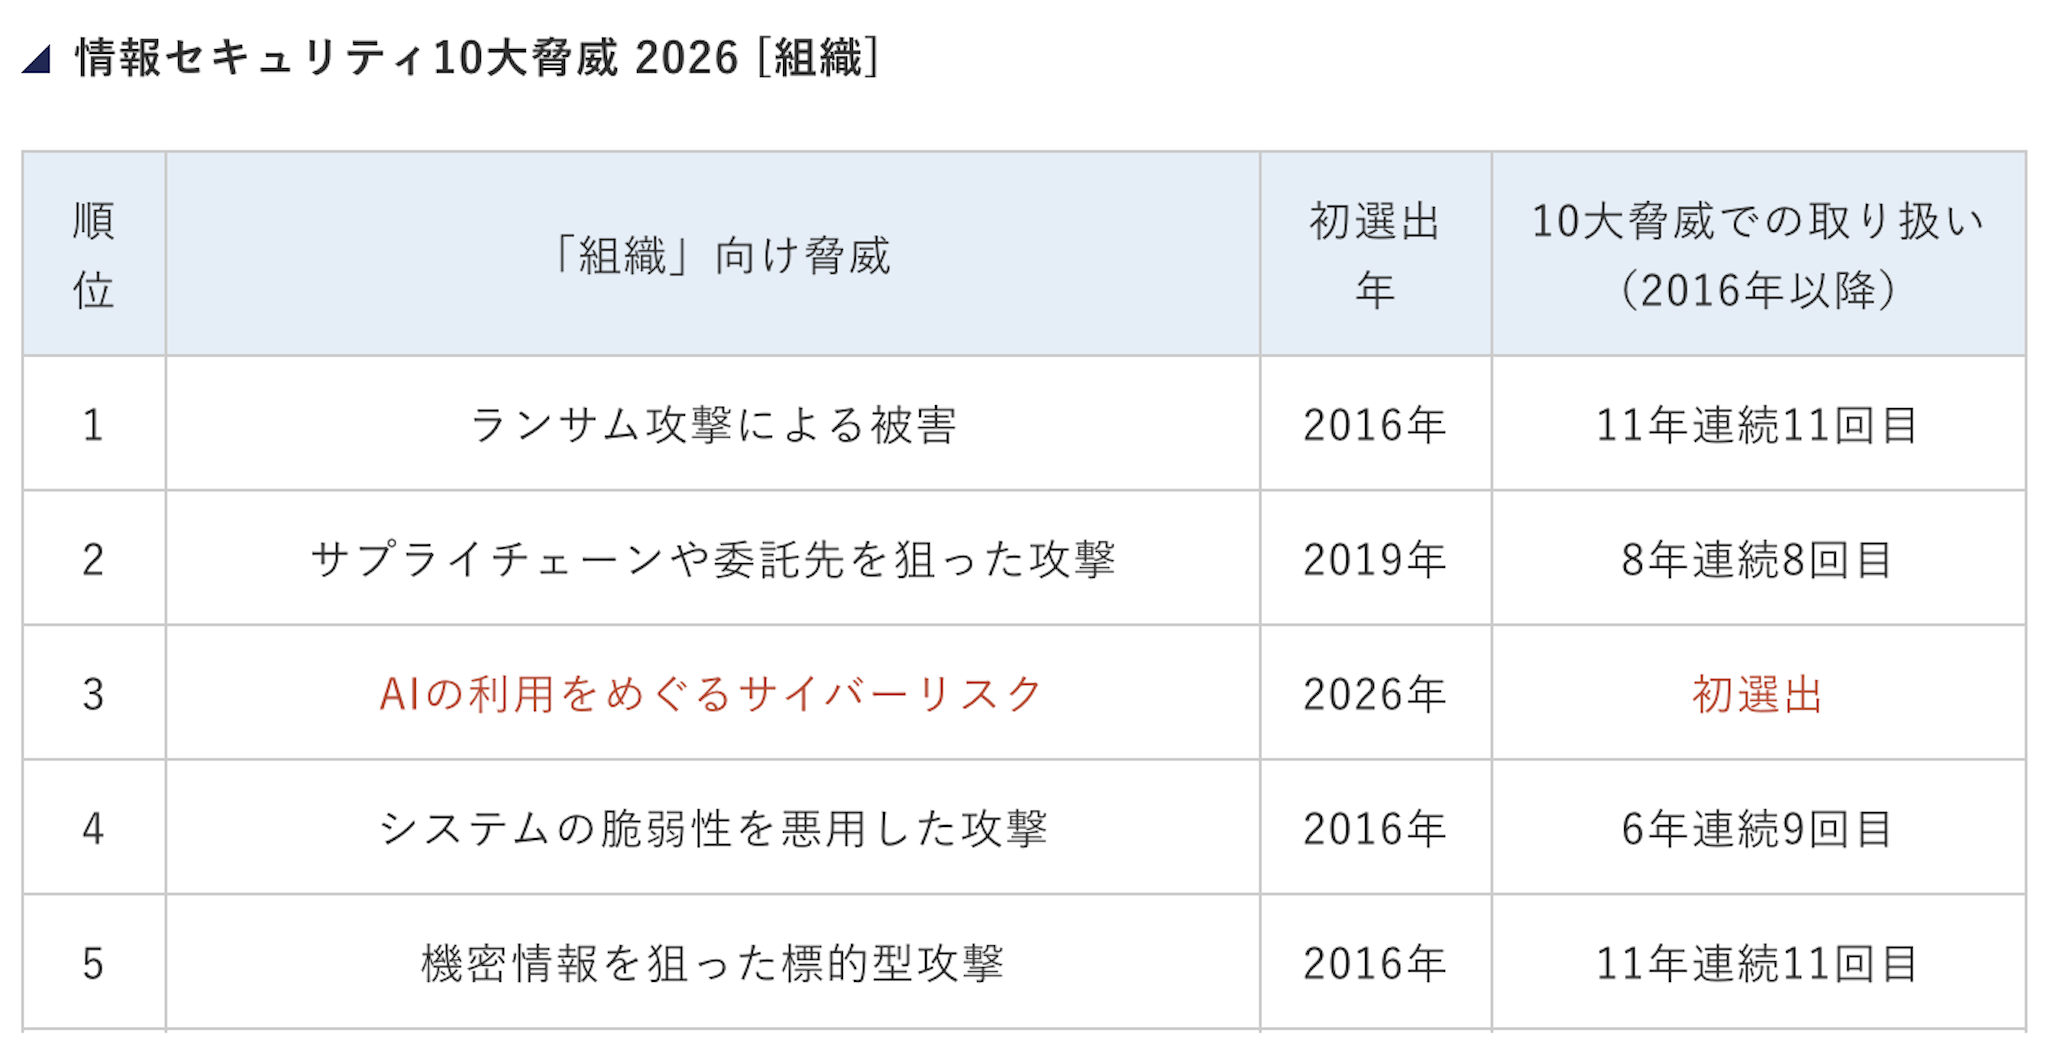 (出典:独立行政法人情報処理推進機構「情報セキュリティ10大脅威2026」)
特にランサムウェアでは、データの暗号化に加えて、窃取した情報の公開を示唆する二重脅迫型の攻撃も問題になっています。サプライチェーン攻撃では、自社だけでなく、委託先や取引先を含めた影響確認が必要になります。
こうした脅威に対応するには、攻撃を防ぐ対策だけでは不十分です。
インシデント発生後に、誰が状況を整理し、どの範囲まで影響を確認し、どのタイミングで経営層へ報告し、どの部門と連携して対応するのかを、あらかじめ設計しておく必要があります。
CSIRTは、そのための組織的な対応基盤です。
有事に機能するCSIRTを整備することで、初動対応の遅れを防ぎ、被害拡大の抑制、社内外への説明、復旧後の改善につなげます。
CSIRTが「有事に機能しない」状態に陥る主な課題
CSIRTの定義とSOCとの役割分担を整理しましたが、重要なのは形を作ることではありません。次に、CSIRTを設置していても有事に機能しない主な要因を整理します。
CSIRTを設置していても、インシデント発生時に想定通り機能しない場合があります。
その背景には、体制そのものの有無ではなく、役割分担、初動対応の手順、関係部署との連携、経営層への報告ルートが運用レベルまで具体化できていないことが根本的な要因です。
主な課題は以下の通りです。
● インシデント発生時の初動対応ルールが明確になっていない
● 対応できる専任人材や専門スキルが不足している
● 日常業務との兼務により、平時の準備・訓練に十分な時間を確保できていない
● IT部門、法務、広報、経営層との連携ルートが整理されていない
● 有事に必要な判断基準や報告基準が明文化されていない
こうした状態では、CSIRTを設置していても、実態としては“名ばかり”の体制になり、有事の判断や対応が遅れる原因になります。
CSIRTが有事に機能しない主な理由
CSIRTを設置していても、運用ルールや判断基準が十分に整備されていなければ、インシデント発生時に対応が遅れる原因になります。
特に、初動対応、関係部署との連携、経営層への報告、平時の訓練が曖昧なままでは、CSIRT運用が形骸化しやすくなります。
有事に備えて確認したい項目
● インシデント発生時の初動対応フローが明文化されていない
● 検知後、誰が一次判断を行うか決まっていない
● 影響範囲を確認する手順が整理されていない
● 法務・広報・経営層へのエスカレーションルートが曖昧である
● 経営層へ報告すべき事象の判定基準(クライテリア)が未策定である
● CSIRTメンバーが通常業務と兼務しており、訓練時間を確保できていない
● 手順書や連絡網が定期的に更新されていない
● インシデント対応後の振り返り・改善の仕組みがない
上記の項目に複数当てはまる場合、CSIRTの役割や対応プロセスを見直し、有事に機能する運用体制へ整備する必要があります。
有事に機能するCSIRTを構築するためのポイント
CSIRTを有事に機能させるには、担当者を配置するだけでは不十分です。
インシデント発生時に「誰が判断し、どの部門と連携し、どのタイミングで経営層へ報告するのか」という意思決定プロセスを、平時から実運用レベルまで整理しておく必要があります。
CSIRT構築・運用において、実効性を高めるために確認すべき5つの観点を以下に整理します。
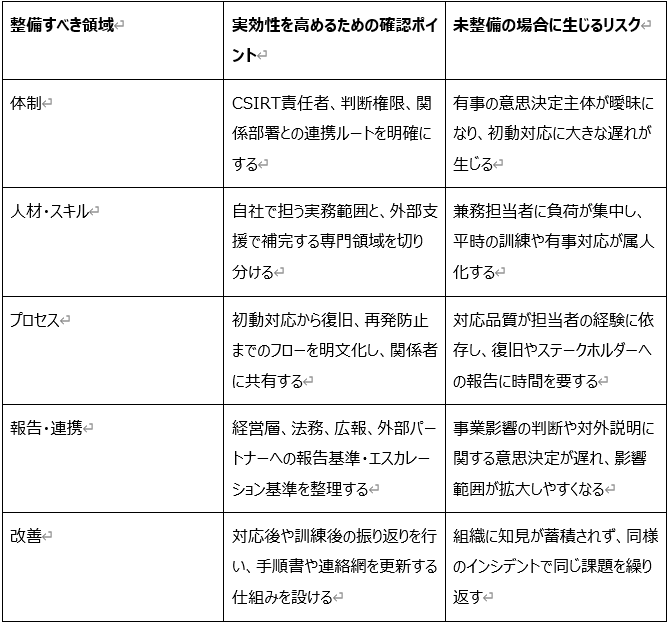
これらの領域を整備することで、インシデント発生時の判断や対応を属人化させず、組織として対応できる状態に近づけます。
一方で、CSIRTの構築・運用には、専門人材の確保、継続的な訓練、手順書の更新など、平時から一定の運用負荷が発生します。
CSIRT運用におけるリソース不足をどう補うか
CSIRTは、有事だけでなく平時の運用も重要です。
しかし実際には、CSIRTメンバーが通常業務と兼務している場合も多く、平時の訓練や手順書の更新、脅威情報の収集まで十分に対応できない場合があります。
一方で、インシデント発生時には、影響範囲の確認、封じ込め、復旧判断、経営層への報告、法務・広報との連携などが短時間に集中します。
そのため、平時の運用負荷と有事の対応負荷の両方を見据えて、リソースの確保方法を設計しておく必要があります。
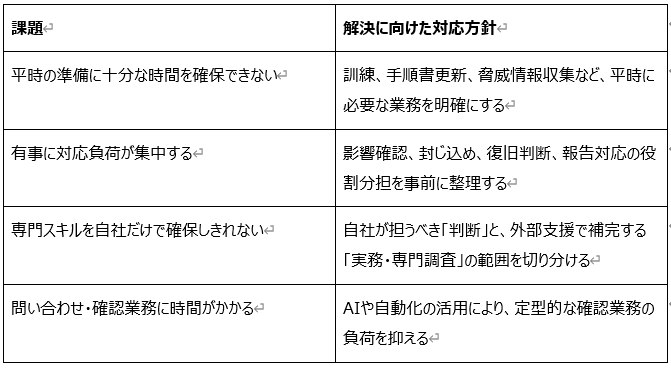
CSIRT運用では、すべてを自社だけで担うのではなく、自社で持つべき判断機能と、外部支援やツールで補完する領域を分けて考えることが重要です。
AI・自動化で定型業務の負荷を抑える
CSIRT運用では、不審メール受信時の影響確認やIT利用者からの問い合わせ対応など、定型的な確認業務に担当者のリソースが割かれます。
こうした業務は、AIや自動化を活用することで、担当者の確認負荷を抑えやすくなります。
JSOLの統合CSIRTサービス「J's ARMOR™」では、企業外に情報を出さないローカルLLM(大規模言語モデル)を活用し、不審メール受信時の影響確認など、IT利用者からの問い合わせ対応の効率化・高速化を支援しています。
CSIRT運用を外部支援で補完する4つのメリット
リソース不足を補うには、AIや自動化の活用に加え、自社で担う領域と外部支援で補完する領域を明確に切り分けることが重要です。
CSIRTを有事に機能させるには、体制・人材・プロセスを継続的に整備する必要があります。一方で、専門人材の確保、訓練の実施、手順書の更新、脅威情報の収集までを自社だけで担うには、一定の運用負荷が発生します。
外部の専門家を活用することで、自社で担うべき判断機能を維持しながら、不足しやすい専門性や運用リソースを補完できます。
1. 専門性と運用ノウハウの補完
外部支援を活用することで、インシデント対応、脆弱性管理、教育・訓練、手順整備など、自社だけでは継続運用が難しい領域を補完できます。
特に、インシデント対応の経験や専門知識が必要な領域では、外部の知見を組み込むことで、対応手順や判断基準を実務に即した形へ整備できます。自社内の経験だけに依存しない運用体制を構築できる点、外部支援を活用する大きなメリットです。
2. 平時・有事の対応体制の補完
CSIRT運用では、平時の準備だけでなく、夜間・休日を含むインシデント発生時の対応体制も確認しておく必要があります。自社だけで常時対応できる体制を維持するには、人員・スキル・運用設計の面で高い負荷が生じます。
外部支援を組み込むことで、平時の運用負荷を抑えながら、有事に必要な専門スキルと対応リソースを追加投入できる体制を整えられます。
なお、JSOLのセキュリティ・ネットワーク関連サービスでは、リモートで24時間365日の運用を行い、アラート発生時の一次切り分けや復旧対応まで支援します。夜間・休日を含む運用体制を自社だけで維持することが難しい場合でも、外部支援を組み合わせることで、継続的な監視・一次対応の体制確保が可能となります。
3. 業務プロセスの標準化と専門知見の活用
CSIRT運用では、対応手順や判断基準が担当者ごとに異なると、対応品質が属人化します。
そのため、教育・訓練、脆弱性管理、問い合わせ対応などの業務プロセスを整理し、自社の実態に合わせて標準化することが不可欠です。
JSOLの統合CSIRTサービス「J's ARMOR™」では、教育や訓練、脆弱性管理など、CSIRTの各機能について業務プロセスの標準化を行います。
また、企業ごとの個別事情に合わせた業務を柔軟に追加できるため、自社の運用実態に沿ったCSIRT体制を整備できます。
4. 経営層への説明に必要な情報整理
重大なインシデント対応では、技術的な調査だけでなく、事業影響、顧客対応、対外説明、再発防止策を含めた判断が必要になります。そのため、経営層へ報告する際には、発生事象、影響範囲、対応状況、今後の対策を整理して提示することが求められます。
外部の専門家を活用すれば、技術的な論点を実務判断に落とし込み、経営層が判断するために必要な情報を整理できます。
セキュリティ部門だけで抱え込みやすい論点を、事業影響や対応方針として説明できる形に整えることで、経営層との認識合わせにもつながります。
JSOLの統合CSIRTサービス「J's ARMOR™」の特徴
CSIRTを有事に機能させるには、体制づくり、教育・訓練、脆弱性管理、問い合わせ対応、継続的な改善までを含めた運用設計が必要です。
JSOLの統合CSIRTサービス「J's ARMOR™」は、CSIRTの導入と継続的改善を支援する包括的なサービスです。CSIRT業務の実績やノウハウをもとに、企業固有の業務と、標準化・効率化された業務プロセスを組み合わせて支援します。
コンサルティングから実務支援まで対応できる
J's ARMOR™では、CSIRTの構築段階から運用段階までを一連の流れで支援します。
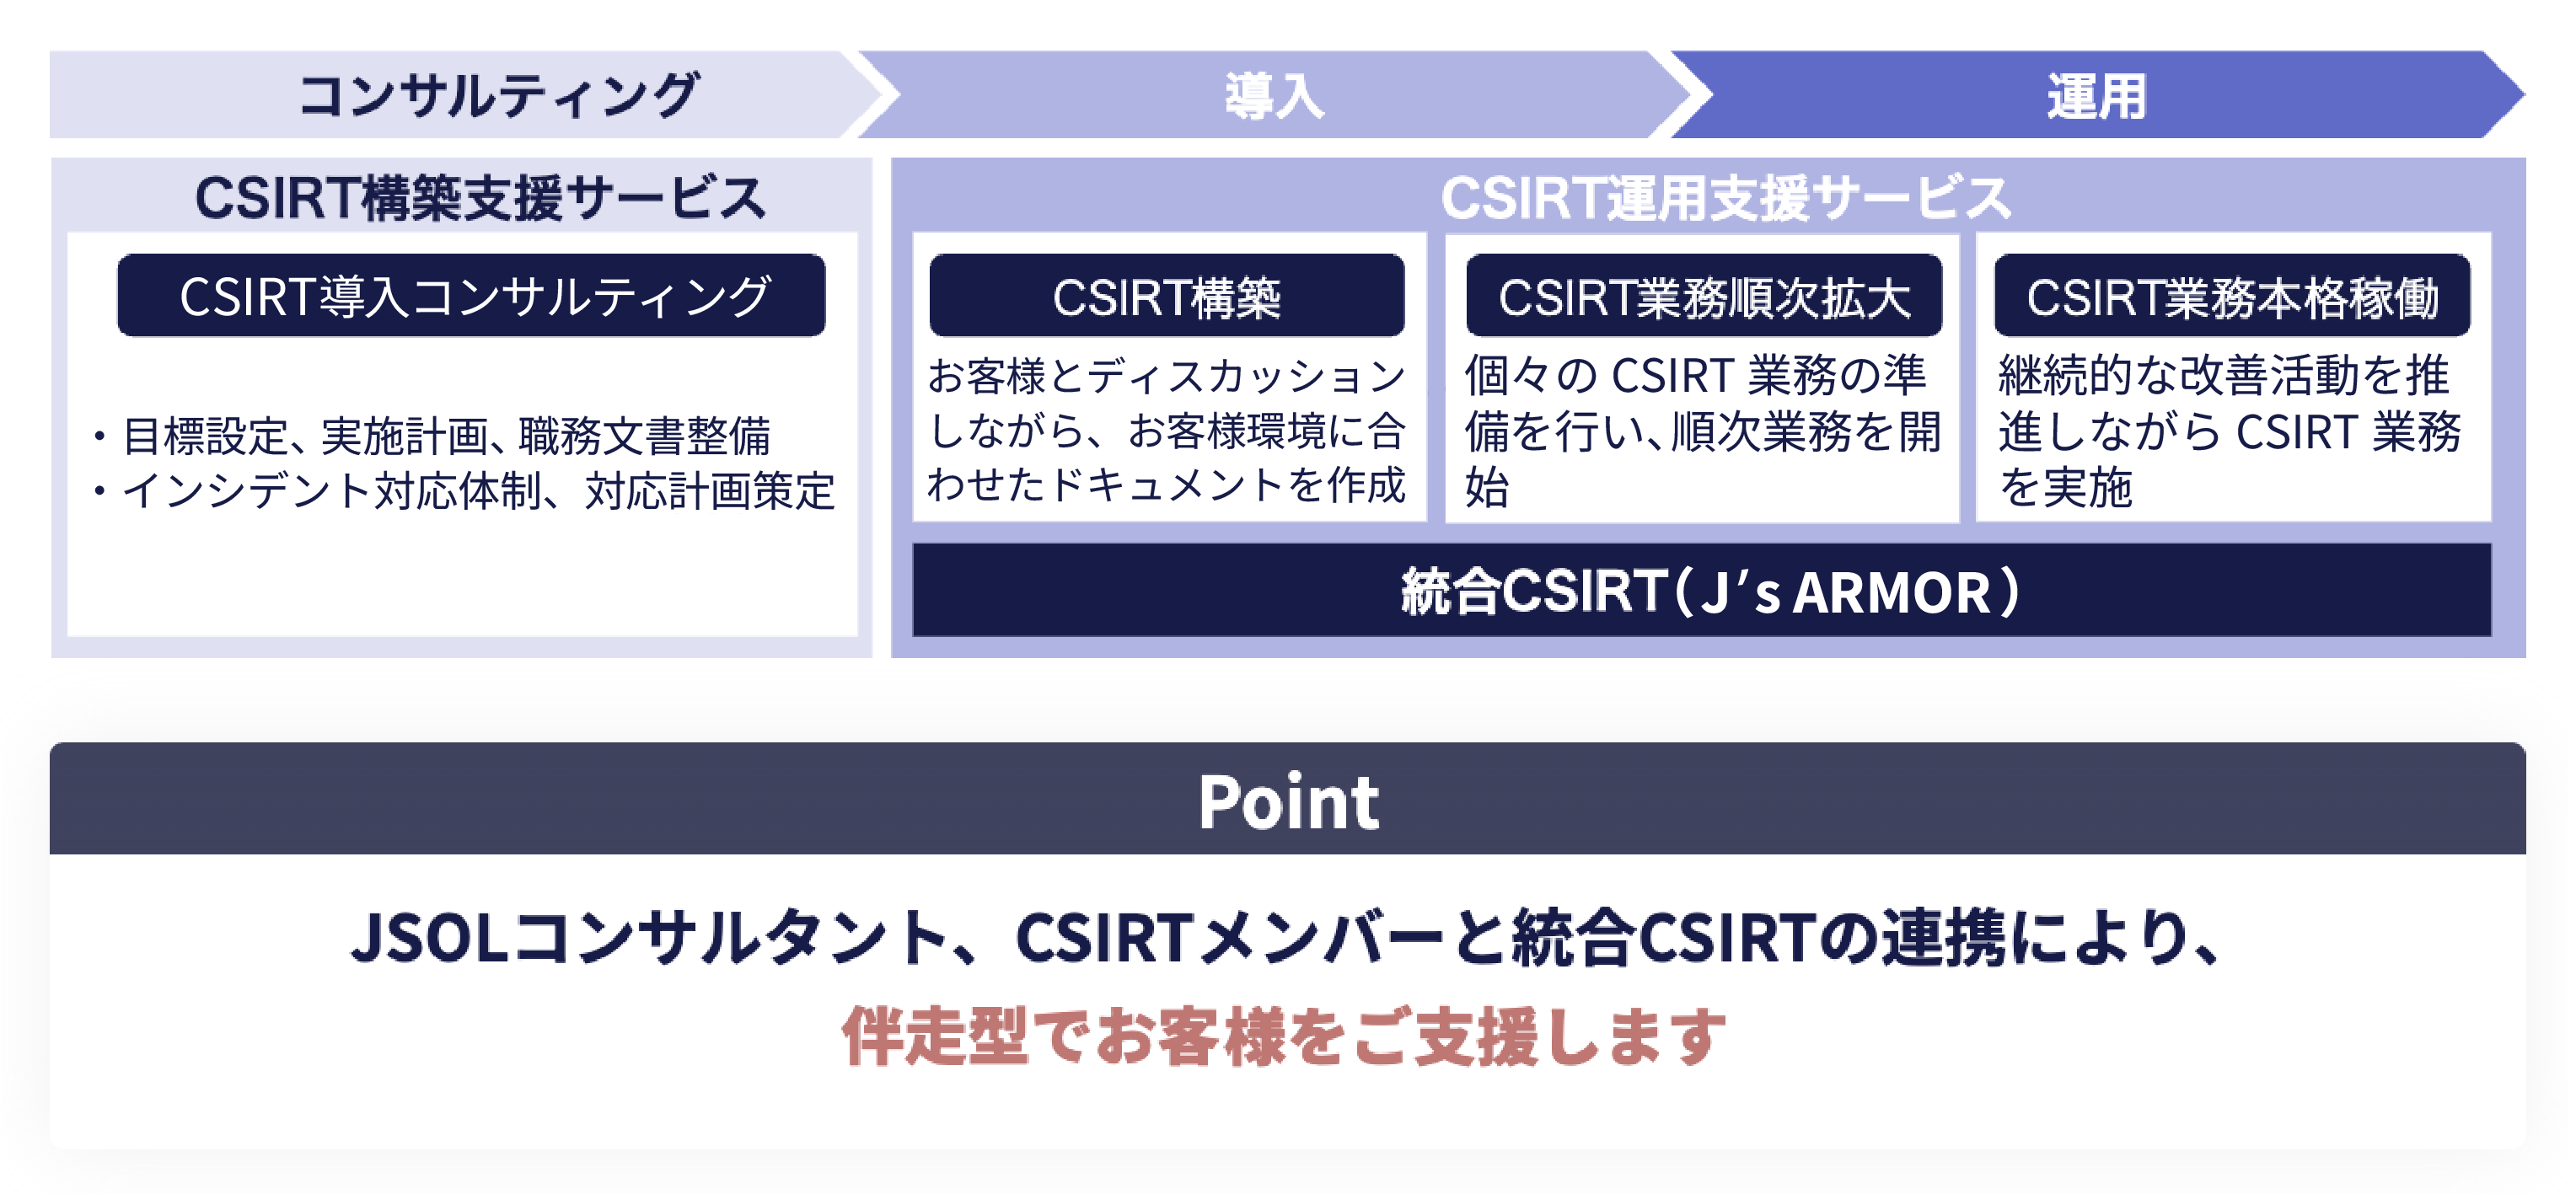 JSOL「J's ARMOR™におけるCSIRT構築支援・運用支援の全体像」
J's ARMOR™は、CSIRT体制の構築だけでなく、維持管理の代行までを対象としています。
業務全体から一部まで、コンサルティングから実務まで柔軟に支援できるため、自社の体制や運用課題に応じて必要な範囲を切り分けて活用できます。
CSIRT業務プロセスを標準化・効率化できる
J's ARMOR™では、教育・訓練、脆弱性管理など、CSIRTの各機能について業務プロセスの標準化を行っています。
企業ごとの個別事情に合わせた業務も追加できるため、自社の運用実態に合わせたCSIRT体制を整備できます。
ローカルLLMを活用し、問い合わせ対応を効率化できる
J's ARMOR™では、統合CSIRTを中心に、専門要員配置、ナレッジ集約、AIによる問い合わせ支援などを組み合わせてCSIRT運用を支援します。
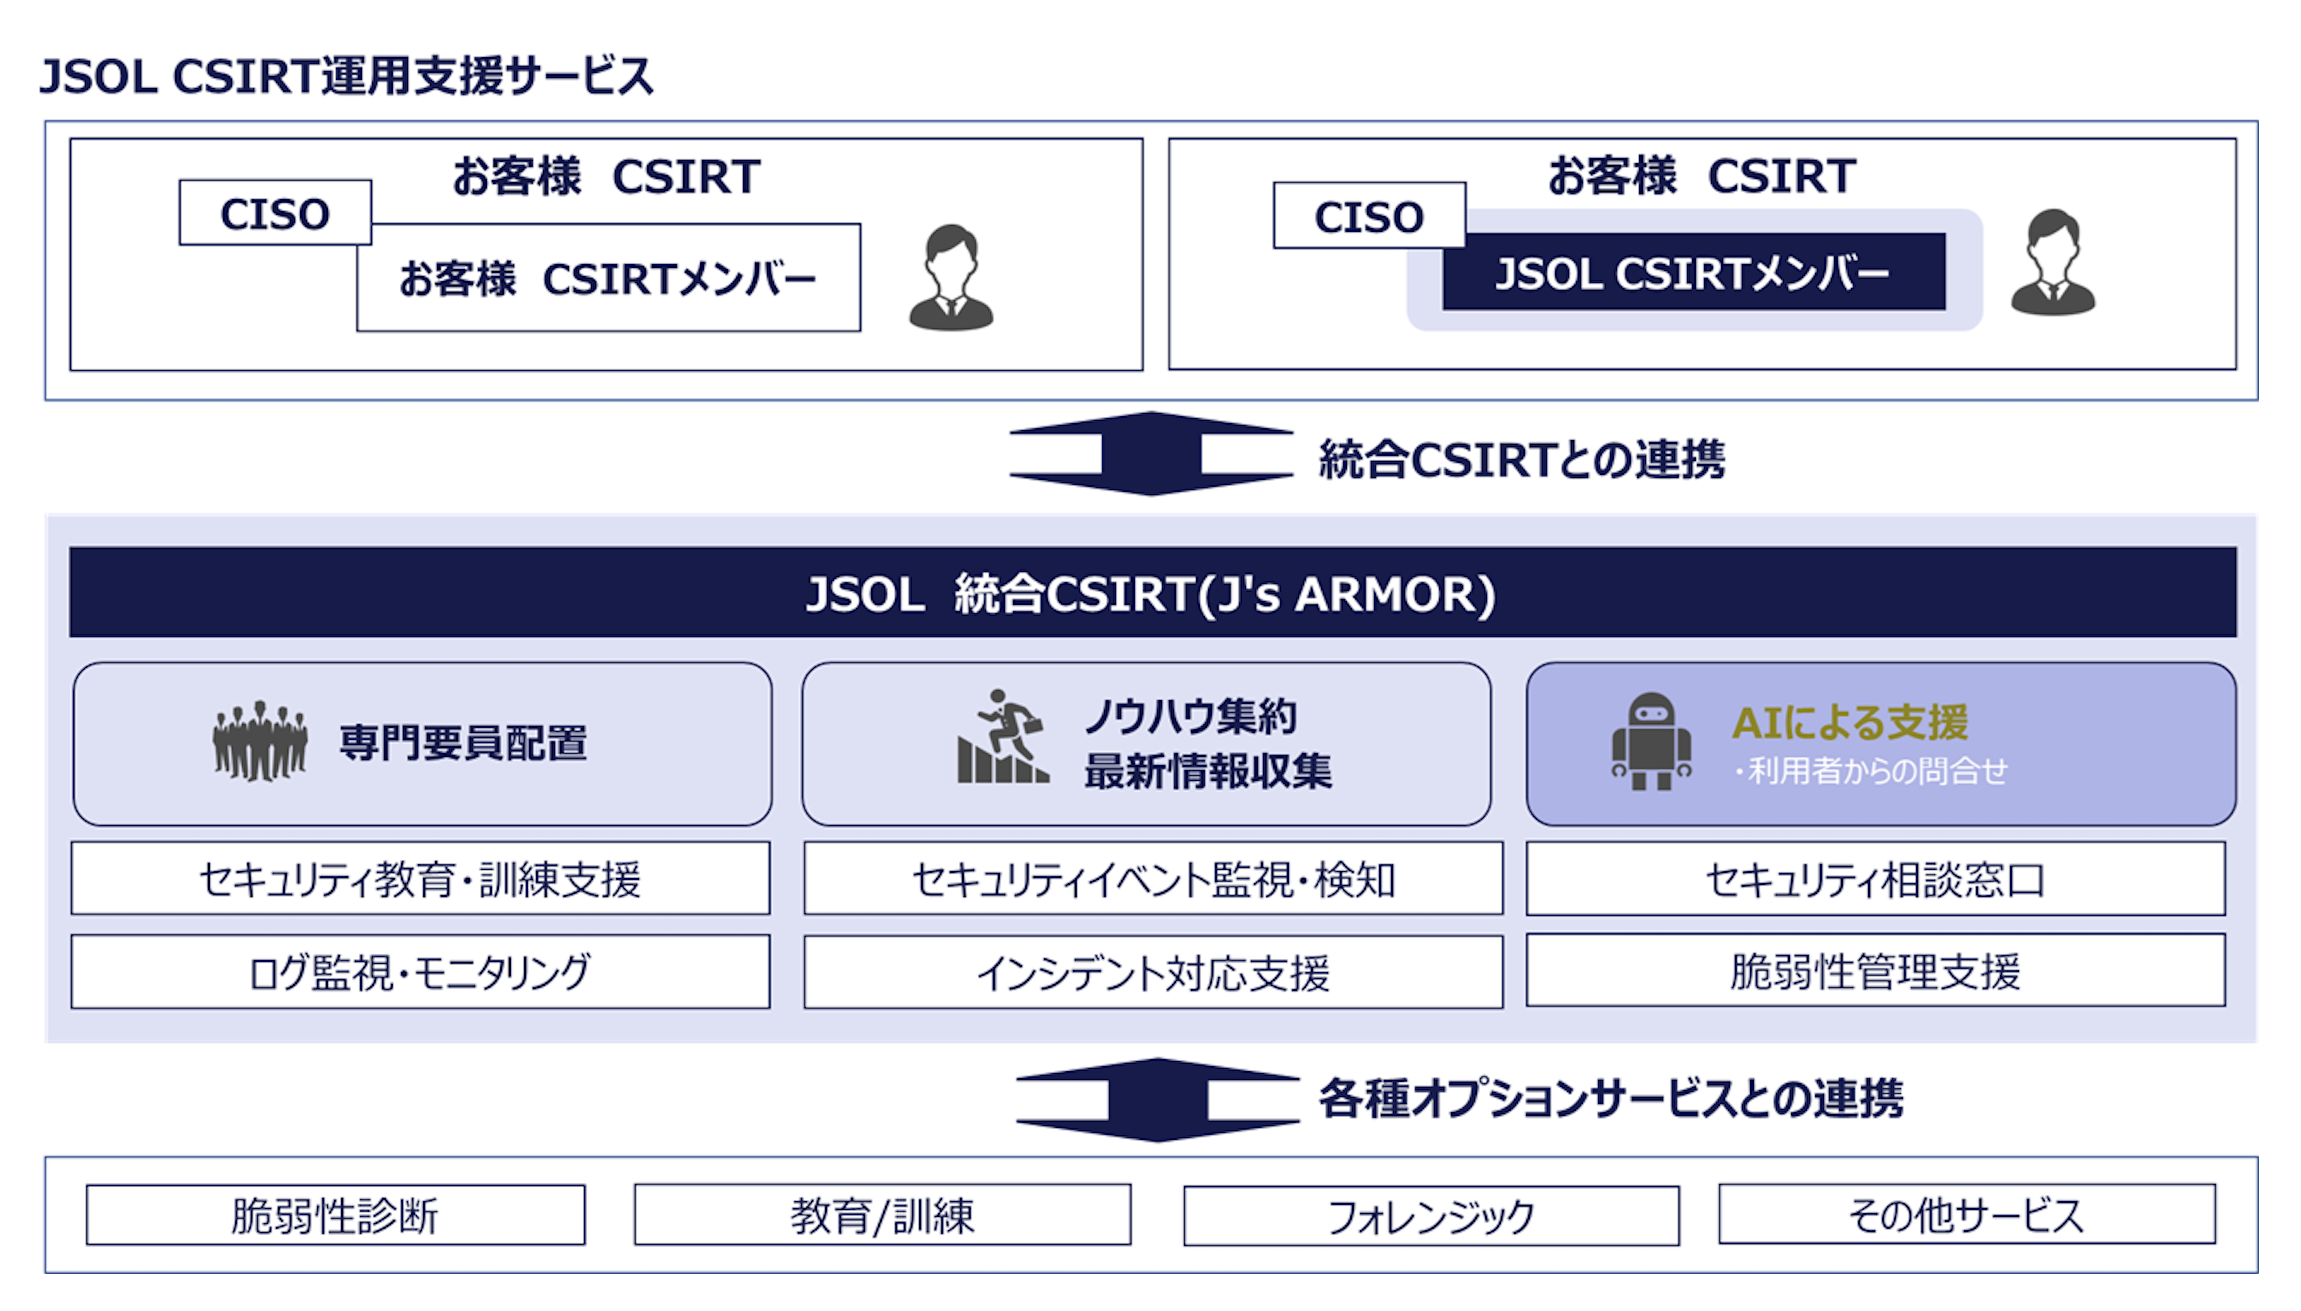 JSOL「J's ARMOR™におけるAI支援とCSIRT運用支援の位置づけ」
CSIRT運用では、不審メール受信時の影響確認など、IT利用者からの問い合わせ対応に多くの時間がかかります。
J's ARMOR™では、企業外に情報を出さないローカルLLMを活用し、こうした問い合わせ対応の効率化・高速化を支援します。
企業の体制や運用成熟度に応じて選べるプラン
J's ARMOR™では、企業のセキュリティ運用体制や課題に応じて、Entry、Standard、Advanced、Premiumの各プランが用意されています。
リモート対応から定期訪問、常駐・半常駐まで、必要な支援範囲を段階的に選択できます。
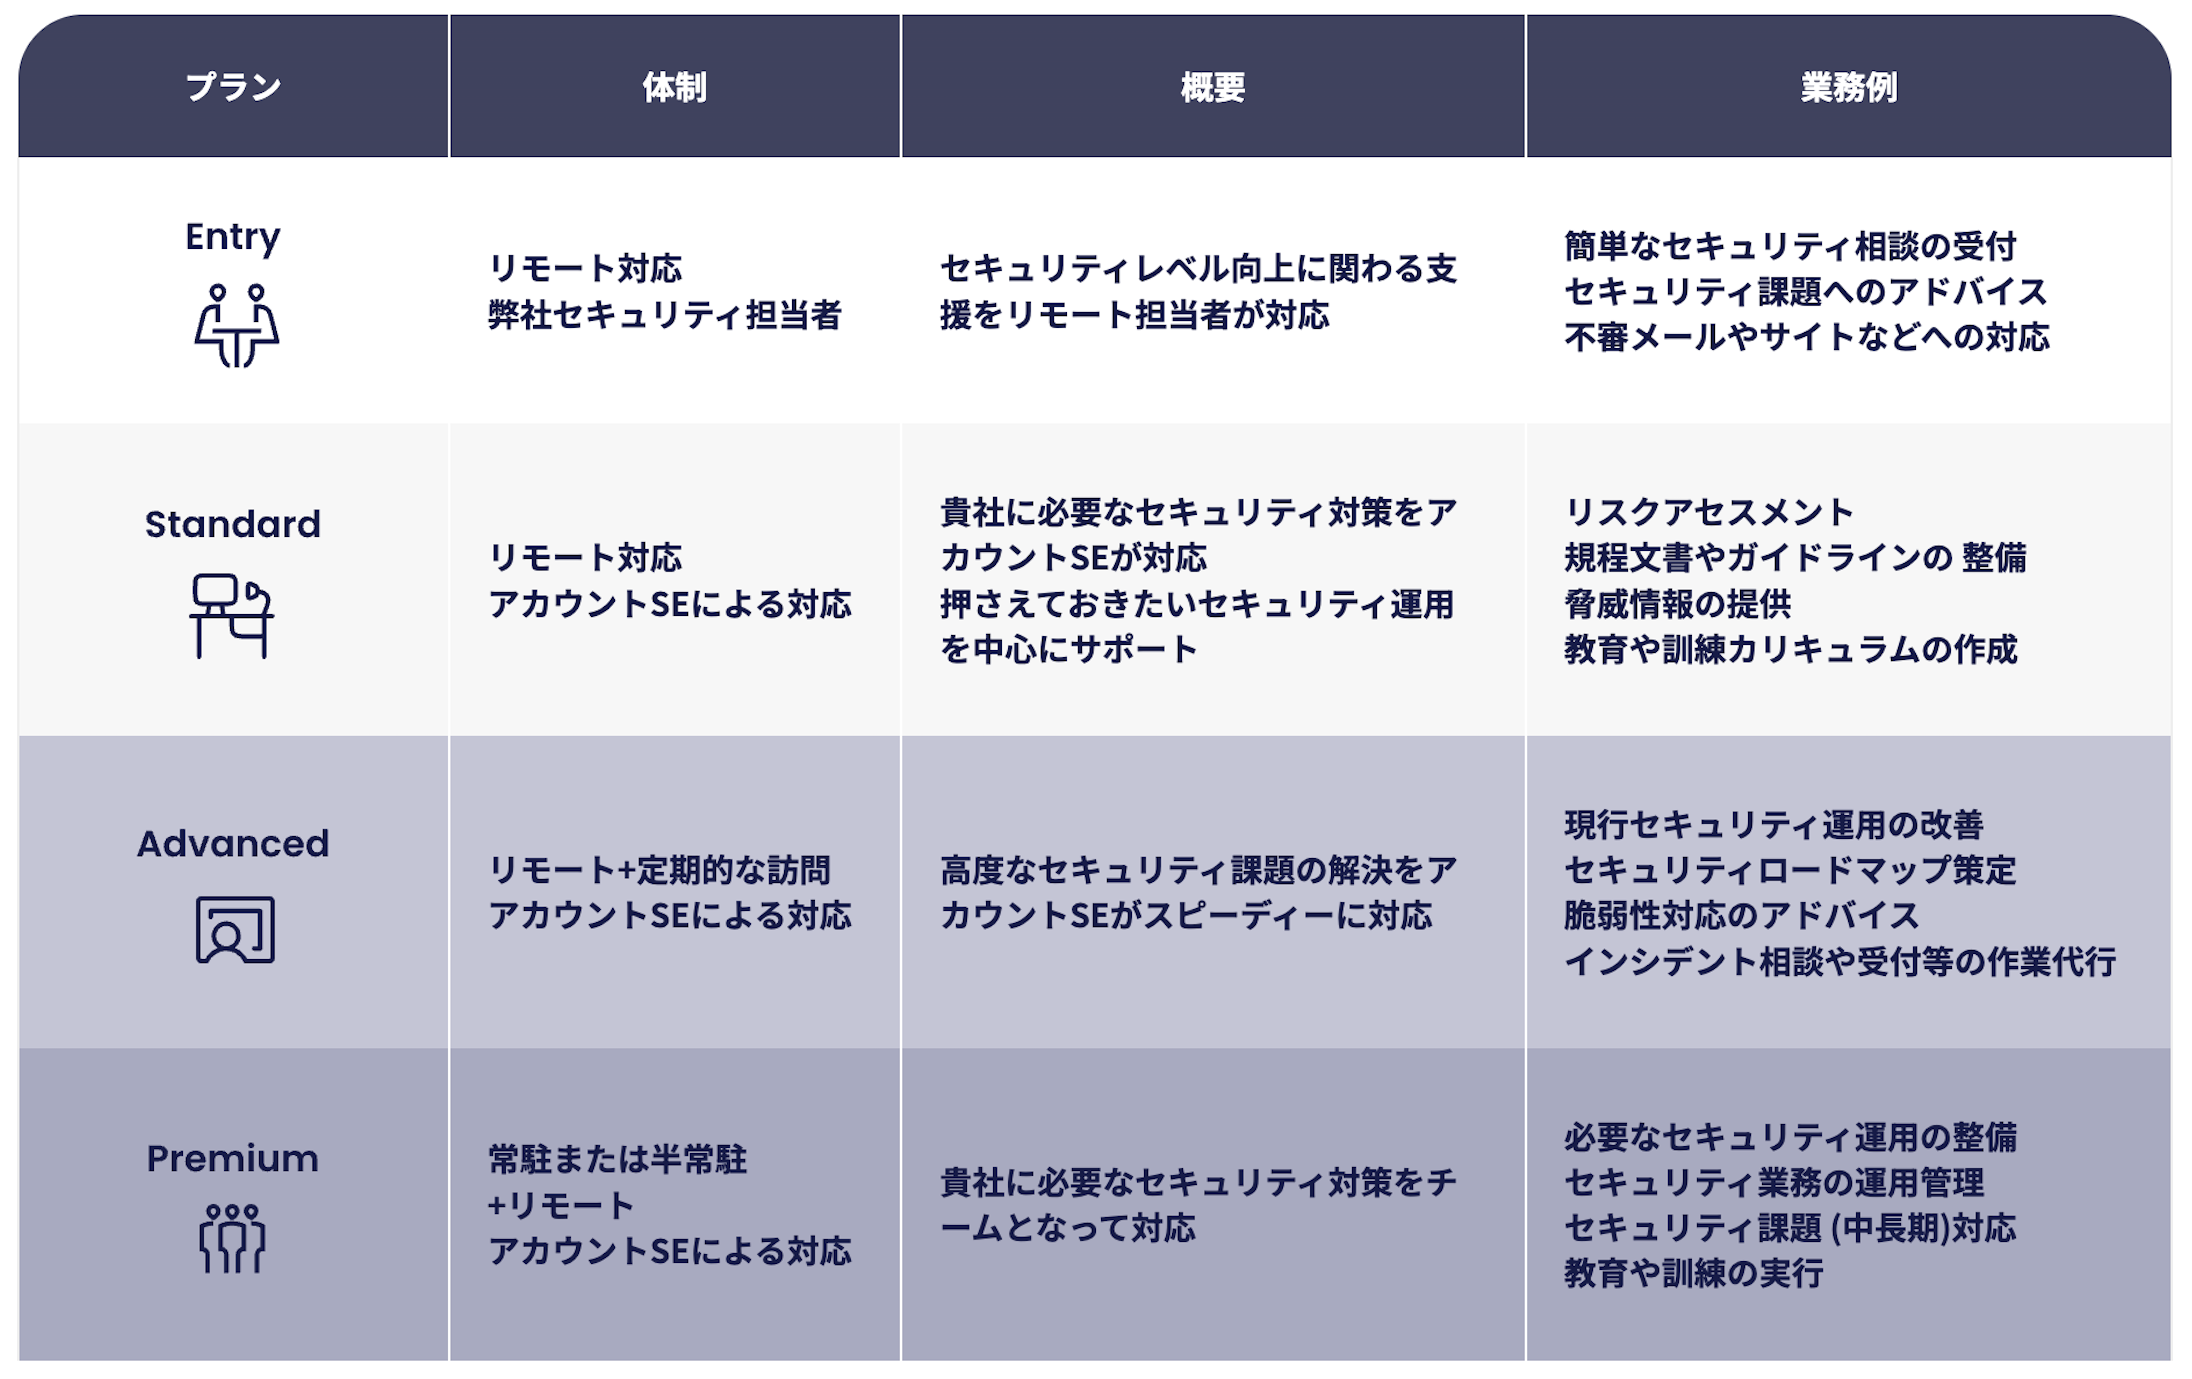 JSOL「J's ARMOR™のEntry、Standard、Advanced、Premium各プランにおける対応体制と主な業務例」
Entryではリモートでのセキュリティ相談や不審メール対応、Standardではリスクアセスメントや規程・ガイドライン整備、Advancedではセキュリティ運用改善やインシデント相談・受付の作業代行、Premiumでは常駐・半常駐を含む体制でセキュリティ運用の整備・管理まで支援します。
J's ARMOR™では、標準化された業務プロセスを活用することで、自社で独自にCSIRTを立ち上げる場合と比較して、コストを最大50%削減できます。※当社試算
まずは、自社の体制や運用課題に適した支援範囲をご確認ください。
J's ARMOR™のサービス詳細を見る
CSIRT構築・運用に関するよくある質問
Q1. CSIRTとSOCはどちらを優先して整備すべきですか?
A. SOCは主に監視・検知を担い、CSIRTは検知後の影響確認、初動対応、封じ込め、復旧、再発防止までを担います。
どちらを優先するかは現在の体制によって異なりますが、重要なのは両者を別々に考えるのではなく、検知から対応・復旧までをつなぐ運用設計にすることです。
Q2. CSIRTのメンバーは何人必要ですか?
A. 必要な人数は、企業規模、業種、システム構成、取り扱う情報資産、外部支援の活用範囲によって異なります。
人数だけで判断するのではなく、初動対応、影響範囲の確認、関係部署との連携、経営層への報告までを担える役割分担を設計することが重要です。
Q3. 平時にCSIRTは何をすべきですか?
A. 平時には、脅威情報の収集、インシデント対応手順の整備、連絡網の更新、教育・訓練、脆弱性管理、対応後の改善活動などを行います。
有事に動ける体制をつくるには、平時から手順と役割分担を確認し続ける必要があります。
Q4. 外部CSIRT支援サービスを選ぶ際のポイントは?
A. 対応範囲、支援体制、平時・有事のサポート内容、教育・訓練の有無、脆弱性管理や問い合わせ対応の支援範囲、AI・自動化の活用範囲を確認します。
あわせて、自社で担う領域と外部支援で補完する領域を切り分けておくことが重要です。
Q5. CSIRTの運用コストを抑えるにはどうすればよいですか?
A. すべてを自社で構築・運用するのではなく、標準化された外部支援サービスを活用することで、運用負荷を抑えながら必要な体制を整備できます。
J's ARMOR™では、リモート対応から常駐・半常駐まで、企業の体制や課題に応じたプランを選択できます。
関連サービス
CSIRTの構築・運用を進める際は、現状のリスク把握やネットワーク環境の見直しもあわせて検討する必要があります。
JSOLでは、CSIRT支援と関連するセキュリティサービスも提供しています。
● セキュリティアセスメントサービス
現状の脆弱性やリスクを可視化し、CSIRT運用の前提となる課題整理を支援します。
https://promotion.jsol.co.jp/SecAIOps/security-network/assessment/index.html
● ゼロトラストセキュリティ導入支援
リモートワークやクラウド利用を前提に、境界型防御に依存しないアクセス管理・ネットワーク設計を支援します。
https://promotion.jsol.co.jp/SecAIOps/security-network/zerotrust/index.html
まとめ
CSIRTは、設置するだけでは有事に機能しません。
インシデント発生時に、誰が判断し、どの部門と連携し、どのタイミングで経営層へ報告するのかを、平時から運用に落とし込んでおく必要があります。
本記事では、CSIRTを有事に機能させるためのポイントとして、以下を整理しました。
● CSIRTとSOCの役割を整理し、検知から対応・復旧までをつなぐこと
● 初動対応、報告基準、連携ルートを明確にすること
● 体制・人材・プロセス・改善サイクルを継続的に整備すること
● 自社で担う領域と、外部支援で補完する領域を切り分けること
● 標準化されたプロセスやAI活用により、運用負荷を抑えること
JSOLの統合CSIRTサービス「J's ARMOR™」では、CSIRTの導入から継続的な改善までを支援します。
自社だけで整備・運用することに不安がある場合は、まずは現在の体制・運用プロセス・対応範囲の整理からご相談ください。
CSIRT構築・運用支援についてのご相談はこちら