2026年09月01日
CSPMとは?基礎から実践までをわかりやすく解説
-
著者情報
山内 錬
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第四部
はじめに
クラウド利用の拡大に伴い、セキュリティ対策において「設定ミスに起因するリスク管理」が重要な課題となっています。特にマルチクラウド環境では、構成や設定が複雑化し、環境全体の把握が難しくなることで、意図しない公開設定や過剰な権限付与といった設定ミスに起因するリスクが顕在化しやすくなります。
本記事では、クラウド環境における設定管理の中核となるCSPM(Cloud Security Posture Management)について、基礎から実務での活用ポイントまで整理します。
CSPM(クラウドセキュリティポスチャ管理)とは?基礎知識
CSPMの定義と役割
CSPM(Cloud Security Posture Management)とは、クラウド環境におけるセキュリティの「姿勢(Posture)」を継続的に監視・評価し、設定ミスやコンプライアンス違反を検知し、是正対応につなげるソリューションです。主にAWSやMicrosoft Azure、Google Cloud Platform(GCP)といった、企業で広く利用されているクラウドサービス(パブリッククラウド)を対象としています。
クラウド環境では、ネットワークのアクセス制御、ストレージの公開設定、アイデンティティとアクセス管理(IAM)の権限設定、暗号化設定など、多数の設定項目を適切に管理する必要があります。これらを人手で管理する場合、設定の抜け漏れや変更影響の見落としが発生しやすく、設定ミス起因のセキュリティインシデントにつながります。
CSPMはこうした設定状況を継続的に監視・可視化し、リスクのある構成を早期に特定・是正できる状態をつくることで、クラウド環境の運用負荷軽減とセキュリティレベルの維持に寄与します。特に、マルチクラウド環境や運用の属人化が進んでいる場合、設定状況の全体把握が難しくなるため、CSPMの導入を検討すべき状況といえます。
なぜCSPMが注目されているのか?
こうした背景から、設定ミスに起因するリスクがどの程度顕在化しているのかを確認します。
クラウド利用の拡大に伴い、設定ミスを起因とした情報漏えいは、継続的に指摘されているセキュリティリスクの一つです。
IPAの「情報セキュリティ10大脅威 2024」においても、「不注意による情報漏えい等の被害」が上位に位置づけられており、設定不備や運用ミスに起因するリスクが組織にとって重要な課題となっていることが示されています。
これらの多くは、人為的なミスや設定不備を起因とするリスクであり、クラウド環境においても同様の構造を持っています。
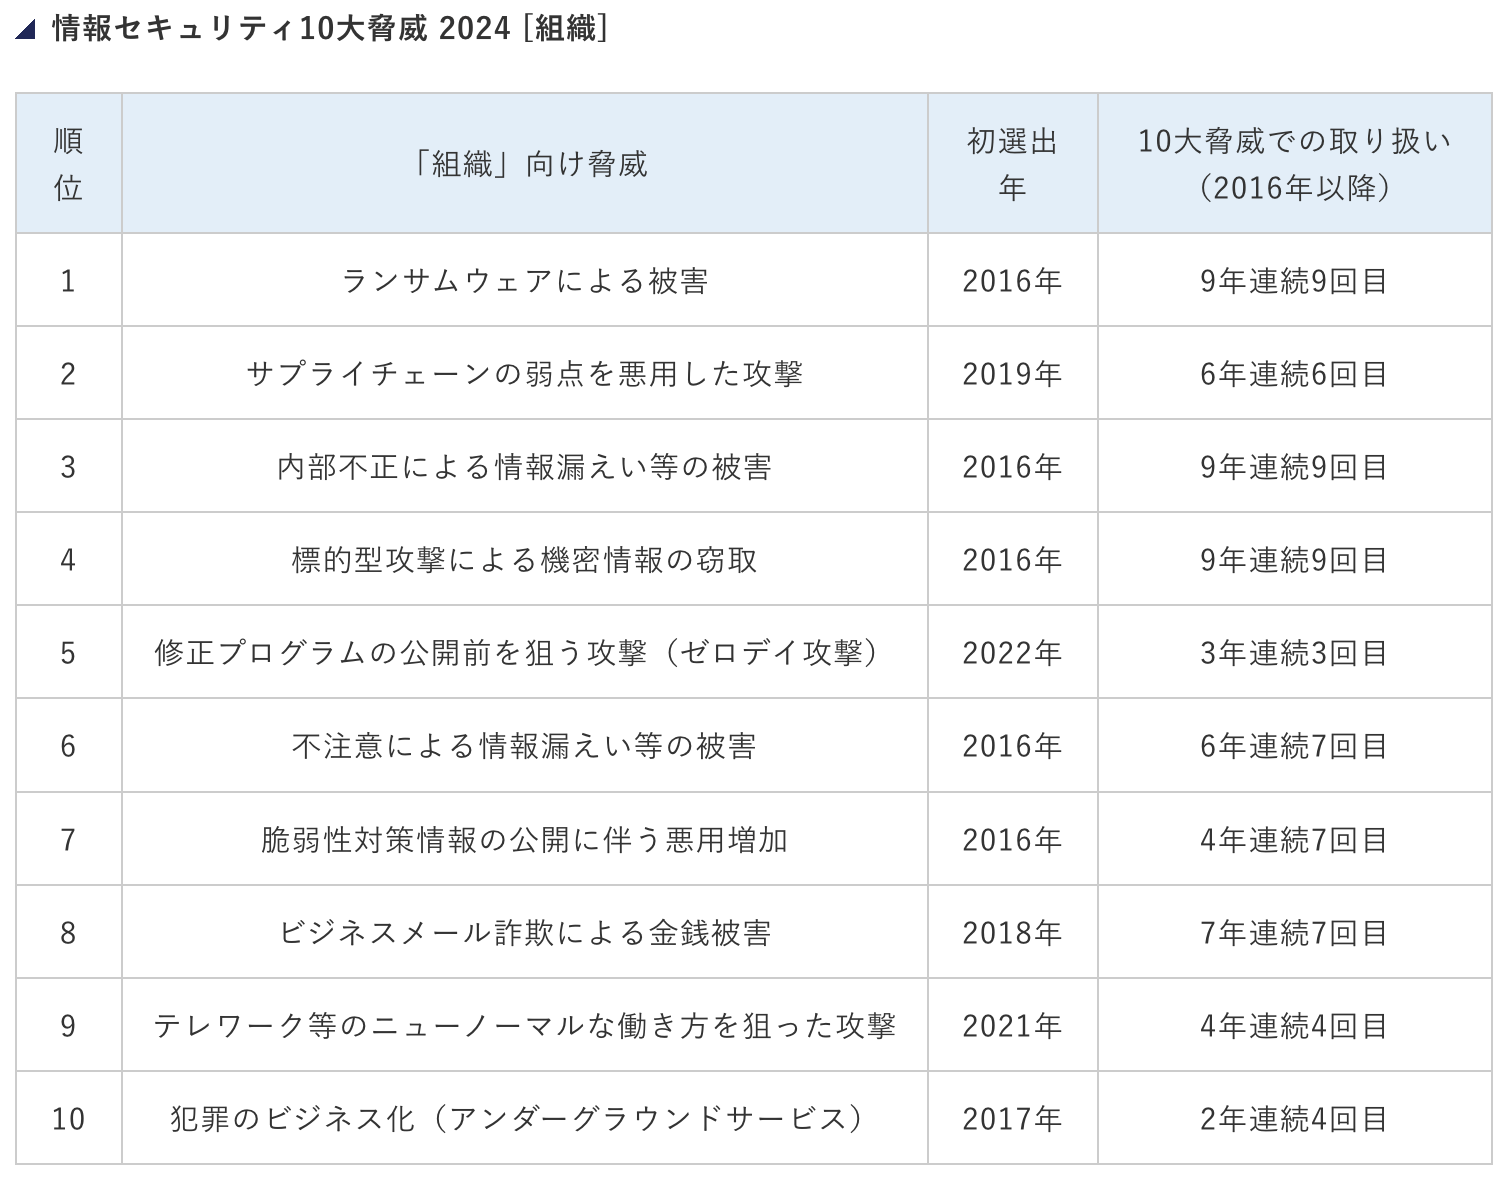 (出典:独立行政法人情報処理推進機構「情報セキュリティ10大脅威 2024」)
また、クラウド環境を含めたシステム全体において、情報漏えいや脆弱性悪用は継続的に発生しています。特に、設定不備や運用ミスは、クラウド利用が拡大する企業にとって見過ごせないリスクです。
このような背景から、設定ミスを継続的に検知・是正する手段として、CSPMの導入が進んでいます。
クラウドの設定ミスがもたらすリスクの具体例
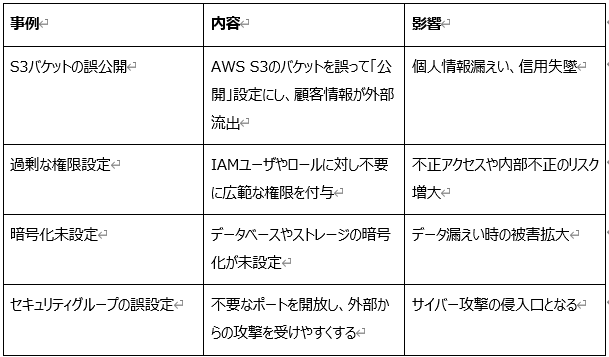
これらのリスクは、CSPMにより継続的に検知・可視化でき、優先度に応じた是正対応につなげることができます。
こうしたリスクに対して、CSPMは設定の可視化・リスク検知・是正対応を一体的に実現します。
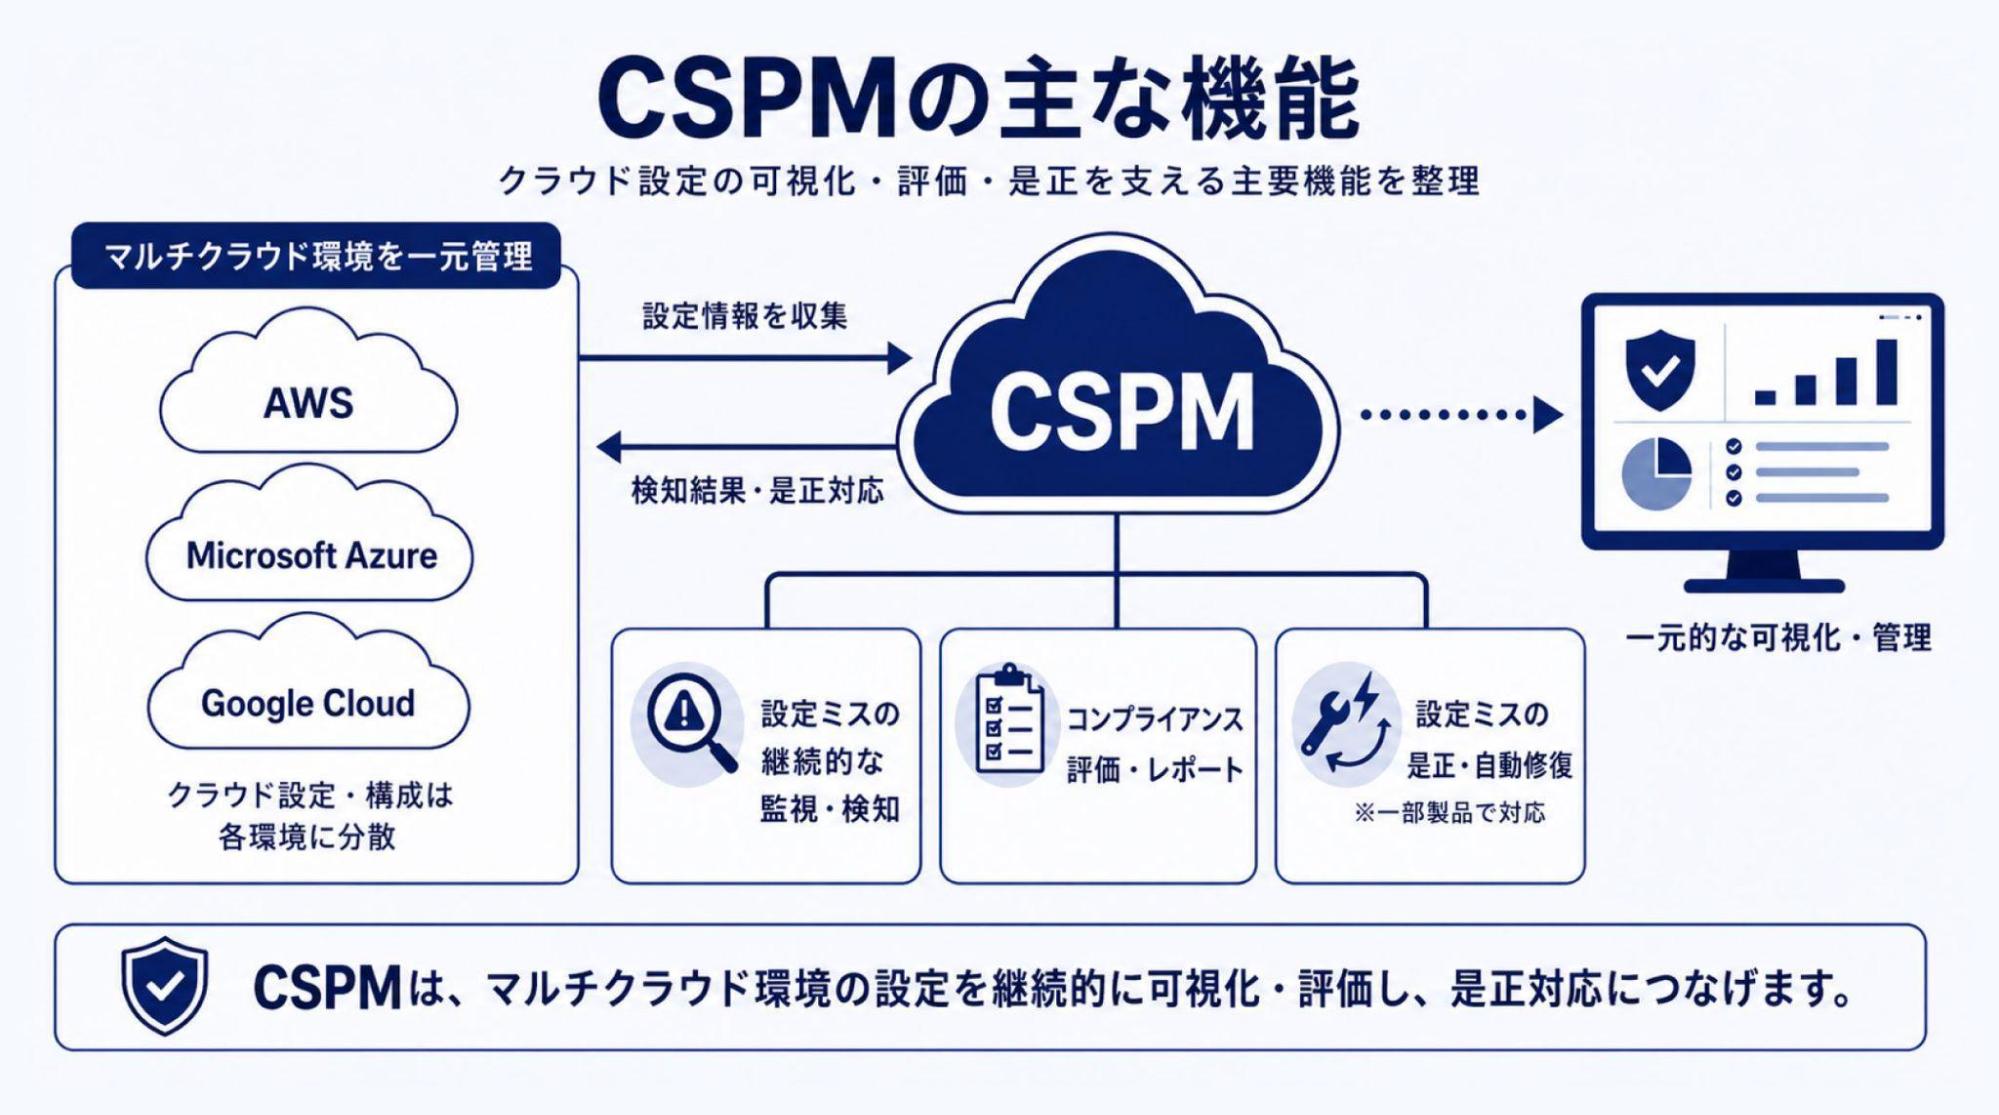
CSPMの主要な3つの機能
CSPMはクラウド環境の安全性維持において、設定状況の可視化・リスク検知・是正対応を一体的に実現する機能を提供します。これらを理解することで、自社の運用課題に対してどのように適用できるかを具体的に整理できます。
設定ミスの継続的な監視と検知
CSPMは、クラウド環境のAPIを通じてリソースの設定情報を定期的に収集し、ベストプラクティスや規定ポリシーに照らして評価します。これにより、設定状況を継続的に把握し、リスクのある構成を自動的に検知できるようになります。
たとえば、以下のような設定を監視します。
● IAMユーザの多要素認証(MFA)の有無
● セキュリティグループのポート開放状況
● ストレージの公開設定
● ログ記録の有無
● 暗号化設定
検知した問題はダッシュボードに集約され、優先度やリスクレベルに応じて通知されます。
コンプライアンス評価とレポート作成
CSPMは、PCI DSSやNIST CSFなどのセキュリティ基準やガイドラインに基づき、設定状況を自動評価します。これにより、監査対応に必要な情報を継続的に整理でき、監査準備や内部統制対応にかかる工数削減につながります。
多くのCSPMツールは、以下の機能を備えています。
● 規格別の準拠状況の可視化
● 不適合項目の優先付け
● 監査用レポートの自動生成
● 改善アクションの提示
これにより、設定ミスの検知に加えて、ガバナンス強化と法令遵守に向けた運用改善を進めることができます。
自動修復(オートリメディエーション)とアラート管理
一部のCSPM製品では、検知した設定ミスに対して自動修復(オートリメディエーション)を実行できます。例えば、不要に開放されたポートの遮断や、MFA未設定アカウントに対する通知、是正ワークフローの起票やポリシーによる制御などが該当します。
ただし、自動修復は業務影響や誤検知のリスクを伴うため、段階的な運用設計が必要です。
● 初期は検知・通知中心で運用し、影響範囲を確認
● リスクの低い項目から段階的に自動化
● 重要な設定変更は承認プロセスと連携
また、アラートが増加すると運用負荷が高まるため、優先度付けや集約の仕組みが重要になります。
JSOLの次世代運用プラットフォーム「J-AiZen」は、AIが大量のアラートを分析・集約し、対応の要否や優先順位を見極めやすくします。これにより、運用負荷を抑えつつ、重要なリスクへの対応を効率化できます。
CSPMとCWPP、CASBの違い
ここまでCSPMの機能を見てきましたが、「CSPMだけで十分なのか」「他の対策は必要なのか」といった点は、導入検討において必ず整理すべきポイントです。
まずは、CASB・CSPM・CWPPがそれぞれどの領域を主に担うのかを整理します。
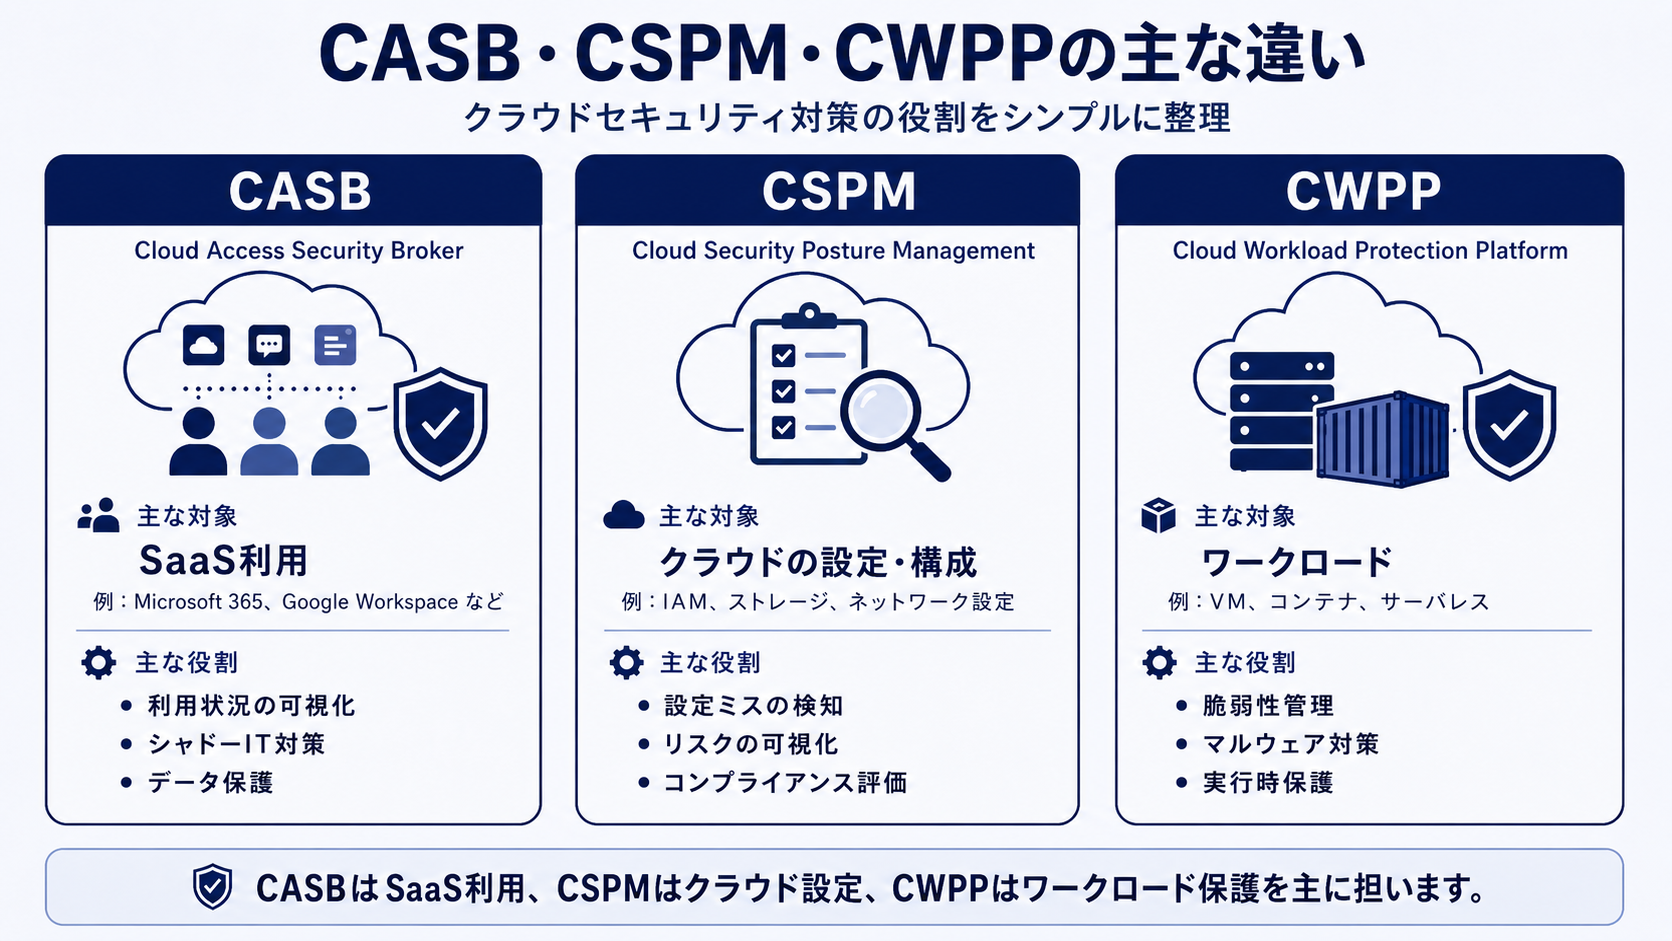
CSPMの特徴
CSPMはクラウドの設定や構成を監視し、誤設定やコンプライアンス違反を検知する仕組みです。
CWPPの特徴
CWPPはクラウド上のワークロード(仮想マシンやコンテナ)の内部を保護し、脆弱性や不正挙動を検知します。
CASBの特徴
CASBはSaaS利用の可視化やアクセス制御を行い、シャドーIT対策やデータ保護を担います。
CNAPP(Cloud-Native Application Protection Platform)の登場
近年は、CSPM、CWPP、CIEM、IaCスキャン、脆弱性管理など、複数のクラウドセキュリティ機能を統合し、開発から運用までのリスクを一体的に管理するCNAPP(Cloud-Native Application Protection Platform)が登場しています。
これにより、設定ミスの検知とワークロードの保護を一体的に管理でき、ツールの分散や運用負荷の増加といった課題の解消につながります。
一方で、既存環境との整合性や運用体制の見直しが必要となるため、自社の構成や運用状況に応じた選定が重要です。
JSOLではCNAPPソリューションの導入支援も行っており、クラウドセキュリティの全体設計から運用まで一貫した支援が可能です。
CSPM導入の主なメリット
CSPMは、クラウド環境における設定管理を効率化し、リスクの可視化と運用負荷の軽減を同時に実現します。ここでは、導入によって得られる代表的なメリットを整理します。
メリット① 設定ミス起因のリスク低減
CSPMにより、クラウドの設定状況を継続的に監視し、リスクのある構成を早期に検知できます。これにより、ストレージの公開設定ミスや過剰な権限付与といった情報漏えいにつながるリスクへの対応を迅速に行うことができます。
メリット② マルチクラウド環境の統一管理
複数のクラウドを併用する環境では、それぞれの管理コンソールや設定基準が異なるため、運用負荷が増加しやすくなります。
CSPMを活用することで、各クラウドの設定状況を横断的に可視化し、統一したポリシーで管理できます。これにより、クラウド間でのセキュリティレベルのばらつきを抑えつつ、運用効率の向上につながります。
メリット③ 監査・コンプライアンス対応の効率化
CSPMは、設定状況をセキュリティ基準に基づいて継続的に評価し、その結果をレポートとして出力できます。これにより、監査対応に必要な情報を日常的に蓄積でき、監査準備の工数削減につながります。
また、内部統制の観点でも、設定状況を継続的に把握できる状態を維持できます。
メリット④ 運用負荷の軽減と対応優先度の明確化
アラートの優先順位を整理し、対応すべき項目を明確化することで、対応の効率化につながります。
自社の状況に当てはまるかチェック
以下に1つでも当てはまる場合、CSPMの導入検討を始める目安になります。
● クラウドの設定状況を全体として把握できていない(担当者単位で管理が分散している)
● 設定変更の影響範囲を事前に把握できず、レビューや確認に時間がかかっている
● セキュリティや監査対応のたびに、設定情報の収集や整理に多くの工数がかかっている
これらの状態は、設定管理の可視化や統制が不十分であることを示しており、運用負荷やリスクの増加につながります。
CSPM導入の注意点と課題
CSPMは有効なソリューションですが、導入によってすべての課題が自動的に解決するわけではありません。運用設計や体制整備を含めて検討することが重要です。自動修復機能のリスク管理
自動修復(オートリメディエーション)は有効な機能ですが、誤検知や設定変更による業務影響のリスクも伴います。そのため、導入初期は検知・通知を中心とした運用から開始し、影響範囲を確認しながら段階的に自動化を進める必要があります。
具体的には、以下のような運用が求められます。
● 初期は検知・通知のみで運用し、影響範囲を把握
● リスクの低い設定から自動化を適用
● 重要な設定変更は承認プロセスと連携
このように、運用ルールと組み合わせて段階的に適用することが重要です。
組織体制と運用プロセスの整備
CSPMはツール単体では機能せず、運用プロセスと組み合わせて初めて効果を発揮します。設定ミスが検知された際に「誰が」「どのように対応するのか」を明確にしておく必要があります。
運用設計の観点では、以下のような整理が必要になります。
● 設定変更の責任範囲の整理
● 修正手順および承認フローの定義
● 関係部門との連携ルールの整備
これらが不十分な場合、アラートが発生しても対応が滞り、結果としてリスクが放置される可能性があります。
継続的な改善サイクルの構築
クラウド環境は日々変化するため、CSPMの活用も導入時点で完結するものではありません。設定状況の変化に応じて、ポリシーの見直しや検知ルールの調整を継続的に行う必要があります。
継続的な運用では、以下のようなサイクルが求められます。
● セキュリティポリシーの定期的な見直し
● 検知ルールのチューニング
● 対応状況のレビューと改善
こうした改善サイクルを継続することで、運用の精度とセキュリティレベルの向上につながります。
※運用設計や現状整理が難しい場合は、クラウド設定の評価や運用プロセスの整理といった観点からの支援が必要になるケースもあります。
CSPM導入検討に関連するJSOLのクラウドセキュリティ支援
CSPMは、クラウド環境の設定管理やリスク可視化を支えるソリューションです。ただし、実際の導入では、ツール選定だけでなく、現状評価、統合管理、運用設計、インシデント対応、ID・権限管理まで含めて検討する必要があります。JSOLの支援領域は、CSPMに限らず、CNAPP、運用監視、CSIRT支援、ID管理など周辺領域にも広がります。
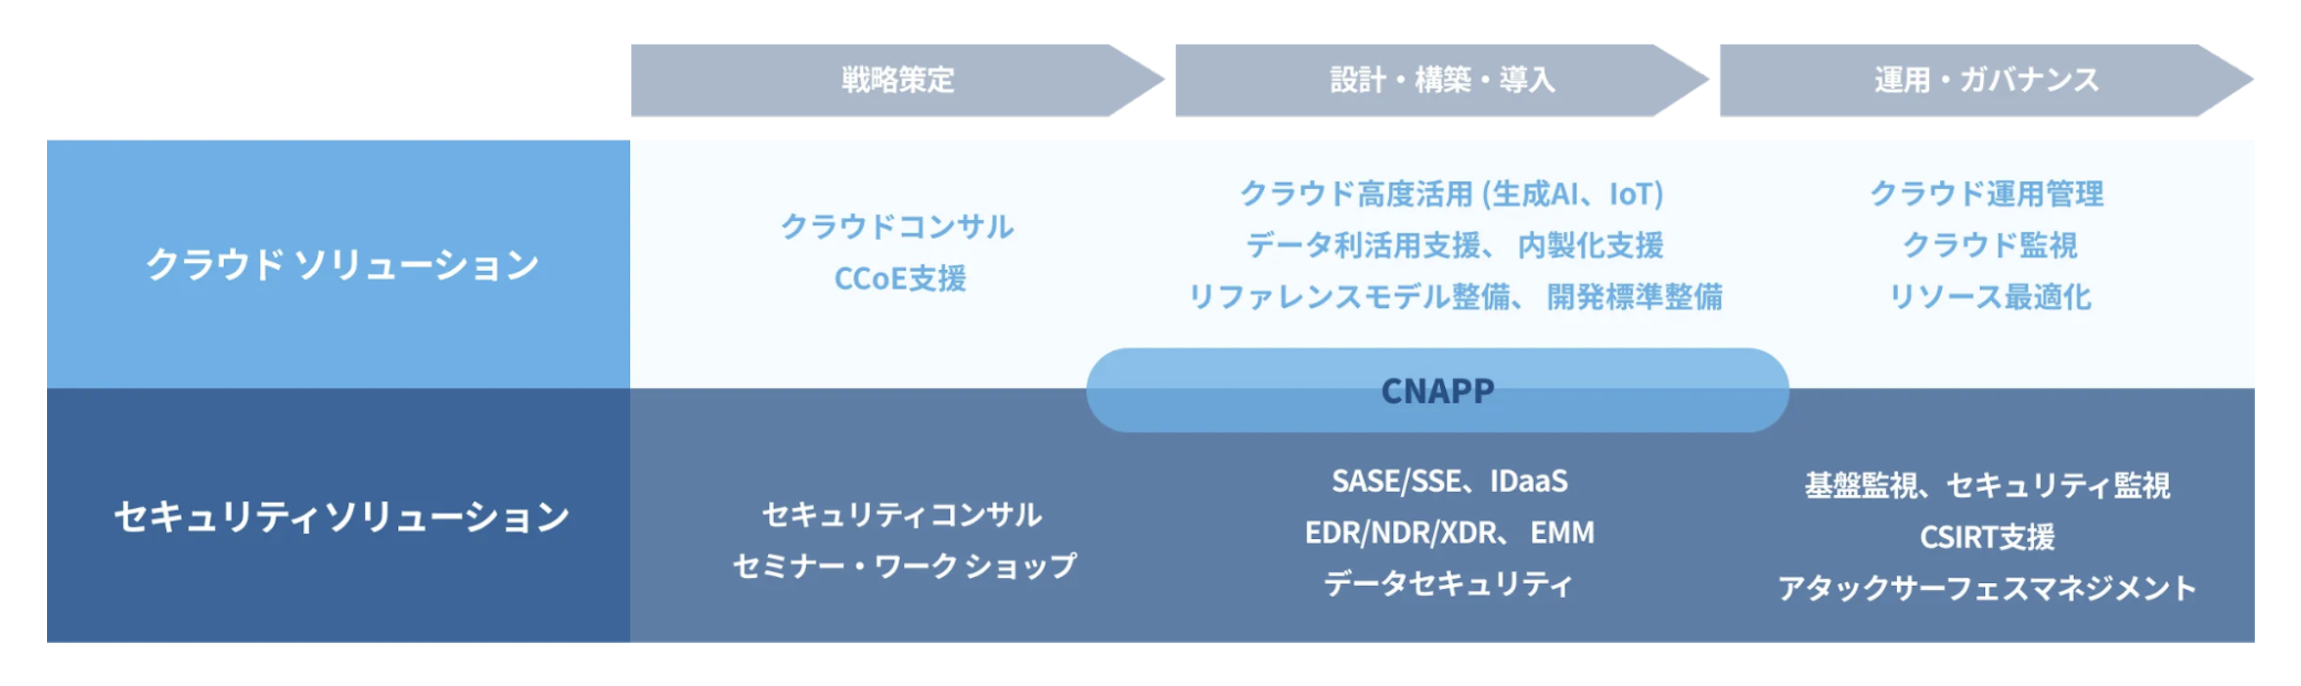 JSOL「JSOLのクラウド・セキュリティ支援領域」
以下では、CSPM導入検討と関連性の高い主な支援内容を紹介します。
セキュリティアセスメントサービス
CSPM導入前の現状把握や、クラウド設定リスクの洗い出しに活用できる支援です。
クラウド環境の設定状況を評価し、潜在的なリスクを可視化したうえで、改善に向けた計画策定を支援します。
● 約3ヶ月で現状評価と改善ロードマップを策定
● 設定ミスや潜在的リスクの洗い出し
● コンプライアンス要件との整合性評価
サービス詳細はこちら:セキュリティアセスメントサービス
CNAPPソリューション
CSPM単体ではなく、ワークロード保護やクラウド管理機能まで含めて統合的に管理したい場合に関連するソリューションです。
クラウド環境では、設定ミスの検知だけでなく、ワークロードの保護や権限管理、インフラ設定コードの確認など、複数の観点でリスクを管理する必要があります。CNAPPは、分散しやすいクラウドセキュリティ機能を統合し、運用の複雑性を抑えながら一元的な管理を支援します。
● 分散していたクラウド管理機能の統合
● クラウド環境全体の可視化
● 運用の複雑性の解消と一元管理
サービス詳細はこちら:CNAPPソリューション
J-AiZen(次世代運用プラットフォーム)
CSPM導入後に発生するアラート対応や、運用負荷の軽減に関連する支援です。
CSPMを導入すると、設定不備やリスクを継続的に検知できる一方で、アラートの確認や優先度判断、対応状況の管理が新たな運用課題になります。J-AiZenは、監視・障害対応・インシデント管理などの運用業務を統合的に支援し、対応判断の効率化に役立ちます。
● システム構成の自動収集と可視化
● アラートの集約と分析による対応判断支援
● 監視・障害対応・インシデント管理の自動化
サービス詳細はこちら:J-AiZen
J's ARMOR™(CSIRT支援サービス)
CSPMで検知したリスクを、インシデント対応や監視体制の強化につなげたい場合に関連する支援です。
クラウド環境のリスクは、検知するだけでなく、インシデント発生時にどのように対応するかまで含めて設計する必要があります。J's ARMOR™では、セキュリティ監視やインシデント対応支援を通じて、組織のCSIRT体制強化を支援します。
● セキュリティ監視
● インシデント対応支援
● CSIRT体制の構築・運用支援
サービス詳細はこちら:J's ARMOR™
Saviynt(IGAソリューション)
CSPMで把握する設定リスクに加え、ID・権限管理の統制を強化したい場合に関連するソリューションです。
クラウド環境では、設定ミスだけでなく、過剰権限や不要なアクセス権限もセキュリティリスクになります。ID・権限管理をあわせて見直すことで、クラウドセキュリティ全体の統制強化につながります。
● アクセス権限の可視化
● 過剰権限の把握
● ID・権限管理の統制強化
サービス詳細はこちら:Saviynt
自社に必要な対策範囲を整理したい方へ
CSPMの導入検討では、クラウド設定の可視化だけでなく、検知後の対応体制、ID・権限管理、インシデント対応との連携もあわせて整理する必要があります。
自社のクラウド環境にどのようなリスクがあり、どの領域から対策を進めるべきかを把握することで、ツール選定や運用設計の判断がしやすくなります。
クラウドセキュリティに関するサービス詳細・ご相談はこちら
CSPMの活用イメージ(ユースケース)
CSPMは、クラウド環境の設定管理や運用改善において、以下のような課題に対して活用されます。マルチクラウド環境における設定管理
AWSやAzureなど複数のクラウドを併用する環境では、設定や権限の全体像が把握しづらくなる傾向があります。
Before
● 設定状況が分散し、全体把握が困難
● 設定ミスの検知が属人化
After(CSPM導入後)
● 設定状況の可視化により全体把握が可能
● 設定不備の継続的な検知と対応が標準化
コンプライアンス対応の効率化
金融業界などでは、クラウド設定の管理と証跡の整備が求められます。
Before
● 設定確認や証跡取得が手作業
● 監査対応に時間がかかる
After(CSPM導入後)
● 設定状況の自動評価と記録
● 監査対応に必要な情報の整理が効率化
CSPM導入検討時の比較ポイント一覧
CSPMは製品ごとに機能や運用思想が異なるため、自社の環境や課題に応じた選定が重要です。主な比較ポイントは以下の通りです。
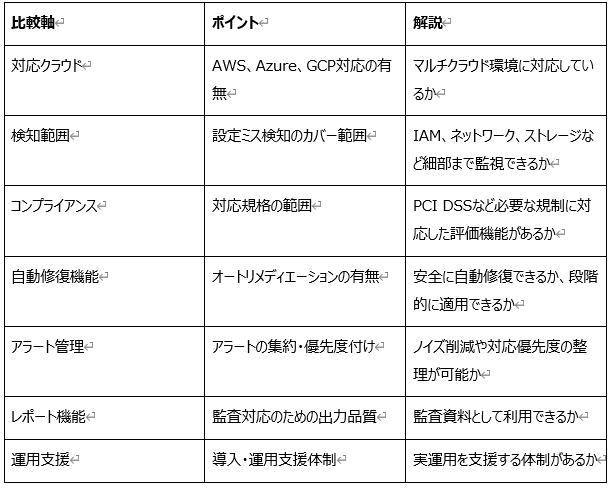
CSPM導入を検討すべき企業の判断基準
ここまでCSPMの概要を説明してきましたが、実際に自社で導入すべきか判断に迷うケースも多いでしょう。以下のいずれかに該当する場合、CSPMの導入検討が必要なフェーズに入っています。
● クラウド環境の構成・設定状況を網羅的に把握できていない
● 設定変更の影響範囲を事前に確認する仕組みがない
● セキュリティインシデント発生時の原因特定に時間がかかっている
● 複数クラウドのセキュリティポリシーが統一されていない
● 監査対応に多くの工数がかかっている
これらの状態は、いずれも「属人化」や「可視化不足」に起因するものであり、CSPMの活用によって改善に向けた対応が可能になります。
CSPMに関するよくある質問(FAQ)
Q1. 既存のセキュリティツールとCSPMはどのように使い分けるべきですか?
CSPMはクラウド設定の管理を担当する仕組みであり、EDRやWAFなどの他のセキュリティ対策とは役割が異なります。既存ツールのカバー範囲を整理し、設定管理の抜けを補完する形で導入を進める必要があります。Q2. CSPM導入後、アラート対応は増えませんか?
設定状況の可視化や優先度整理により、対応判断は効率化できます。一方で、運用ルールや体制が整っていない場合、アラート対応が増加するため、運用設計とあわせて導入する必要があります。
Q3. 小規模なクラウド環境でもCSPMは必要ですか?
クラウド環境の規模にかかわらず、設定管理の仕組みは必要です。ただし、対象範囲や運用方法を環境に応じて設計する必要があります。
Q4. CSPMはどのようなクラウドサービスに対応していますか?
多くのCSPMは、AWS、Azure、GCPなどの主要なパブリッククラウドに対応しています。
また、製品によってはハイブリッドクラウド環境への対応も可能です。自社環境に適した製品選定が重要になります。
Q5. CSPMの導入にあたり、準備すべきことは何ですか?
まずはクラウド環境の構成と設定状況を把握し、運用体制やガバナンスの現状を整理することが重要です。
その上で、どの範囲を管理対象とするか、運用ルールをどのように設計するかを検討します。
Q6. CNAPPとは何ですか?CSPMとの違いは?
CNAPPは、CSPMやCWPPなど複数のクラウドセキュリティ機能を統合した仕組みです。
設定管理に加え、ワークロードの脆弱性管理や実行時の保護などを含め、より広い範囲を一体的に管理します。
Q7. CSPM導入後の運用はどのように進めるべきですか?
継続的な設定監視に加え、運用ルールの整備、インシデント対応体制の構築、定期的なレビューが重要になります。
特に、検知結果をどのように運用に組み込むかが、効果的な活用のポイントとなります。
まとめ
CSPM(Cloud Security Posture Management)は、クラウド環境における主要なセキュリティリスクである「設定ミス」を継続的に検知・管理し、コンプライアンス対応を支援するソリューションです。マルチクラウドの普及により、手動管理の限界が顕在化する中で、CSPMの導入は現実的な対策の一つとなっています。
JSOLでは、セキュリティアセスメントによる現状分析から、CSPM/CNAPPの選定、運用支援まで一貫した支援を提供しています。
まずは、自社環境の設定状況やリスクの把握から検討することが重要です。
JSOLでは、セキュリティアセスメントを通じて現状の可視化と改善ロードマップの整理を支援しています。
自社に合った対策の整理をご検討の方へ
クラウド環境の設定不備や権限管理のリスクを把握できていますか?
クラウド環境の設定や権限管理は、全体像が把握しづらく、対策の優先順位が判断しにくい領域です。
そのまま運用を続けると、設定不備や権限管理の抜け漏れに気づかないままリスクが蓄積する可能性があります。
JSOLのセキュリティアセスメントでは、現状の設定状況を可視化し、優先度を整理した改善ロードマップをもとに、対策検討を進められます。まずは、自社環境のどこにリスクがあるのかを把握するところからご検討ください。
クラウドセキュリティに関する支援内容・ご相談はこちら