2026年09月01日
社外に露出した自社リスクを把握していますか?
~最新の情報流出リスク管理で企業を守る~
-
著者情報
廣瀬 一郎
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第二部
見えていないIT資産が攻撃を招く:
外部露出リスクの実態と対策
社外に露出した自社のリスクを、正確に把握できていますか
現代の企業活動において、IT資産の拡大と多様化は避けられません。クラウドサービスの普及やリモートワークの定着により、IT資産は社内の物理的な境界を越え、さまざまな場所に分散しています。
その結果、自社が把握しきれていないIT資産や情報が増加し、「見えていないリスク」が継続的に拡大しています。
見えないリスクは、すでに社外へ露出している可能性がある
実際の現場では、業務効率化を目的に、IT部門の管理外でクラウドサービスが利用されるケースが増えています。このような環境では、ファイル共有サービスなどを通じて、機密情報が意図せず外部に保存・公開されるリスクが常に存在します。
さらに、リモートワークの普及に伴い、自宅のパソコンなどで業務を行う中で、認証情報を共有したり使い回したりするケースも見受けられます。こうした状況は、認証情報の漏えいや不正利用のリスクを高める要因となります。
情報漏えいは「攻撃の起点」になる
重要なのは、これらが単なる管理の抜け漏れにとどまらない点です。
外部に露出した情報や流出した認証情報は、攻撃者にとって有効な侵入経路となります。
実際に、IPA「情報セキュリティ10大脅威2026」では、ランサムウェアやサプライチェーン攻撃、内部不正など、企業のIT資産や認証情報を狙う攻撃の高度化・多様化が継続的に指摘されています。
こうした傾向は、具体的な脅威のランキングにも表れています。
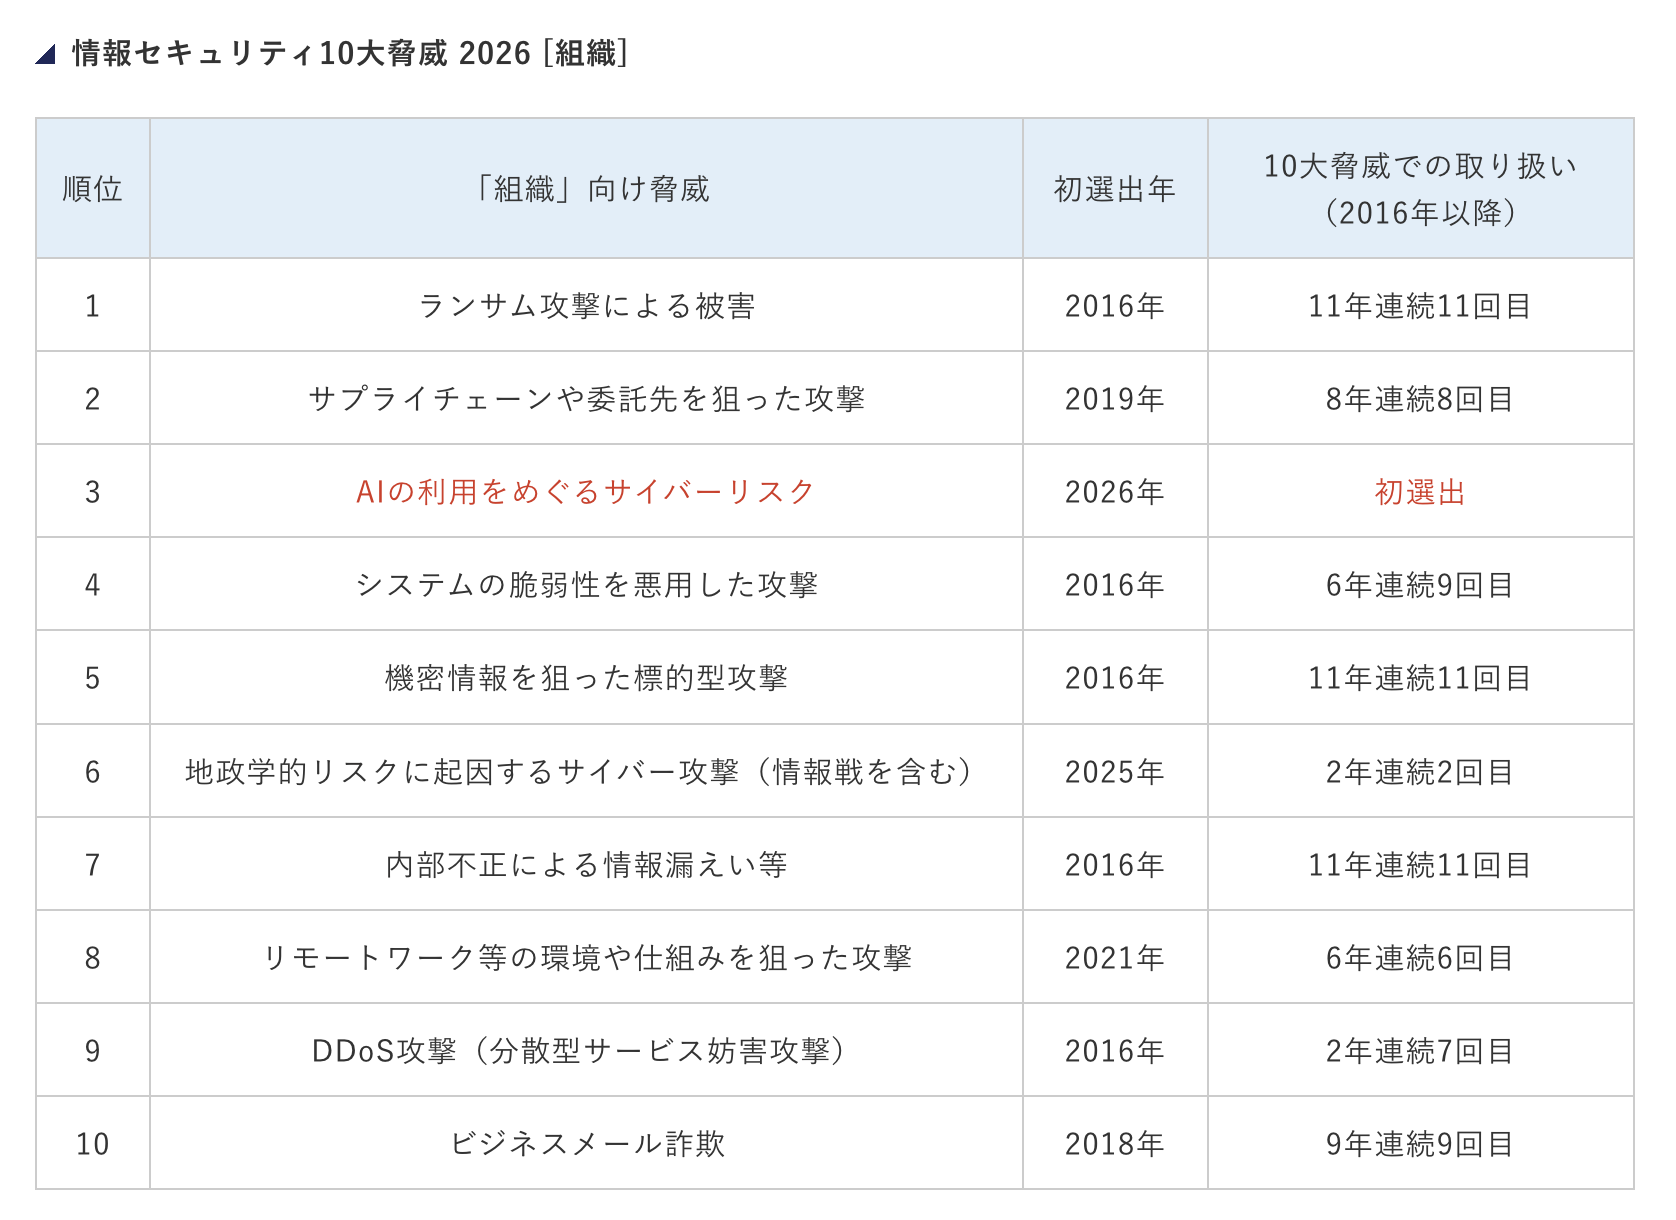 参考:IPA「情報セキュリティ10大脅威」
IPA「情報セキュリティ10大脅威2026 解説書[組織編]」
攻撃者は、公開情報や管理されていないIT資産、さらには流出した認証情報を起点に侵入経路を特定し、効率的に攻撃を仕掛けています。
つまり、
● 意図せず公開された情報
● 把握できていないIT資産
● 流出した認証情報
これらはいずれも、実際のインシデントにつながる「入口」となり得ます。
従来の対策だけでは、リスクは把握できない
現在の課題は、単なる「対策不足」ではなく、管理対象そのものが見えていないことにあります。
多くの企業で以下の問題が顕在化しています。
● 社員が利用するツール(シャドーIT)が可視化できない
● 社外に公開されているIT資産の全容が把握できていない
● 漏えい情報の検知が事後対応になっている
その結果、リスクの発見が遅れ、被害が拡大してしまうケースも少なくありません。
求められるのは「外部視点」でのリスク把握
こうした状況に対応するためには、社内だけでなく、外部から見た自社の状態を把握する視点が不可欠です。
近年では、
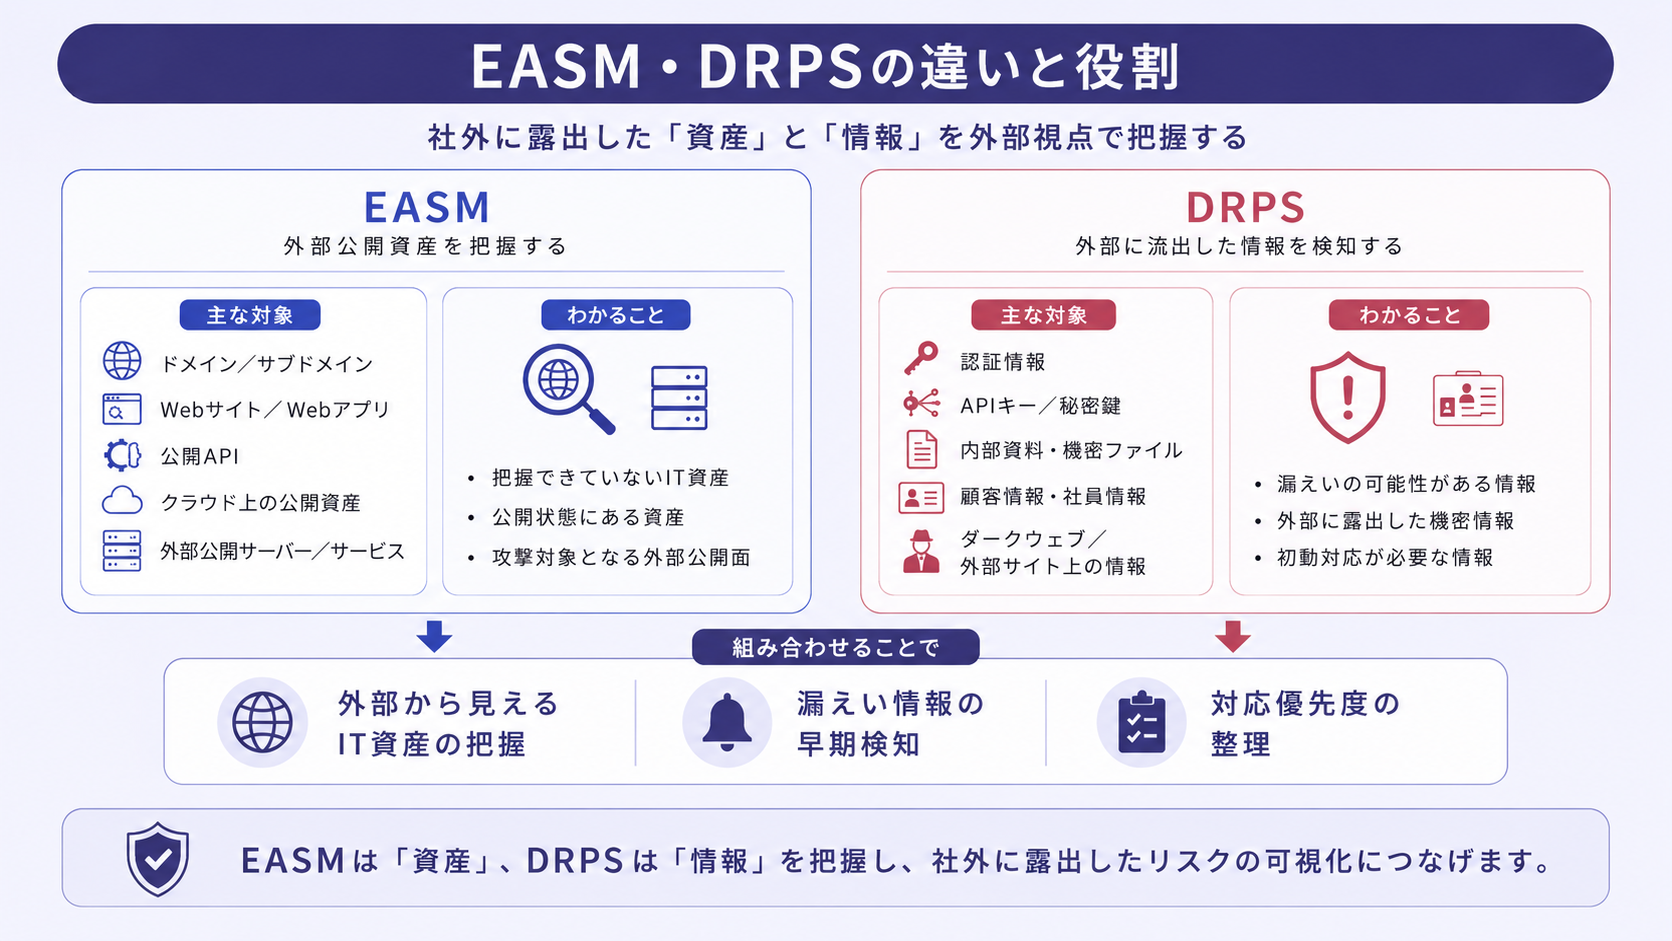
● 外部に公開されているIT資産を把握する「EASM」
● 外部に流出した情報を検知する「DRPS」
といった新たなリスク管理手法が注目され、導入が進んでいます。
実践的な対策としてのCybelAngel
JSOLでは、これらの課題に対する具体的な解決策として、外部に露出した情報やリスクを継続的に可視化・監視するソリューション「CybelAngel」を提供しています。
CybelAngelにより、
● インターネット上に露出した機密情報の検知
● 外部に露出したIT資産や流出した認証情報などの早期発見
● リスクの継続的な監視と対処
といった対応が可能となり、実際のインシデント発生リスクを低減します。
まずは「見えていないリスク」の把握から
多くの企業において、リスクは「存在しない」のではなく、「見えていない」だけです。
まずは、自社の情報やIT資産がインターネット上でどのように露出しているのかを把握することが、リスク対策の第一歩となります。
本記事では、このような外部起点のリスク管理について、具体的な手法や導入のポイントを詳しく解説します。あわせて、実務に役立つFAQも掲載していますので、ぜひご活用ください。
IT資産の公開状況とシャドーITのリスク
公開されているIT資産とは何か?具体例と技術的背景
まずは、どのようなIT資産が外部に公開されているのかを整理します。
企業がインターネット上に公開しているIT資産には、さまざまなものがあります。主なものを以下に具体的に説明します。
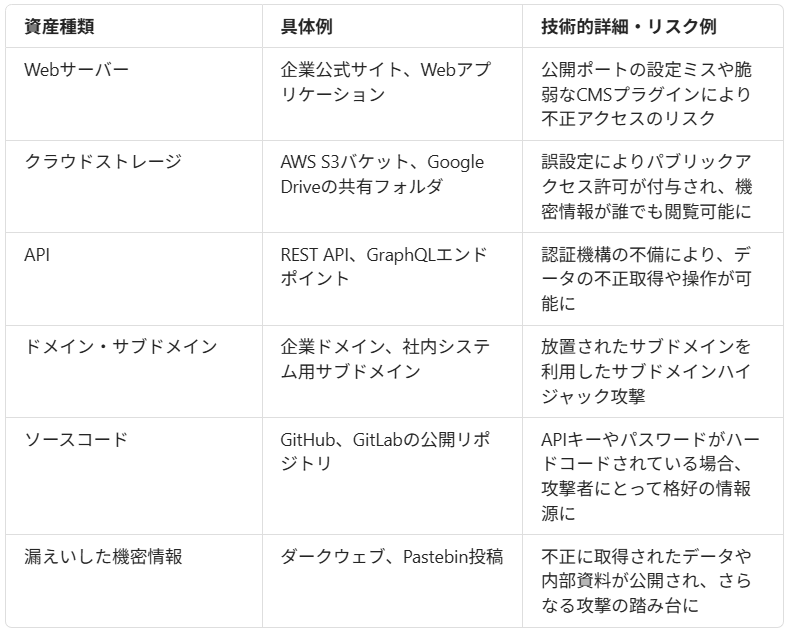
よくあるリスクの代表例
● AWS S3バケットの誤公開
クラウドストレージの設定不備により、大規模な個人情報がインターネット上に公開される事例が報告されています。特に「パブリックアクセス設定」の誤りにより、意図せず第三者から閲覧可能となるケースが問題視されています。
● GitHubのAPIキー流出
ソースコード管理サービス上にAPIキーや認証情報が誤って公開され、不正利用につながる事例も見られます。特にCI/CD環境と連携している場合、影響範囲が広がるリスクがあります。
● サブドメインハイジャック
使用されていないサブドメインが第三者により悪用され、フィッシングサイトの設置やマルウェア配布に利用されるケースも報告されています。
では、なぜこうしたリスクは見逃されてしまうのでしょうか。
漏えい情報の検知が後手に回る理由と技術的課題
多くの企業で、情報漏えいの兆候は見逃されがちです。その背景には、「監視範囲の限定」と「検知技術の遅れ」があります。
● 監視範囲の限定
従来の監視は社内ネットワークや特定システムに限られているため、社外に公開されている大量のIT資産を網羅できません。また、漏えい情報がダークウェブや海外のPastebin、ソーシャルメディアなど多様なチャネルに散在しているため、手作業での監視は現実的に困難です。
● 検知技術の遅れ
漏えい情報が拡散されてから検知までに時間を要するケースもあり、その間に被害が拡大します。さらに、誤検知が多いと担当者の対応が追いつかず、実際のインシデントに気づけないリスクもあります。
● 技術的課題の一例
○ ダークウェブなど匿名性の高い領域における情報収集の難しさ
○ 自動化ツールによる大量のノイズ発生と分析負荷の増大
○ シャドーITの把握には高度な分析が求められる点
こうした課題の延長線上にあるリスクとして、シャドーITの存在も無視できません。
シャドーITによるリスクの増大:現場の実態と対策
そもそもシャドーITとは、企業のIT管理者の許可なく利用されるITサービスやツールのことを指します。例えば、社員が業務効率化のために勝手に導入したクラウドストレージやチャットツール、フリーのプロジェクト管理ツールなどが当てはまります。
シャドーITのリスク
● 管理外のデータ流出
社員が個人的に使っているクラウドサービスに機密情報をアップロードし、外部に漏れるリスク。
● セキュリティパッチ未適用
シャドーITは更新や脆弱性対応がされず、攻撃者の侵入口となる。
● 法令遵守の不備
個人情報保護法やGDPRに抵触する可能性もあり、罰則リスクが高まる。
現場のリアルな声
● 「社内で利用されているツールの全容を把握できていない」
● 「シャドーITが原因のインシデント発生時、原因特定に時間がかかる」
こうした状況を踏まえ、対策の方向性としては以下のような取り組みが考えられます。
対策例
● シャドーITを検知・可視化する仕組みの導入
● 社員教育の強化と利用ポリシーの明確化
● 定期的なIT資産の棚卸しと監査の実施
しかし、これらを手作業や個別ツールで実現するには限界があるのも事実です。
特に、社外に露出したIT資産を継続的に把握するには、より高度な仕組みが求められます。
従来型監視の限界とは?技術面と運用面の課題
従来の監視手法の特徴と技術的構成
従来の情報セキュリティ監視は以下のような構成が一般的です。
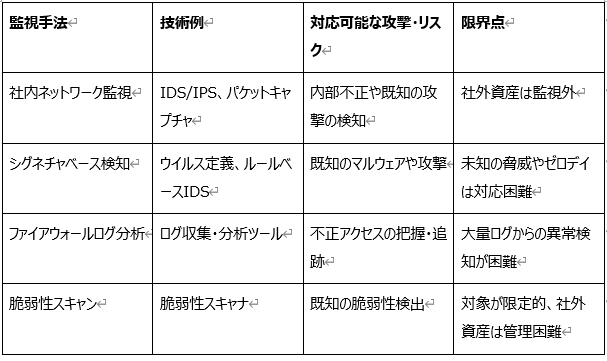
では、従来の監視手法にはどのような限界があるのでしょうか。
なぜ従来型監視は不十分か?原因と具体例
● 網羅性の欠如
社外に存在するIT資産は自動で管理台帳に登録されないケースが多く、監視対象から漏れる。
● 初動対応までに時間を要する
事件発覚後にログやシステムを遡って調査するため、初動が遅れる。
● 誤検知の多さと警告疲れ(アラートファティーグ)
セキュリティ担当者が大量の誤警告に振り回され、本当に重要な警告を見落とす危険性。
● シャドーIT検知の困難さ
管理されていないIT資産を把握できないため、リスクの全貌が見えない。
こうした課題は、実際の運用現場においてもさまざまな形で顕在化しています。
具体的な運用課題
● セキュリティチームの人員不足による監視体制の脆弱化
● ログ保管期間の制約による事後分析の困難さ
● ログの一元管理不足による情報の分断
こうした状況を解決するアプローチとして注目されているのが、外部リスク管理の新たな手法であるEASMおよびDRPSです。
EASM(External Attack Surface Management)とDRPS(Digital Risk Protection Service)の必要性と技術的優位性
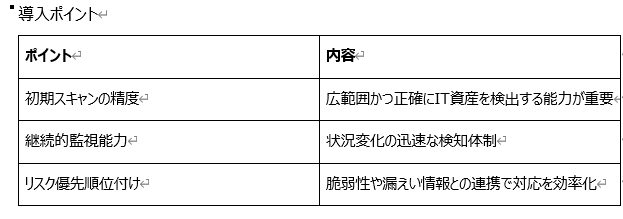
EASMとは?技術的概要と導入ポイント
EASMは、インターネット上から観測可能なIT資産を自動的に検出・監視し、攻撃対象領域(Attack Surface)を包括的に管理する手法です。
従来の監視では把握が難しかった社外資産も含めて、可視化できる点が特徴です。
技術的な特徴
● 自動資産検出
DNSレコードのスキャン、IPレンジの網羅的調査、クラウド資産APIとの連携により、未知のIT資産も抽出。
● 脆弱性連携
検出したIT資産に対し、既知の脆弱性情報を紐づけてリスク評価。
● 継続的監視
IT資産の状態変化(新規公開、設定変更)を継続的に追跡。
● 統合ダッシュボード
リスク状況を視覚的に把握しやすく表示、優先度付けも可能。
DRPSとは?情報漏えい検知の技術と運用上の注意点
DRPSは、企業の重要データがインターネット上に漏れ出していないかを継続的に監視し、早期対応を支援するサービスです。
これにより、外部に流出した情報の早期発見と、被害拡大の抑制につながります。
技術的な構成
● 多様な情報ソースのクロール
ダークウェブ、Pastebin、フォーラム、SNSなど多岐にわたる情報源からデータを収集。
● 機密データのパターン認識
社内で定義された機密情報のパターン(例:顧客ID、社員番号、秘密鍵)をもとに検出。
● アラートとレポーティング
漏えい疑いのある情報を検知次第、即時アラートを発信し、対応フローを支援。
運用上の注意点
● 誤検知対策
機械学習と人手による精査を組み合わせ、誤検知を極力減らす必要がある。
● プライバシー配慮
監視対象に個人情報が含まれる場合の取り扱いは法令遵守が必須。
● 対応体制の整備
アラート発生時の迅速な対応フローと権限設定が求められる。
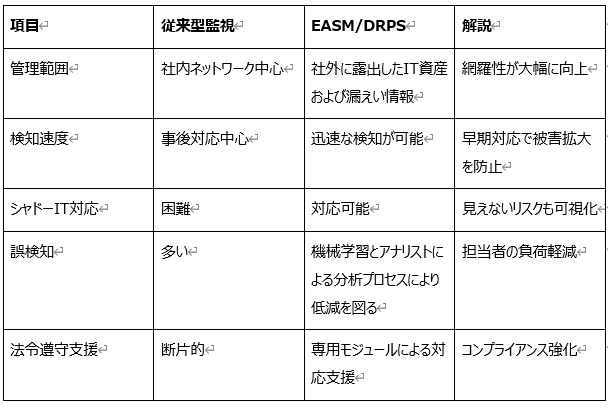
従来型の監視手法と比較すると、その違いはより明確になります。
EASM/DRPSのメリット比較表
こうしたアプローチを具体的に実現するソリューションとして、CybelAngelについて見ていきます。
CybelAngelの特徴と比較ポイント
CybelAngelの概要と業界における位置づけ
JSOLが提供するCybelAngelは、EASMとDRPSの機能を統合したソリューションです。外部に露出したIT資産の可視化と、漏えい情報の検知を組み合わせて管理できる点が特徴です。
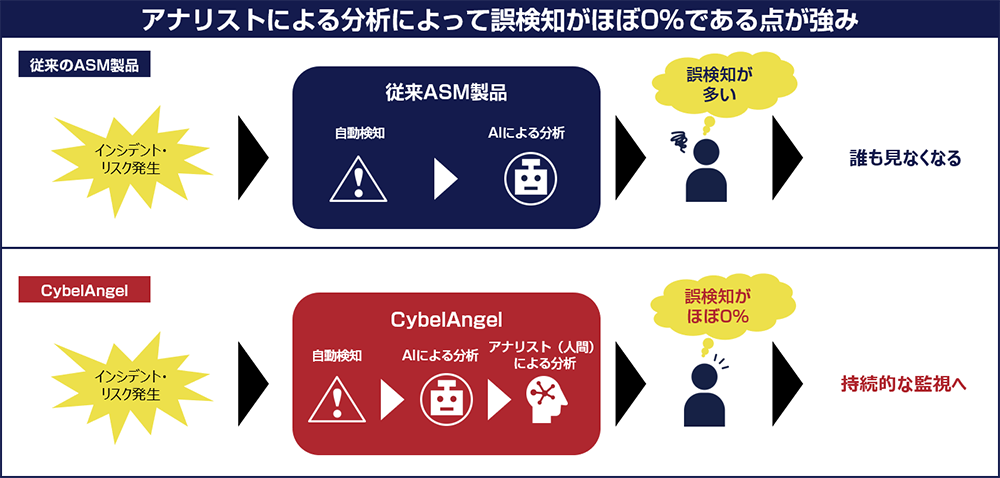 JSOL:CybelAngelの検知プロセスの特徴(概念図)
CybelAngelが選ばれる5つの理由
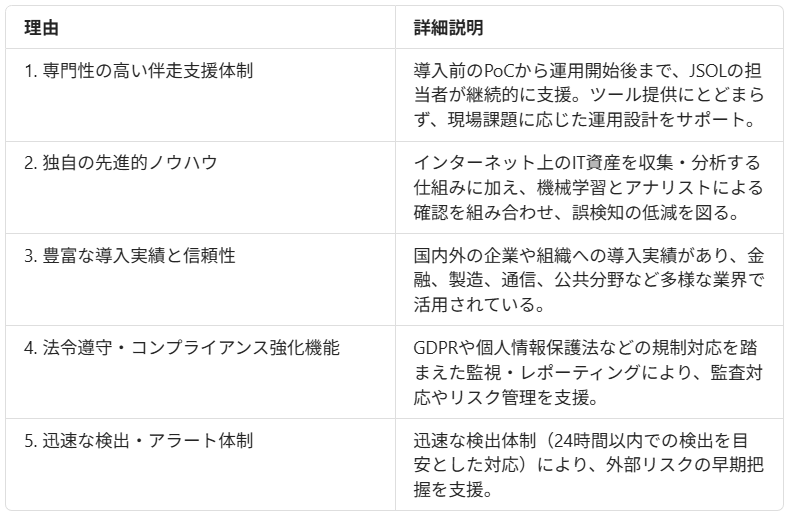
CybelAngelの詳細やPoCについては、以下よりご確認ください。
【CybelAngel─EASM(外部攻撃対象面管理)サービス】
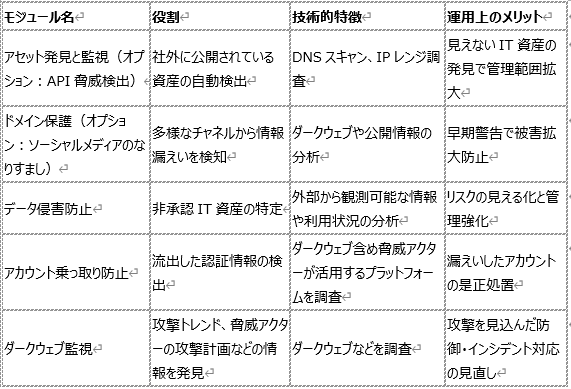
CybelAngelの5つのモジュール詳細と機能強化ポイント
CybelAngelは、複数の機能を組み合わせることで、外部リスクを多角的に検知・管理できる点が特徴です。
※以下は機能を整理した分類イメージです。
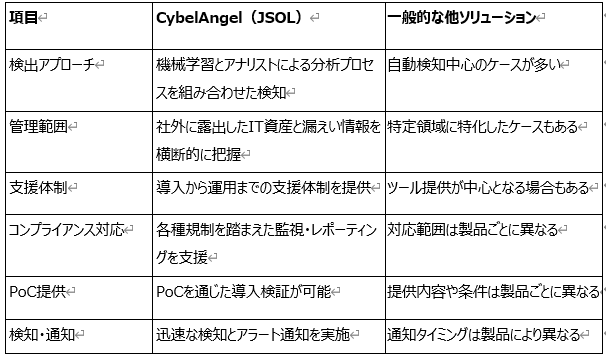
他社製品との比較観点(一般的な比較ポイント)
導入検討にあたっては、他社ソリューションとの違いをどのように見るかも重要なポイントになります。
こうした外部リスクへの対応を具体的に検証する手段として、PoCの活用が有効です。
2週間のPoC(概念実証)で実感できる効果
本検証では、実環境に近い形での検証を通じて、
● どのようなIT資産が公開されているかの可視化
● 漏えい情報の検知状況の確認
● 専任アナリストによるレポートと解説
を確認できます。
これにより、導入後の効果を具体的にイメージでき、社内説得や予算検討の材料として活用できます。
ここまで見てきた内容を踏まえ、外部リスク対策の重要性について改めて整理します。
外部リスク対策の見直しに向けて
社外に露出した自社リスクを把握できていない企業は、情報漏えいやサイバー攻撃の被害に直面する可能性があります。従来の監視手法では、広範囲かつ未知のリスクを網羅的に管理することは難しく、EASMおよびDRPSの重要性が高まっています。
実際に、外部に露出したリスクの早期把握は、被害拡大の抑制や対応コストの最適化の観点からも重要とされています。
JSOLのCybelAngelは、複数の機能を組み合わせた監視体制により、外部リスクの可視化と検知を支援するソリューションです。24時間以内の検出体制を含む迅速な対応と、機械学習とアナリストによる分析プロセスにより、リスクの早期把握をサポートします。
また、2週間のPoCを通じて、実環境に近い形での検証が可能です。導入前に効果を具体的に確認できるため、社内検討の材料として活用できます。
まずは現状の可視化から始めることが、外部リスク対策の第一歩になります。
お問い合わせ・詳細はこちら
よくある質問(FAQ)
Q1. EASMと従来の脆弱性診断の違いは何ですか?
A1. 脆弱性診断は、特定のシステムやアプリケーションに対して脆弱性を検査する手法であり、主に社内の管理下にあるIT資産を対象とします。一方、EASMは企業がインターネット上に公開しているIT資産を自動的に検出し、管理外の資産も含めて、攻撃対象領域全体のリスクを網羅的に把握・管理します。
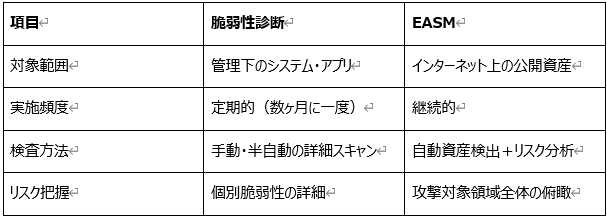
EASMは「見えないIT資産を見つける」ことに重点を置き、リスクマネジメント全体の土台を作る役割があります。
Q2. シャドーITはどのように検知できますか?
A2. CybelAngelでは、外部から観測可能な情報や公開資産の分析を通じて、管理外のIT資産の可視化を支援します。
これにより、把握されていないクラウドサービスや公開資産の存在を特定し、シャドーITに起因するリスクの把握につなげます。
例えば、想定外のサブドメインや公開クラウドストレージなどの存在を把握することが可能です。
Q3. CybelAngelのPoCではどのようなことが確認できますか?
A3. 2週間のPoCでは実環境に近い条件での検証を通じて、以下を確認できます。
● 資産検出結果の可視化
どのようなドメイン・サブドメイン、クラウドリソースが公開されているかを一覧化。
● 漏えい情報の発見状況
ダークウェブや公開情報において、社内機密情報の漏えいがないかを検証。
● シャドーITの検知レポート
管理外で利用されているクラウドサービスの状況把握。
● 専任アナリストによる詳細レポート
検知結果の解説と今後の対策提案。
これにより、導入効果を具体的に把握し、社内での導入決定に活用できます。
Q4. 機械学習で誤検知を減らす仕組みを教えてください。
A4. CybelAngelでは、機械学習とアナリストによる分析プロセスを組み合わせることで、誤検知の低減を図る仕組みを採用しています。
これにより、大量の情報の中からリスクの可能性が高い情報を抽出し、対応すべき重要なアラートを絞り込みやすくなります。
Q5. 法令遵守の観点からもCybelAngelは有効ですか?
A5. はい。CybelAngelは以下のような機能を備えており、法令遵守の観点からも有効です。
● 漏えい情報検知時の自動レポーティング機能により、監査対応を効率化。
● 管理者向けのダッシュボードでリスク状況を一元管理。
これにより、情報漏えいリスクの早期把握を支援し、結果としてコンプライアンス対応の一助となります。