2026年08月28日
IDと権限を、適切に統制できていますか?
~認証基盤ソリューションで実現する
安全・効率的なID管理~
-
著者情報
中田 健太
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第四部
ID・権限管理、適切に運用できていますか?
現代の企業のIT環境は、かつてないほど複雑化しています。クラウドサービスの急速な普及、多様な業務システムの導入、さらにはテレワークやモバイルアクセスの一般化により、企業のID(ユーザーアカウント)と権限管理は、かつてない規模と難易度に達しています。
想像してみてください。
ある日の朝、営業部のAさんが新しいプロジェクトにアサインされ、必要な社内システムやクラウドサービスのアクセス権限をすぐに得られないため、業務開始が遅れてしまう。あるいは、退職した元社員のアカウントが適切に無効化されずに残り、不正アクセスの入り口となってしまう。これらは決して他人事ではありません。
「権限付与や剥奪の作業が手作業中心で、ミスや漏れが起きやすい」
「過剰権限の把握や是正が十分にできていない」
「監査対応のための証跡が不足している」
——こうした課題に悩み、日々ストレスを抱えているIT管理者は少なくありません。
例えば、手作業でエクセル管理している権限情報の更新漏れや、誰が承認したのか不明瞭な申請プロセス、監査時に膨大なドキュメント確認に追われる現実。
これらの問題は情報漏洩や不正アクセスリスクを高めるだけでなく、重大なコンプライアンス違反や企業ブランドの毀損につながりかねません。サイバー攻撃のリスクが増大する現代社会において、ID・権限管理の甘さは致命的な弱点となります。
本記事では、こうしたID・権限管理の根本的な課題を整理し、解決の鍵となるIGA(Identity Governance and Administration)の役割と導入効果を深掘りします。さらに、JSOLが提供する先進的な認証基盤ソリューション「Saviynt」と、それを活用した独自パッケージ「J-IGA」の特徴や強みを具体的にご紹介します。
ID・権限管理に潜む課題とリスク
手作業中心の権限付与・剥奪に潜むミスや漏れ
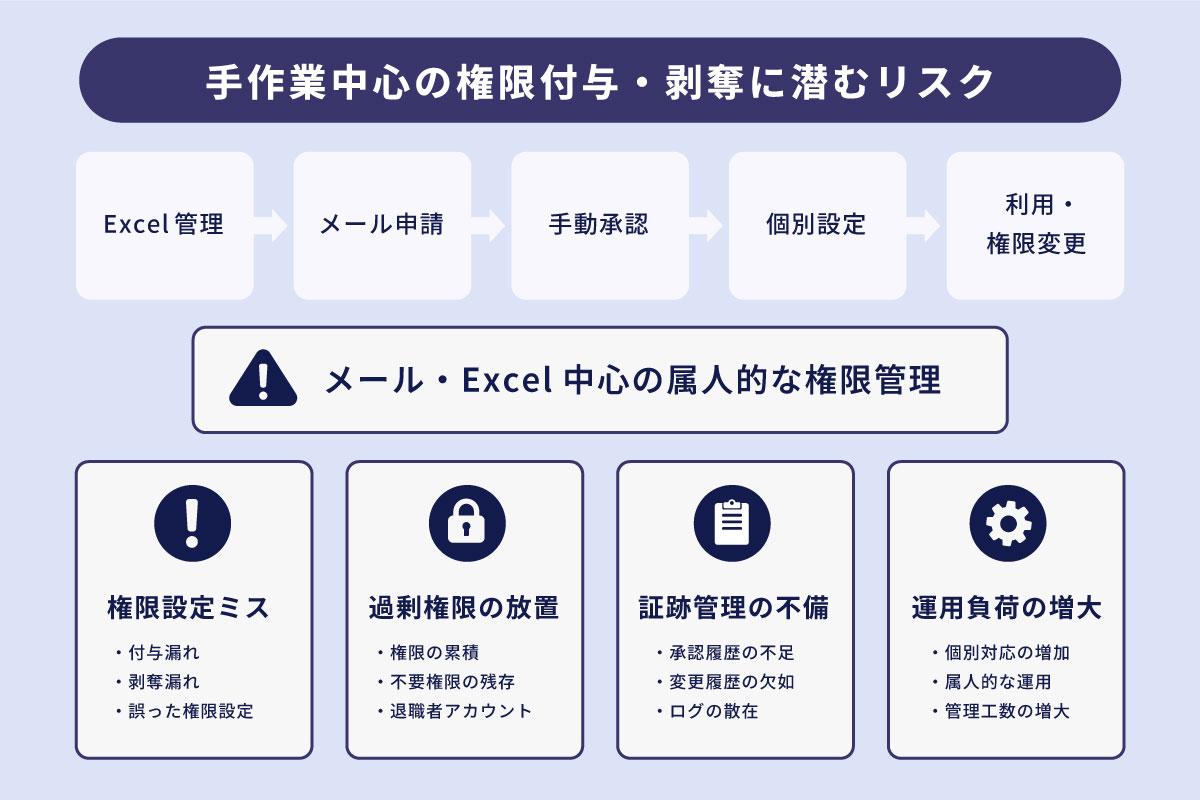
多くの企業の現場では、依然としてID管理や権限付与・剥奪がExcelやメール、紙の申請書に依存し、属人的な運用が行われています。これにより以下のような具体的なリスクが顕在化しています。
● 入力ミスや手順の抜け漏れ
権限の付与忘れや剥奪漏れ、誤った権限の割当てが発生しやすく、不正アクセスや情報漏洩の温床となる可能性があります。
● 承認プロセスの不透明さ
誰がいつどの権限を付与・変更したかの記録が不十分で、監査対応時に「証跡がない」「承認の正当性が不明」と指摘されることがあります。これにより、監査対応に膨大な時間とコストがかかるケースも少なくありません。
● 管理者の負担増大
複数のシステムにまたがる権限管理を個別に行う必要があり、申請対応や修正作業に多大な工数がかかります。結果として、重要なセキュリティ対策に十分なリソースを割けない状況につながります。
こうした運用上の課題は、多くの企業で共通して見られ、実際の運用の中でさまざまな形で表面化します。
例えば、異動時の権限剥奪が適切に行われず、旧部署のシステムへのアクセス権が残存してしまうケースも見られます。こうした状態は内部不正のリスクを高める要因となり、結果として組織の信頼性に影響を及ぼす可能性があります。
過剰権限の把握・是正が不十分であることのリスク
権限は必要最小限に絞ることがセキュリティの基本ですが、実態は以下のように問題が山積しています。
● 権限の肥大化
異動、昇進、プロジェクト終了後に権限剥奪が適切に行われず、不要なアクセス権が放置されることが多い。これにより、アクセス権限が肥大化し、管理が複雑化します。
● 不正利用の温床
過剰権限は、内部不正の温床となりうるだけでなく、サイバー攻撃者による侵入後の権限昇格を容易にします。特に財務システムや個人情報を扱うシステムにおける過剰権限は、重大な情報漏えいリスクを抱えています。
● コンプライアンス違反
金融や医療、個人情報保護などの法令・業界基準においては、アクセス権限の最小化と定期的な見直しが求められています。これに違反すると、罰則や指導、企業イメージの悪化を招きます。
こうした過剰権限の問題に対処するためには、技術的なアプローチも重要になります。
権限管理における技術的なポイント
権限の過剰付与は「権限の累積」とも呼ばれ、複数のアクセス権限が無秩序に積み重なります。これを解消するには権限の「ロールベース管理(RBAC)」や「属性ベースアクセス制御(ABAC)」の導入が効果的ですが、手作業による管理ではこれらの対応が難しく、結果として運用上のリスクや負担が増大します。
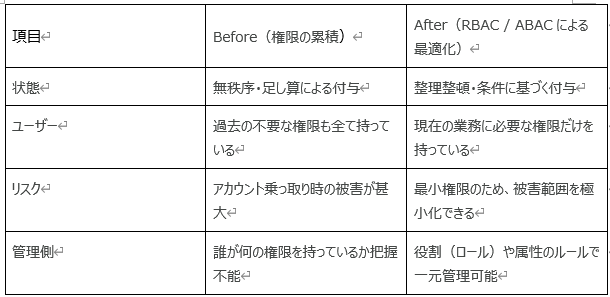
こうした管理の不備は、監査対応の場面でも大きな課題となります。
監査対応に必要な証跡の不足
近年、情報セキュリティの強化や法令遵守のため、監査対応の重要性が以前にも増して高まっています。しかし、多くの企業が以下の問題を抱えています。
● ログの欠如や不整合
権限変更や承認の履歴が断片的にしか残らず、誰がいつ何を行ったかを明確に示せない状況。これにより監査時に指摘を受ける事例が増えています。
● 監査対応の遅延・負荷
証跡が不十分だと監査対応には多大な調査工数が発生し、現場の負担が増大。監査対応に時間がかかることで、本来の業務や改善活動が停滞します。
● 信頼性の低下
適切な証跡管理ができていない組織は、リスク管理体制の信頼性が疑問視され、取引先や顧客からの信頼を損なう恐れがあります。
監査で求められる証跡例
● 権限付与・変更の申請・承認履歴
● システムへのアクセスログ
● 異常な権限操作のアラート記録
こうした課題を解決するために注目されているのが、ID・権限管理を統合的に扱う「IGA(Identity Governance and Administration)」です。
IGA(Identity Governance and Administration)の重要性
IGAとは?
IGA(Identity Governance and Administration)は、従来のID管理であるIDM(Identity Management)にガバナンスの考え方を統合し、ユーザーのライフサイクルに応じたアカウントや権限の付与・変更・剥奪を統制しながら一元管理する仕組みです。
● ID管理では、ユーザーのライフサイクルに基づき企業内のアプリケーション上のアカウントやアカウントが保有する権限に対して自動化かつ統制された管理を実施できます。
● IDガバナンスでは、ユーザが所持するアプリケーション上の権限を必要最小限に留めることで内部不正やコンプライアンス違反のリスク低減と、ガバナンス管理の自動化を実現できます。
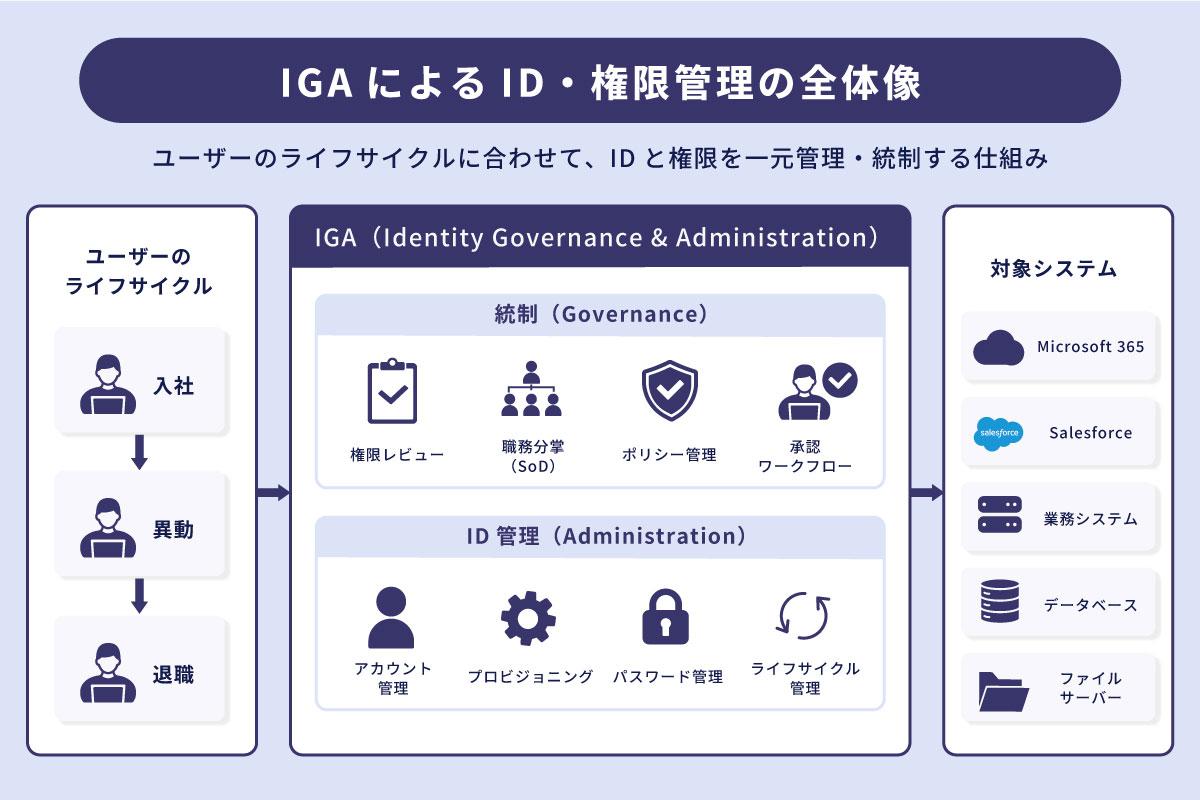
IGAは大きく「統制(Governance)」と「運用管理(Administration)」の2つの観点で構成されます。
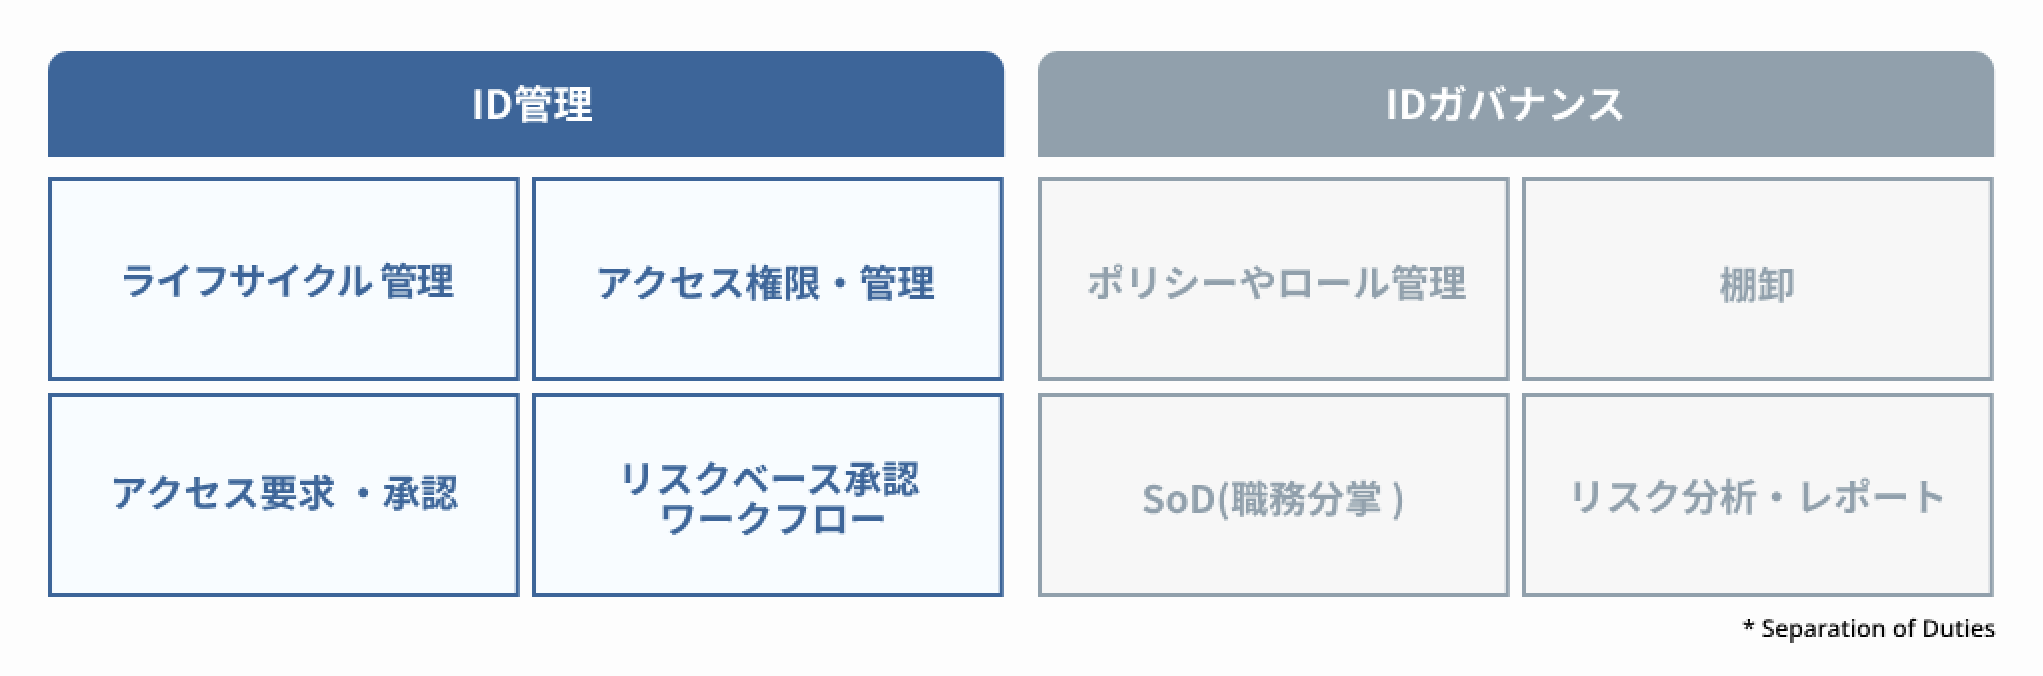 JSOL「IGAソリューション」
● Governance(統制)
権限付与の承認プロセス設計や定期的な権限レビューにより、正当な権限のみを付与・維持することを目的とします。
● Administration(管理)
ユーザーの入社・異動・退職などのライフサイクルに応じて、アカウントの作成・変更・削除を自動化し、運用負荷を軽減します。
IGAが解決する課題
IGAを導入することで、これまで挙げてきた課題に対してどのような改善が期待できるのかを整理します。
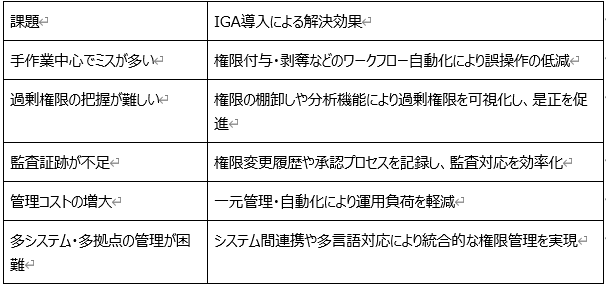
IGA導入によるメリット
IGAの導入により、セキュリティ・業務効率・コンプライアンスの観点でバランスよく改善が期待できます。
● セキュリティ強化
最小権限の原則に基づいたアクセス制御を実現。
これにより、権限の不正取得や累積の抑制につながります。
● 業務効率化
申請・承認プロセスの自動化により、管理者と利用者の負荷を軽減します。
権限管理業務の効率化と作業精度の向上が期待できます。
● コンプライアンス対応
法令・規制要件に配慮したアクセス管理と証跡管理を行うことで、監査対応の効率化や指摘リスクの低減につながります。
特に、証跡の収集や確認作業の負担軽減につながります。
● グローバル展開支援
多言語・多拠点に対応したポリシー運用を支援し、各国の法規制や業務慣習に応じた柔軟なID管理の実現をサポートします。
これらの効果を実現するためには、適切な技術要素の組み合わせが重要になります。
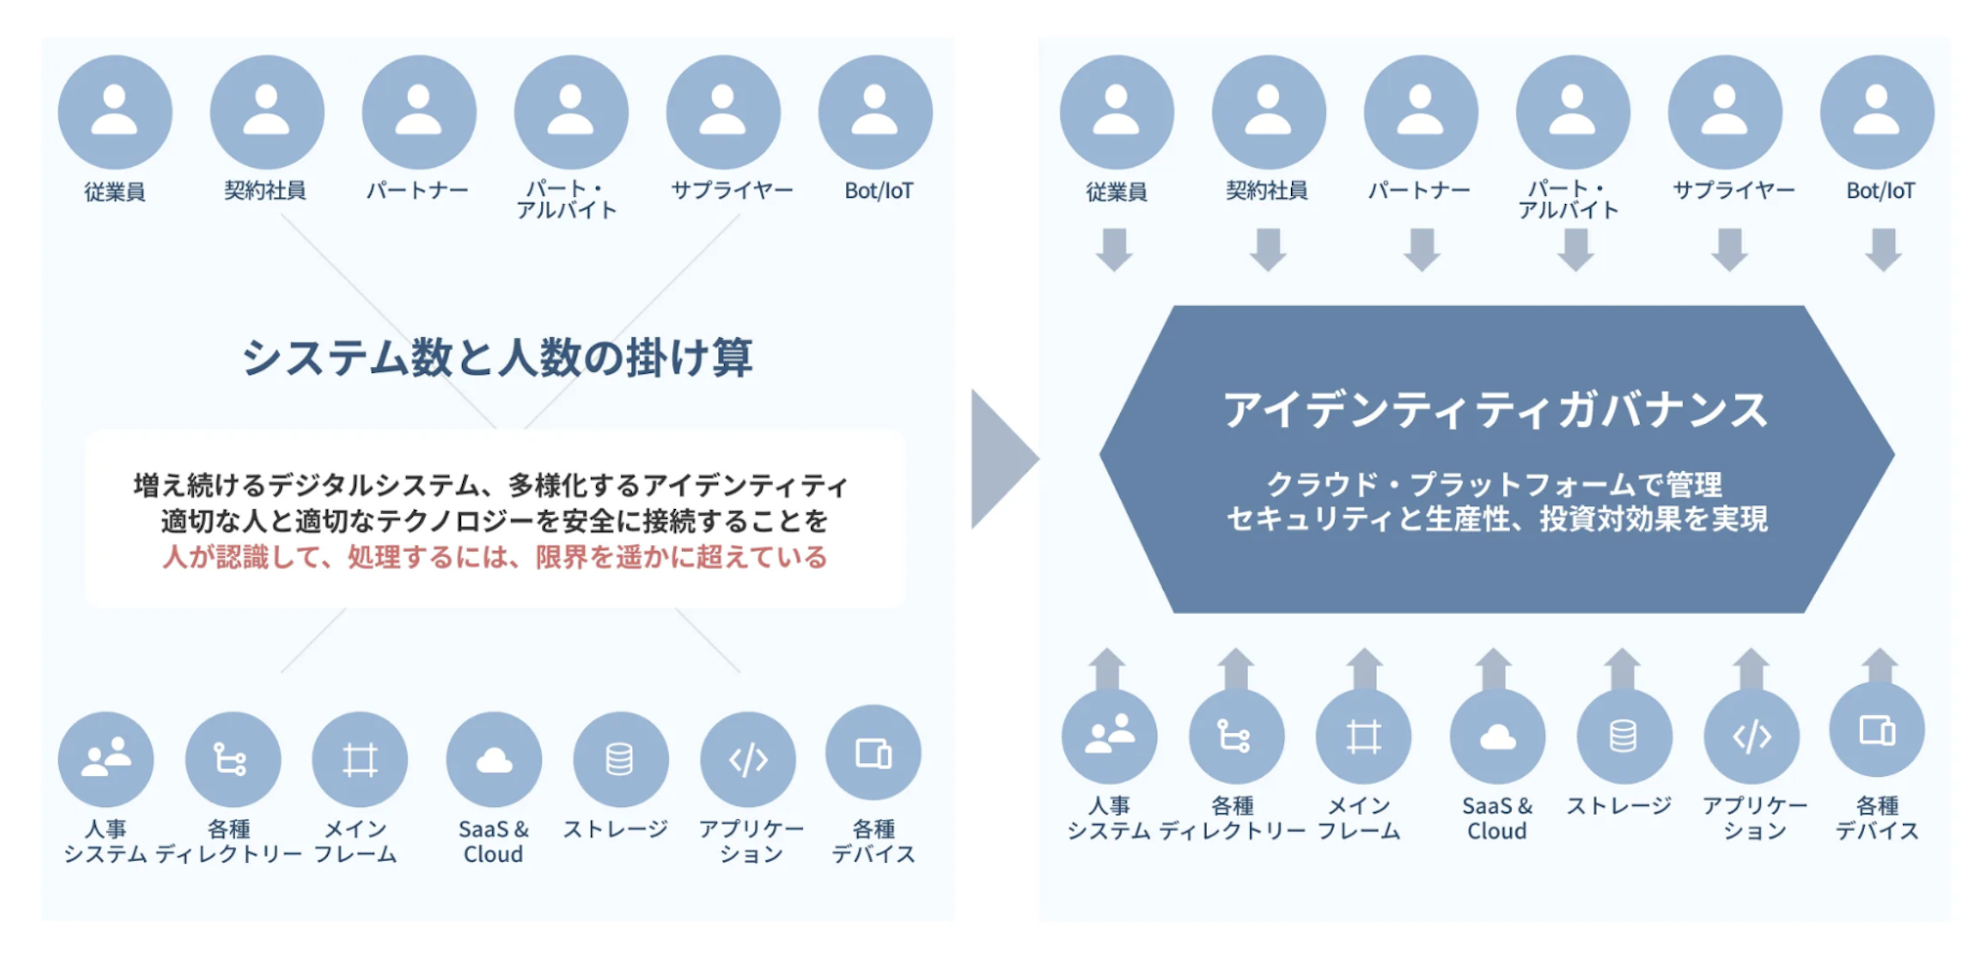 JSOL「ID・権限管理における課題とIGAによる改善イメージ 」
自社の状況に当てはめて検討したい方は、以下より詳細をご確認ください。
JSOL IGAソリューションの詳細はこちら
IGA導入の技術的ポイント
IGAを具体的にどのように実現するのか、その代表的な技術要素を整理します。
● ロールベースアクセス制御(RBAC)
役割(ロール)ごとに権限をまとめて管理する仕組みで、権限を「役割」に基づいて付与することで、アクセス権限の管理をシンプルにし、運用負荷の軽減につながります。
● 属性ベースアクセス制御(ABAC)
ユーザーの属性や状況に応じてアクセスを制御する仕組みで、ユーザー属性や利用環境に応じたアクセス制御が可能となり、より柔軟できめ細かな権限制御が可能になります。
● アクセスレビュー機能
定期的な権限の棚卸しを通じて、不要なアクセス権の洗い出しと是正を促進します。
● ワークフロー自動化
申請から承認、権限付与までのプロセスをシステム化することで、運用の効率化と透明性の向上につながります。
このIGAを実現するための具体的なソリューションとして、JSOLが提供する「Saviynt」があります。
JSOLのIGAソリューション「Saviynt」の特徴と優位性
IGAをワンプラットフォームで実現する「Saviynt」とは?
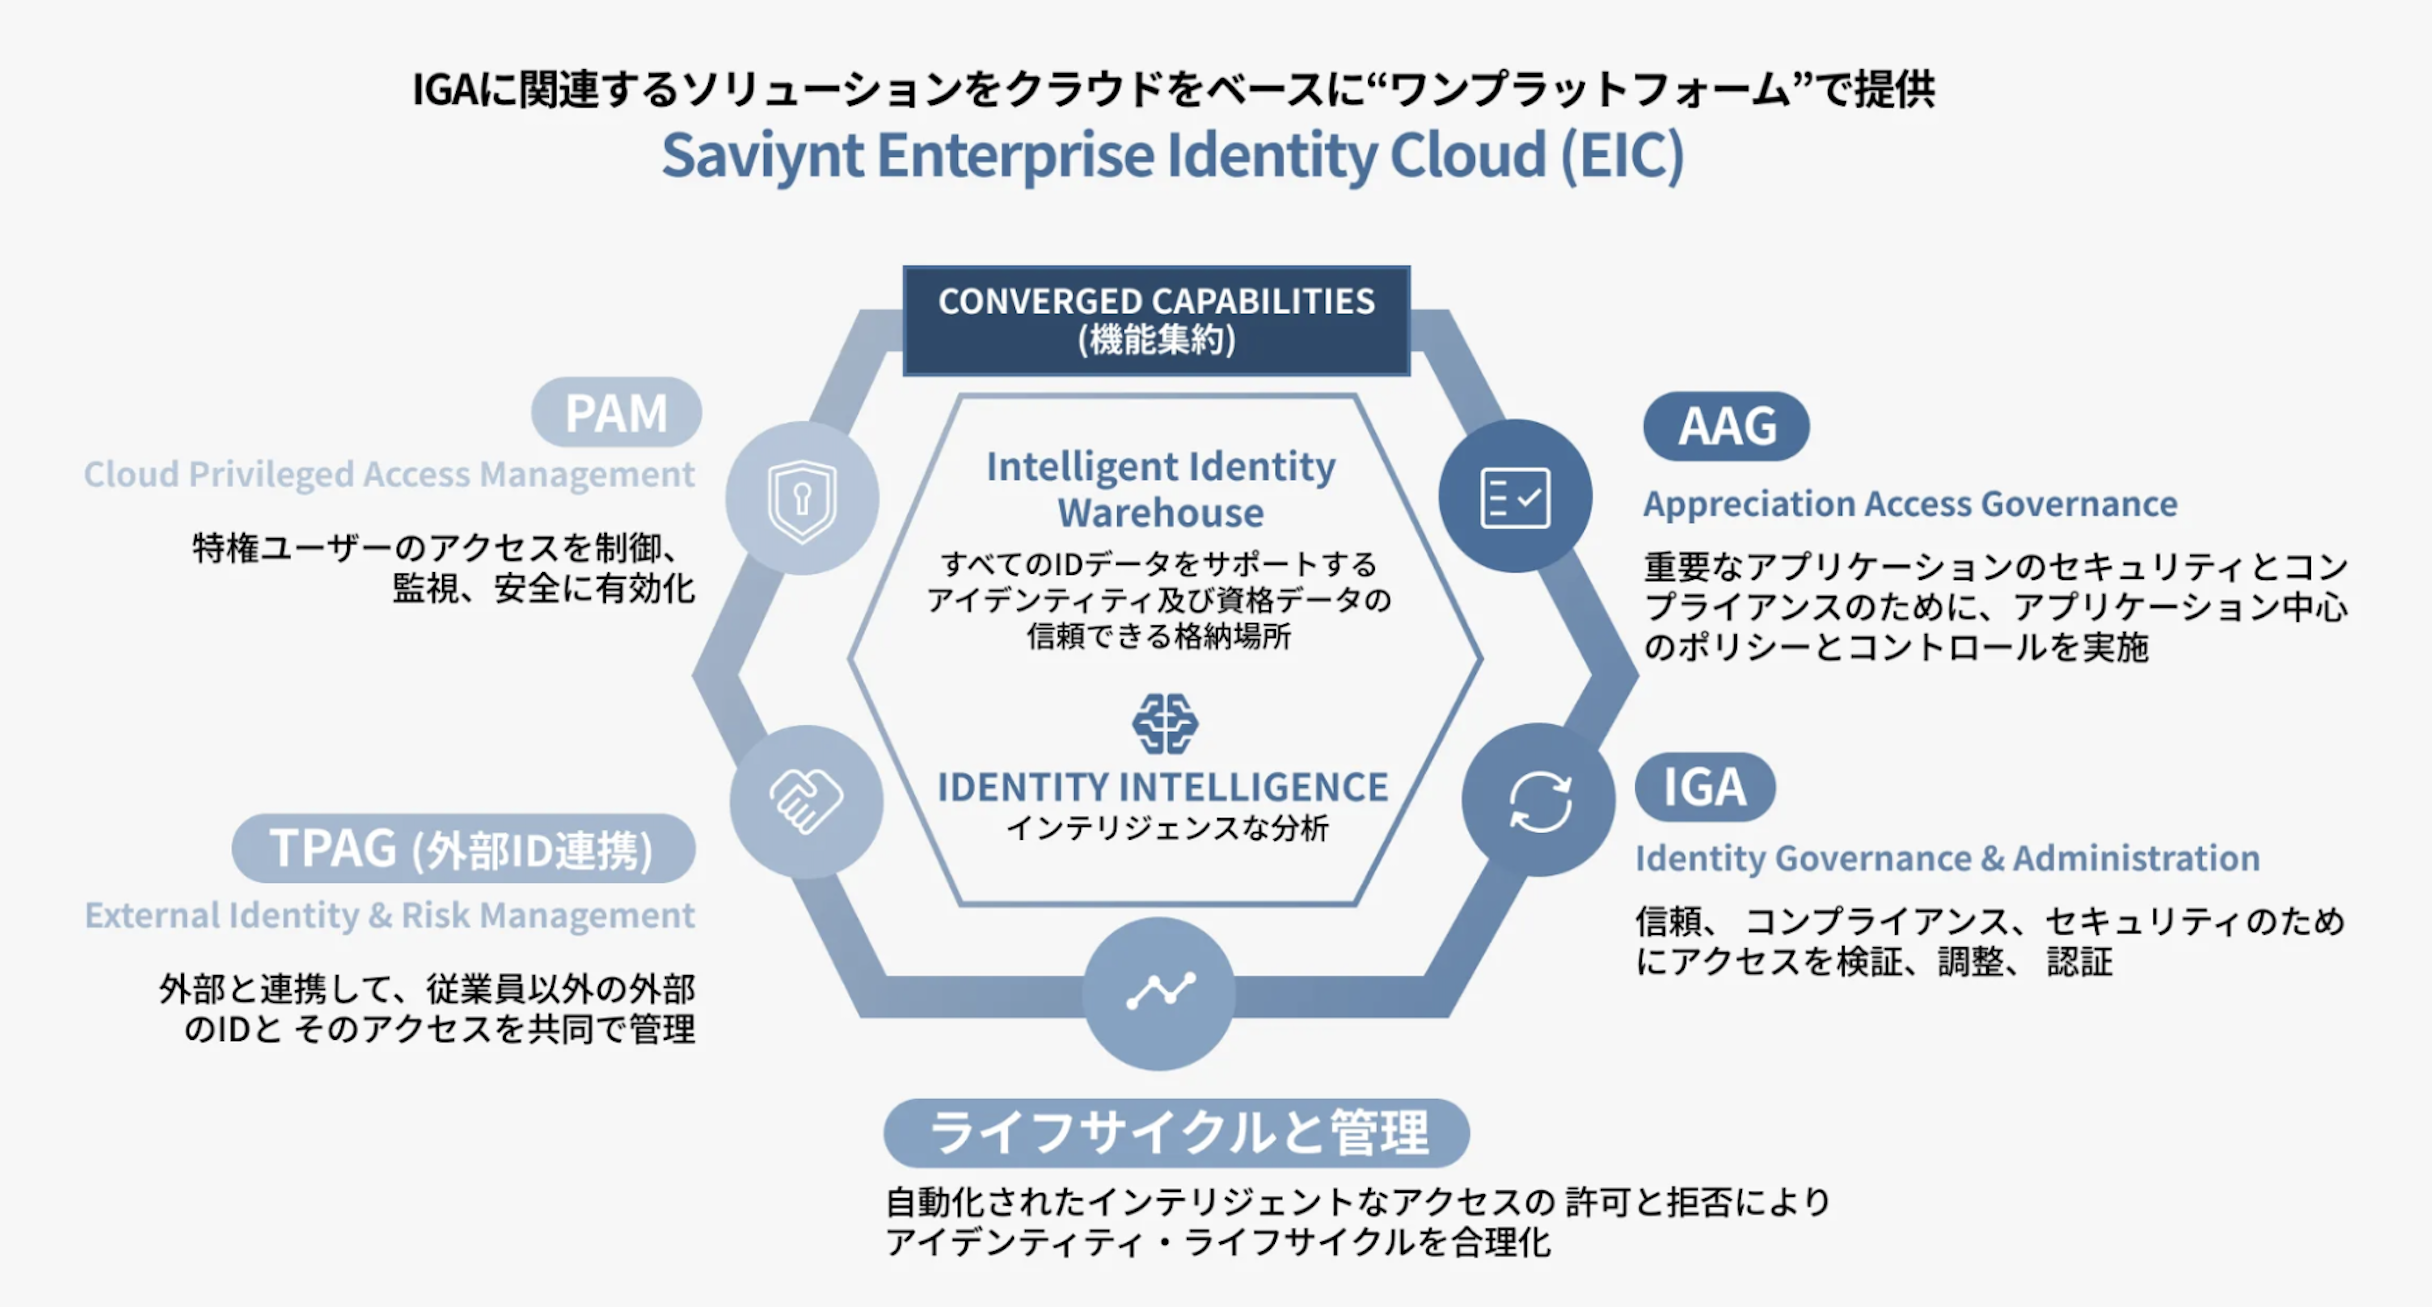 JSOL「Saviyntの全体構成イメージ(各機能の役割を示した概念図)」
Saviyntは、JSOLが提供するIGAソリューションにおいて中核となるプラットフォームで、国内外の企業・組織で採用されています。クラウドネイティブでスケーラブルな設計により、複雑な権限管理の効率化とセキュリティ統制の強化を支援します。
幅広い業種での導入事例
金融、製造、医療、公共分野などでの導入実績があり、多様な業務要件への対応が可能です。
豊富な連携機能
Active Directory、SAP、ServiceNowなど主要システムとの連携に対応しており、既存環境を活かした導入が可能です。
拡張性と柔軟性
ポリシーベースの管理やカスタムワークフローへの対応により、企業固有のルールやプロセスに応じた運用を支援します。
JSOL独自のIGA標準パッケージ「J-IGA」
さらにJSOLは、プラットフォームであるSaviyntをベースに、日本企業の業務特性を踏まえて設計された標準パッケージ「J-IGA」を提供しています。
豊富なID管理実績とノウハウを組み合わせてパッケージ化することで、短納期・低コスト・適正品質での導入を実現しています。加えて、Active Directory、SAP、ServiceNowを導入している企業においては、高い自動連携を可能とします。
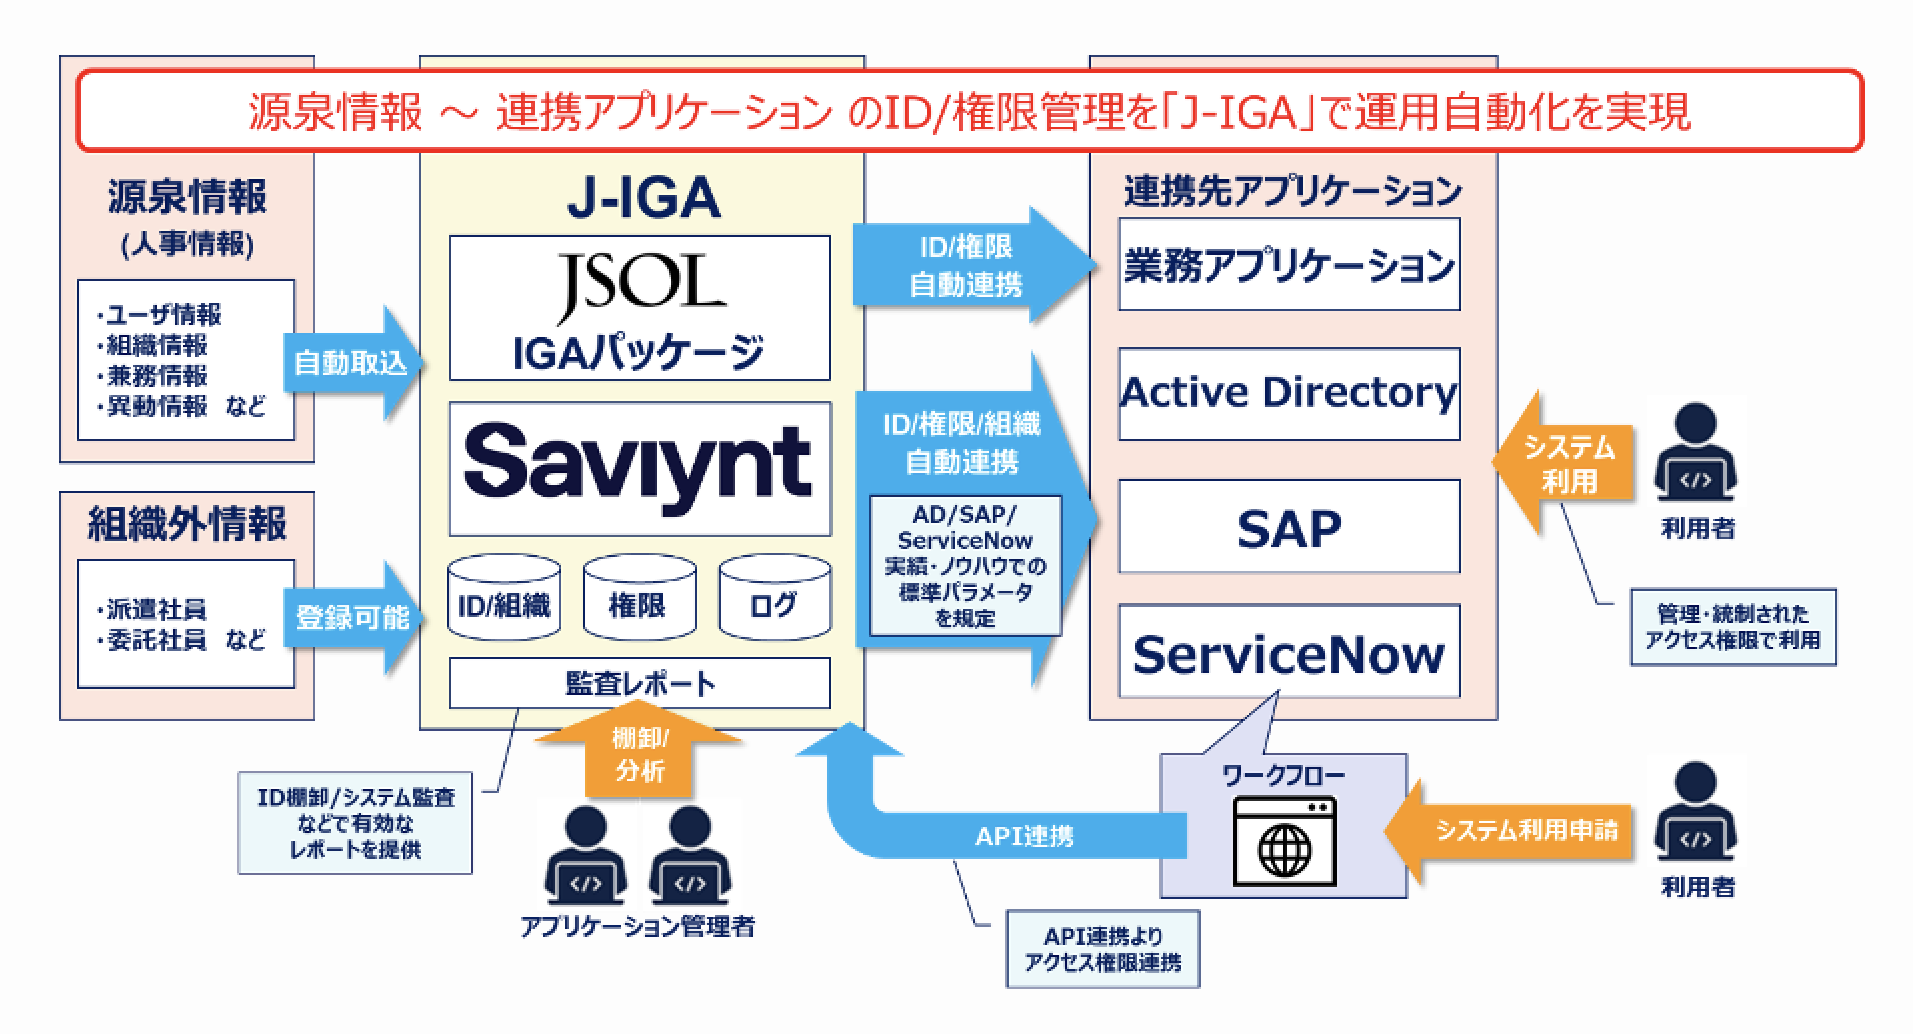 JSOL「J-IGAの全体構成イメージ(参考)」
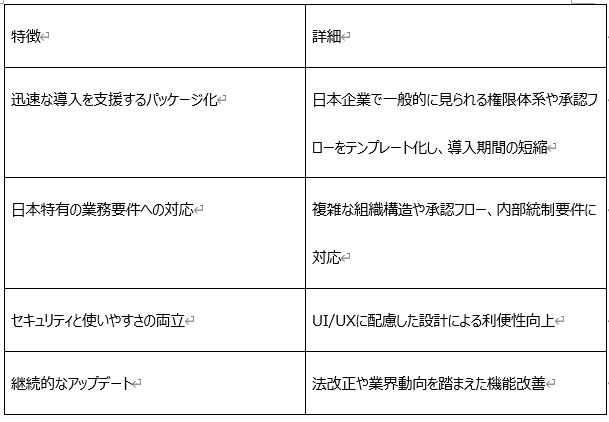
多彩なシステム連携で統合管理を実現
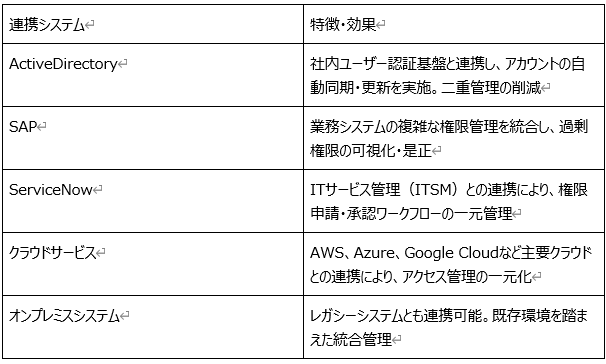
グローバル展開支援も万全
多言語対応や各国の法規制への配慮を通じて、海外拠点を含む組織におけるID管理を支援します。
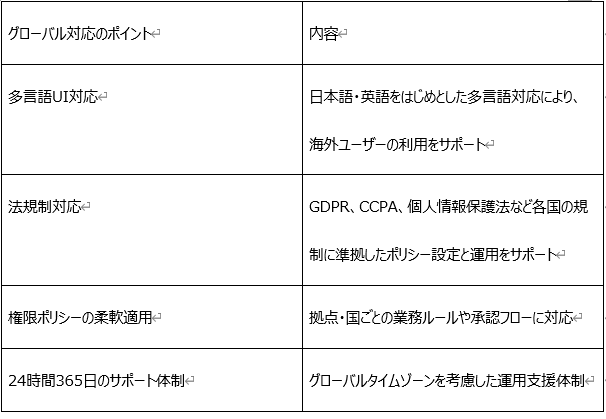
JSOLのSaviyntソリューションの強み
JSOLのSaviyntソリューションは、単なるツール提供にとどまらず、日本企業の業務特性に合わせた導入支援と運用設計を含めて提供される点に特長があります。
複雑な権限体系や承認フローへの対応、既存システムとの連携を前提とした設計など、実運用を見据えた支援が可能です。
● 導入から運用・保守まで一貫支援
技術者が要件整理から導入、運用フェーズまで伴走し、安定した運用体制の構築を支援。
● 業務プロセスに合わせたカスタマイズ
権限体系や承認フローなどの業務要件を踏まえ、既存業務に適合した設計を実施。
● 継続的な改善提案
運用状況をモニタリングし、課題の可視化と改善策の検討・実行を継続。
● セキュリティ監査対応支援
監査に必要な証跡整理やリスク分析を行い、監査対応の負担を軽減。
● 導入実績に基づく支援体制
これまでの導入経験をもとに、実務に即した運用設計や課題解決に対応。
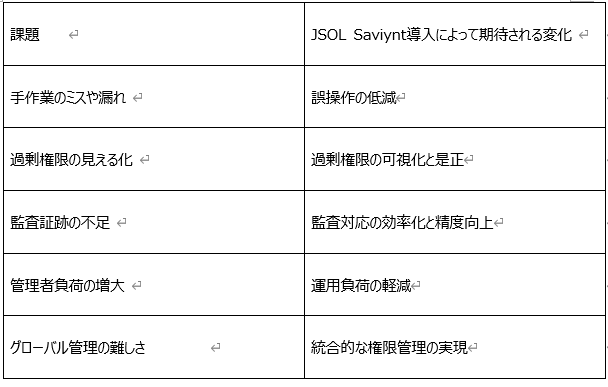
ID・権限管理の最適化によって期待される効果
JSOLのSaviynt導入により、企業が直面する課題に対して以下のような改善が期待されます。
まとめと今すぐできる次の一歩
適切なID・権限管理は、企業の情報セキュリティ強化とコンプライアンス遵守の最重要課題です。
JSOLのSaviynt認証基盤ソリューションは、手作業中心の属人的な管理から脱却し、効率的かつ安全なアクセス統制の実現を後押しします。
もし、
● 権限管理のミスや漏れが心配である
● 過剰権限の把握と是正ができていない
● 監査対応に多大な時間と労力を割いている
などの課題をお持ちでしたら、ぜひJSOLの「J-IGA」パッケージをご検討ください。
JSOLは単なるツール提供だけでなく、伴走支援、カスタマイズ、運用改善までトータルにサポートし、貴社のID管理課題の改善に向けた取り組みを支援します。
詳細はこちら
よくある質問(FAQ)
Q1: IGA導入にはどの程度の初期費用がかかりますか?
A1: 導入規模、連携システム数、カスタマイズの有無により異なります。JSOLの「J-IGA」標準パッケージを活用することで、一般的なIGA導入よりも短期間かつ低コストでのご提供が可能です。詳細はお問い合わせください。
Q2: 既存のActive DirectoryやSAPと連携できますか?
A2: はい。Saviyntは主要なディレクトリサービスやERPシステムと標準連携を備えており、既存環境とのスムーズな統合管理を実現します。カスタム連携も対応可能です。
Q3: 権限レビューの頻度はどのくらいが推奨されますか?
A3: 企業や業種により異なりますが、一般的には四半期ごとのレビューが推奨されています。特に金融業界など規制の厳しい業種では月次レビューを実施するケースもあります。
Q4: 監査対応の証跡はどのように管理されていますか?
A4: 権限変更や承認の履歴はシステム上で記録され、証跡管理を一元的に行うことが可能です。
監査対応に必要なレポートの出力にも対応しています。
Q5: グローバル展開中ですが、多言語対応はありますか?
A5: はい。Saviyntのプラットフォームは多言語対応しており、海外拠点でも同一の管理画面を利用可能です。現地の法規制や業務慣習にも柔軟に対応できます。
Q6: どのような企業規模に向いていますか?
A6: 中堅から大企業、特に多数のシステムや海外拠点を持つ企業に最適です。小規模企業向けには必要な機能を絞った導入もご提案可能です。
Q7: クラウドサービスのアクセス管理も可能ですか?
A7: はい。AWS、Azure、Google Cloudなど主要クラウドサービスとの連携により、クラウドリソースのアクセス権限管理も統合的に行えます。
---
IDと権限の適切な統制は、企業の信頼性と競争力を高める重要な経営課題です。
JSOLのSaviyntソリューションで、その課題解決に向けた取り組みをご検討ください。
詳細はこちら
---
本記事はJSOL株式会社の監修のもと、最新の公的データと業界動向を踏まえて執筆されています。企業のID・権限管理の改善にお役立てください。