2024年02月05日
CIS ベンチマークでMicrosoft 365 のセキュリティ対策状況を可視化しよう
デジタルトランスフォーメーション(DX)の推進やテレワークの拡大に伴い、多くの企業でMicrosoft 365の導入が進められています。
SharePointやTeamsなどのツールは、企業内や取引先との情報共有やコミュニケーションに活用することで業務の効率化を図ることが可能です。また、Power Platformを活用することにより、ローコードでのアプリケーション作成やワークフローの自動化など、企業のDX化を推進することができます。今後はMicrosoft 365にも対話型の人工知能(AI)が搭載されるため、ますますその活用が進むと思われます。その利用においてアカウント・認証やデータの外部公開・共有、ゲストユーザ利用など、セキュリティリスクとなり得る項目が本当に正しく設定されているか、設定ミスがないかなど、不安を感じられている企業様も多いのではないでしょうか。
-
著者情報
稲邑 茂
サイバーセキュリティ&インテリジェント・オペレーション事業本部
JSOL認定プロフェッショナル(ITアーキテクト)。セキュリティ、コミュニケーション、デスクトップ環境などのテクノロジやサービス、製品を担当。マイクロソフトを中心とするクラウドサービスを活用した最適なソリューションを提供することにより、ユーザの課題解決や基盤強化を支援。
セキュリティ対策のベースラインで確認が必要
Microsoft 365 では、クラウド上でファイルや情報をやりとりすることで簡単に情報を共有することができますが、その反面、サイバー攻撃の標的として狙われやすくなるため不正アクセスやデータ漏洩などのリスクが高まります。
もちろん、Microsoft 365 にはいくつもの高度なセキュリティ対策が施されているため、それらの機能を正しく設計し、設定していれば高い安全性を維持したまま利用できます。しかし、実際には意図していない設定不備やミスによって攻撃を受けてデータが漏洩するケースも少なくはありません。 デフォルト状態のままで利用しているケースはほとんどないと思いますが、Microsoft 365 などのクラウドサービス(SaaS)では、クラウドベンダーと利用企業の責任範囲の分界点上、利用企業側で設定可能な範囲は利用企業側の責任範囲となります。 クラウドサービスの導入・運用においてセキュリティ設定の不備やミスを防ぎ、不正アクセスやデータ漏洩などのリスクを軽減するためには、セキュリティ対策のベースラインを定め、現状の設定を把握し確認することが重要となります。 Microsoft 365 のセキュリティ対策のベースラインとして、「CIS ベンチマーク」を活用することができます。セキュリティベンダーが提供している診断サービスでも、その評価基準として「CIS ベンチマーク」がよく使われています。
CIS ベンチマーク(CIS Benchmarks)とは?
「CIS ベンチマーク」は、米国のセキュリティ非営利団体であるCIS (Center For Internet Security) が策定した、企業が情報システムを安全に構成するためのベストプラクティスが記載されたガイドラインで、下記サイトで無料公開 (PDF 形式) されています。(※1)
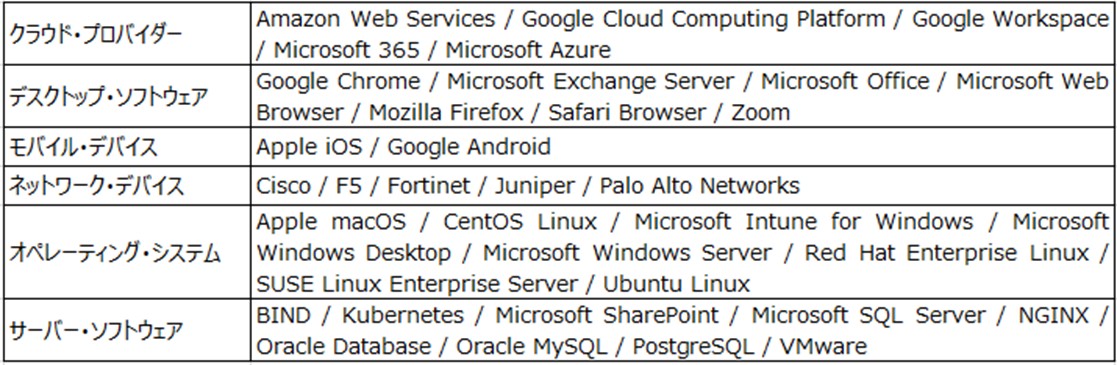
「CIS ベンチマーク」では、Microsoft 365 などのクラウドサービスの他、OS やデータベース、ミドルウェア、ネットワーク機器などに対し、バージョンごとにシステムを安全に構成するためのベストプラクティス、設定方法が記載されており、セキュリティに関する設定やパラメータを網羅的に確認し是正することが可能です。
【CISベンチマークの主な対象製品・サービス】
 ※1 CIS ベンチマークは以下を確認ください。
CIS Benchmarks (https://www.cisecurity.org/cis-benchmarks)
Microsoft 365 のCIS ベンチマーク
Microsoft 365 の「CIS ベンチマーク」では、各設定項目が 「Microsoft 365 管理センター」、「Microsoft 365 Defender」、「Microsoft Purview」、「Microsoft Intune 管理センター」、「Microsoft Entra 管理センター」、「Exchange 管理センター」、「SharePoint 管理センター」、「Microsoft Teams 管理センター」、「Microsoft Fabric」 の9つのカテゴリに分類されており、設定が必要な根拠や設定方法・確認方法、影響などが記載されています。
【9つのカテゴリと設定項目】
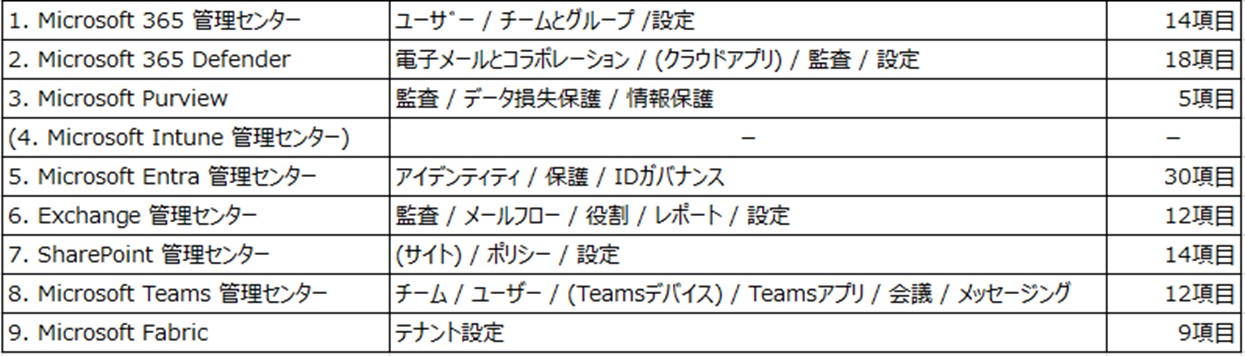
Microsoft 365 に対する要件や環境面、運用面、保有ライセンス(E3、E5)などは各企業で異なるため、「CSI ベンチマーク」の全ての項目を適用できるわけではありませんが、少なくとも各項目をチェックして適用要否・可否を確認することが重要です。
このように、「CIS ベンチマーク」をMicrosoft 365 のセキュリティ対策のベースラインとして活用し、セキュリティに関する設定を網羅的に確認し是正することで、セキュリティ設定の不備やミスを防ぎ、不正アクセスやデータ漏洩などのリスクを軽減することが可能となります。
まとめ
Microsoft 365 は継続的に機能や仕様が更新されるため、初期導入時だけではなく、稼働後も常に正しい設定状態であるか定期的な確認が必要です。「CIS ベンチマーク」もMicrosoft 365 側の廃止機能、追加機能に関する項目が定期的にアップデート(追加・削除)されるため、最新の環境に対して最新のチェック項目を使用して設定状態の確認が求められます。多くの企業ではMicrosoft 365 以外にも多くのクラウドサービスを利用されており、それら全ての設定状態を継続的にチェックし続けることは非常に煩雑で負荷の高い管理作業となります。
このような運用上の課題を解決する手段として、「SSPM」 (SaaS Security Posture Management) の利用を検討される企業が増えています。「SSPM」では、「CIS ベンチマーク」などのセキュリティのベストプラクティスを用いてMicrosoft 365 を始めとし120種類以上のクラウドサービス (SaaS) の設定不備などセキュリティリスクの監視を自動化することができます。「SSPM」の詳細については以下をご確認ください。(※2)
※2 SSPM ソリューション は以下を確認ください。
https://promotion.jsol.co.jp/SecAIOps/sspm-solution.html
※本記事に記載されている製品・サービス名称は、各企業・団体の商標または登録商標です。