2026年08月27日
ランサムウェア被害から復旧できる体制は整っていますか?バックアップ対策とRubrik活用のポイント
-
著者情報
田井 宣裕
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第四部 部長
はじめに:ランサムウェア対策は「侵入防止」だけでは不十分
ランサムウェア被害では、ファイルの暗号化やシステム停止だけでなく、感染範囲の確認、業務影響の把握、取引先・顧客対応、復旧作業の長期化など、複数の対応が同時に発生します。
バックアップを取得していても、感染前の復旧ポイントを特定できなかったり、復旧手順が整理されていなかったりすると、復旧に時間を要します。また、感染範囲の把握が遅れることで、復旧判断や関係者への説明にも影響します。
そのため、ランサムウェア対策では、侵入を防ぐだけでなく、被害発生後に「どのデータを」「どの時点に」「どの手順で」復旧するのかを、事前に整理しておくことが大切です。
特に、バックアップデータ自体が暗号化・削除されると、復旧の選択肢は大きく制限されます。バックアップを取得しているだけでは不十分であり、バックアップデータの保護、感染範囲の把握、復旧ポイントの選定、復旧手順の検証までを含めた体制づくりが重要です。
本記事では、ランサムウェア被害からの復旧を見据えたバックアップ対策の考え方と、JSOLが提供するRubrikバックアップソリューションの特徴を解説します。
ランサムウェア被害時に企業が直面する復旧課題
ランサムウェア被害では、感染範囲の把握、バックアップデータの安全性確認、復旧ポイントの選定、関係部署への報告など、複数の判断が短時間に求められます。
初動判断が難しくなる
ランサムウェア被害では、ファイルが開けない、共有ドライブにアクセスできない、業務システムが停止するなど、複数の問題が同時に発生します。
情報システム部門やセキュリティ担当者は、感染範囲、バックアップデータの安全性、復旧ポイント、および被害拡大を防ぐための切り離し対象を短時間で確認しなければなりません。
これらを把握できないまま対応を進めると、復旧判断が遅れ、関係部署への説明にも時間を要します。
復旧に時間がかかると、社内外への影響が広がる
復旧に時間がかかると、技術対応だけでなく、事業面・顧客対応・取引先対応・法務対応にも影響が広がります。
● 売上・業務継続への影響:ECサイト、受注業務、基幹システムなどが停止し、売上や業務処理に影響する
● 顧客・取引先対応の発生:サービス提供の遅延、納期遅延、問い合わせ対応が発生し、個別説明や調整が必要になる
● 法務・規制対応の発生:情報漏えいの有無や契約上の影響を確認し、必要に応じて法務・規制対応を行う
そのため、ランサムウェア被害への備えでは、技術的な復旧手順だけでなく、重要システムの優先順位、復旧目標、関係部署への報告ルートまで整理しておく必要があります。
従来のバックアップ運用だけでは復旧に不安が残る
バックアップを取得していても、ランサムウェア被害発生時にすぐ復旧できるとは限りません。
特に、バックアップデータの保護、復旧ポイントの選定、復旧手順の検証が不十分な場合、復旧作業が長期化します。
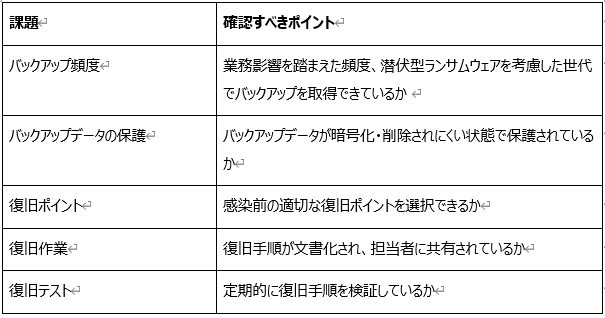
ランサムウェア被害からの復旧を考える際は、「バックアップを取っているか」だけでなく、「そのバックアップから実際に復旧できる状態になっているか」まで確認する必要があります。
ランサムウェア被害の現状と復旧が難しくなる理由
警察庁資料から見るランサムウェア被害の実態
警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等」では、令和7年におけるランサムウェア被害報告件数は上期と下期を合わせて 226件で、依然として高水準で推移していることが示されています。
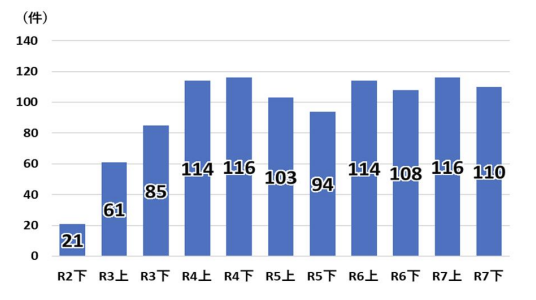 警察庁資料におけるランサムウェア被害報告件数の推移
(出典:警察庁「令和7年における サイバー空間をめぐる脅威の情勢等について」)
同資料では、ランサムウェア被害からの復旧期間や復旧費用についても整理されており、被害発生後には、システム復旧だけでなく、調査、感染範囲の確認、業務影響の把握、関係者への説明、再発防止まで含めた対応が必要になります。
そのため、企業は「感染を防ぐ対策」だけでなく、「被害発生後に復旧できる体制」まで含めて備える必要があります。
復旧が難しくなる主な理由
ランサムウェア被害からの復旧が難しくなる背景には、技術面と運用面の両方の課題があります。
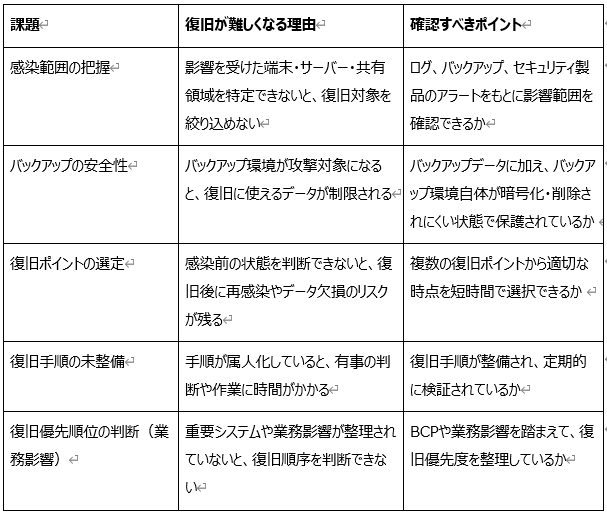
復旧を短時間で進めるには、被害範囲の確認、復旧ポイントの選定、バックアップデータの保護、復旧手順の検証を平時から整備しておく必要があります。
ダウンタイムを抑えるために必要な備え
ダウンタイムを抑えるには、バックアップを取得しているだけでは不十分です。
被害発生後に、どのデータを、どの時点に、どの順序で復旧するのかを判断できる状態にしておく必要があります。
そのためには、バックアップデータの保護、復旧ポイントの管理、復旧手順の標準化、復旧テスト、関係部署との連携を平時から整備しておくことが重要です。
ランサムウェア被害への備えでは、「防ぐ」「検知する」「復旧する」を分けて考えるのではなく、被害発生後の復旧判断まで含めた運用設計が必要です。
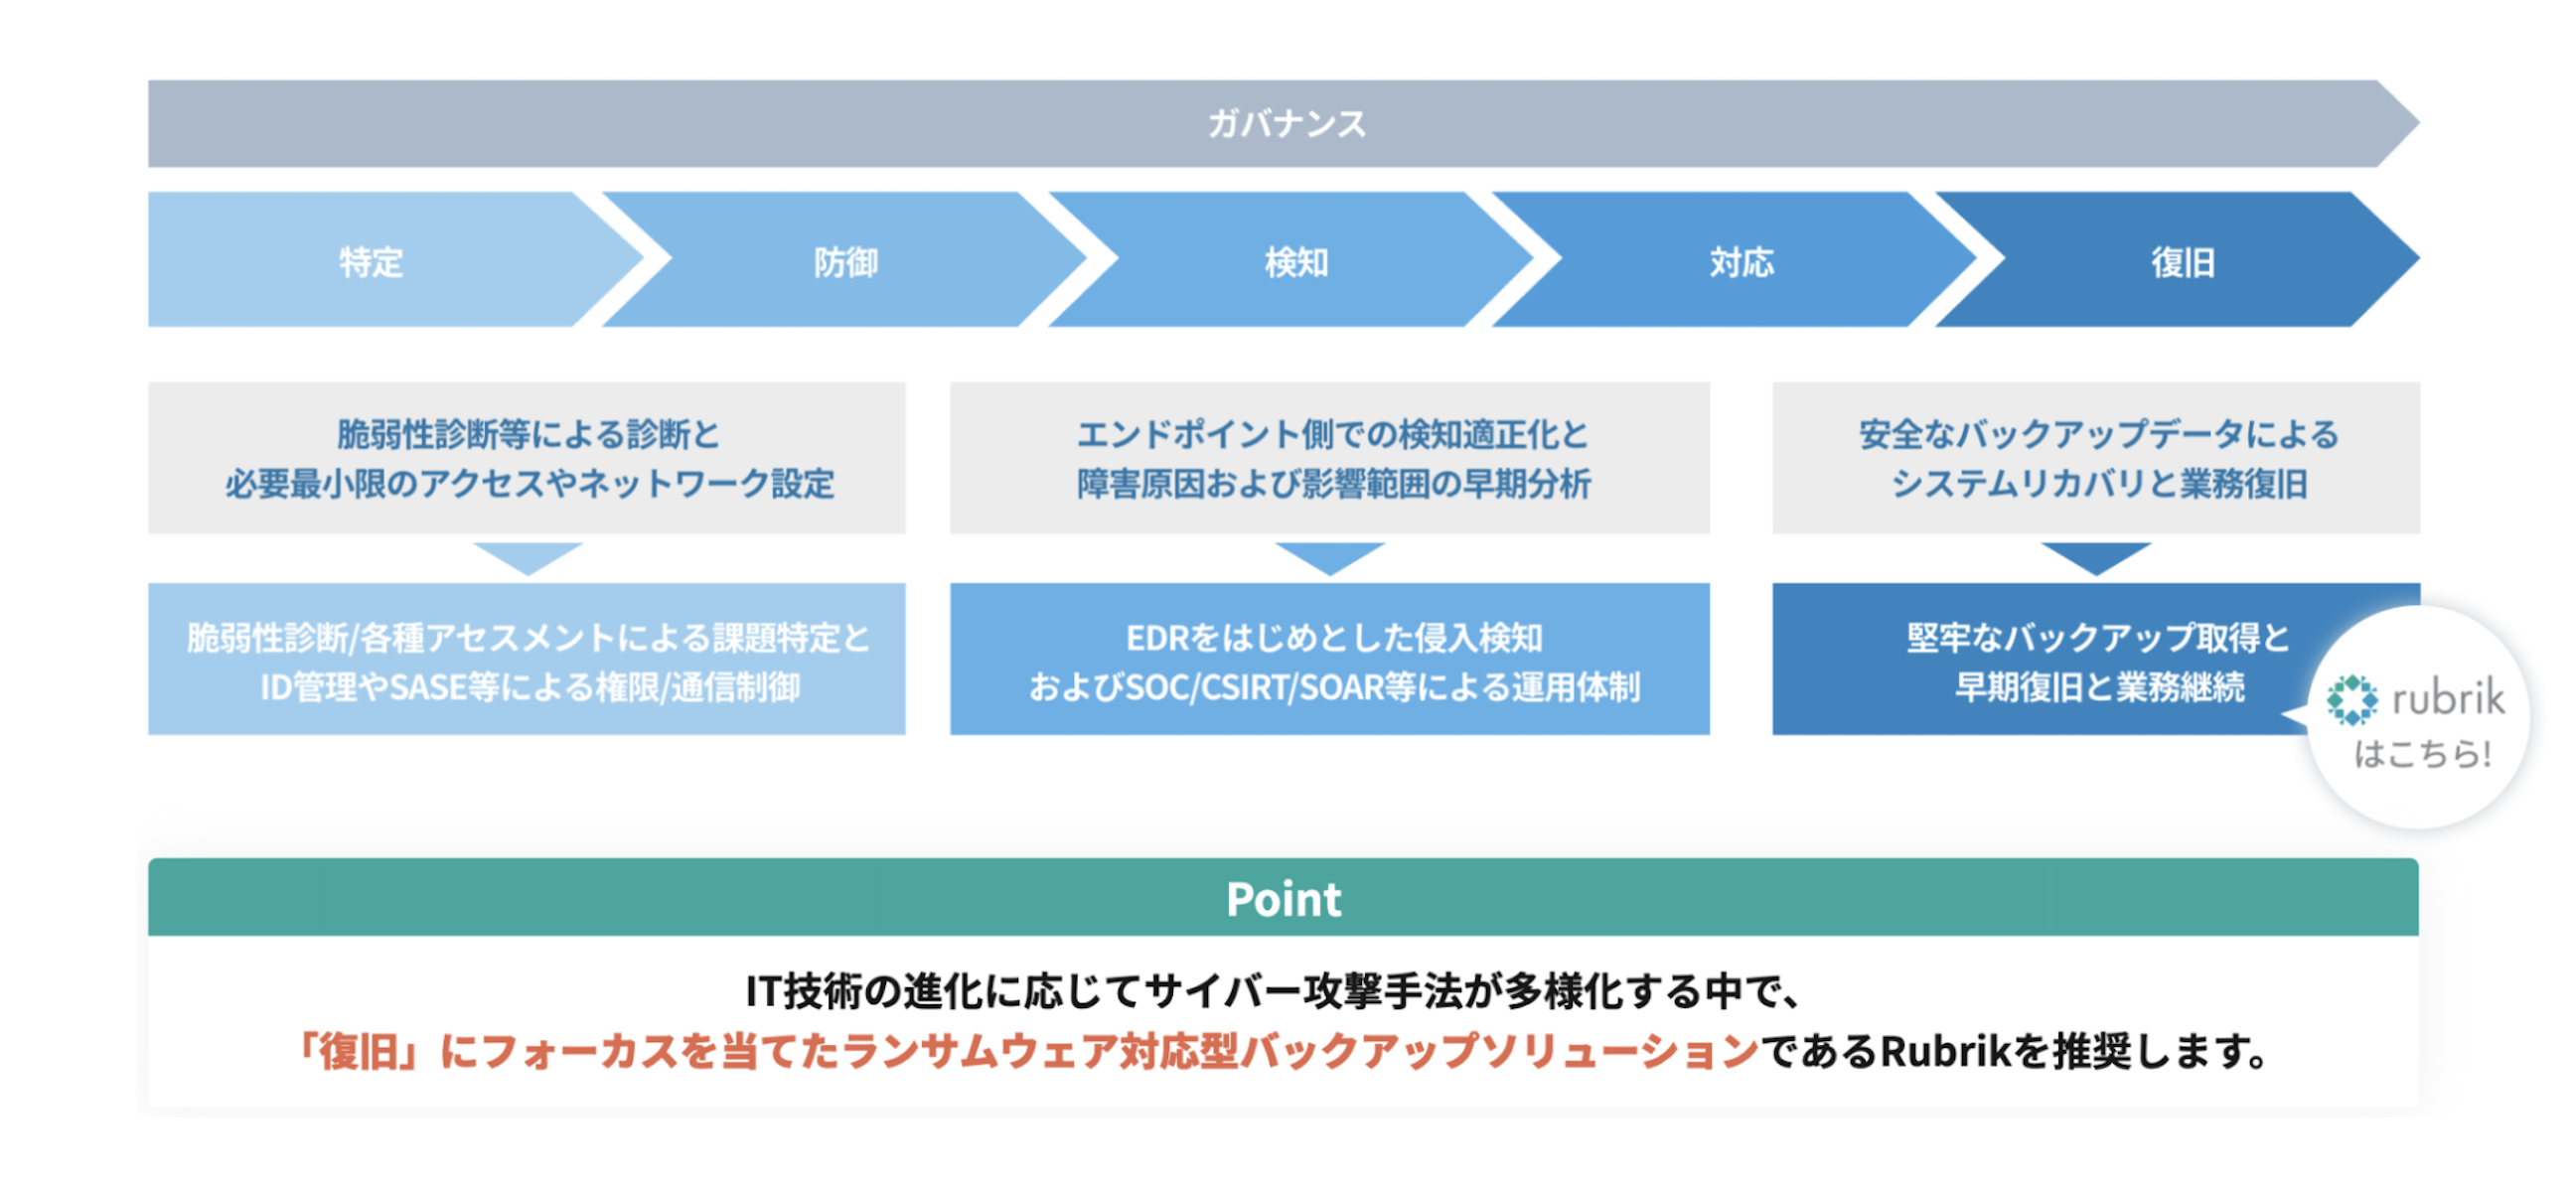 JSOL「ランサムウェア対策全体における「復旧」領域の位置づけ」
次章では、ランサムウェア被害からの復旧に必要なバックアップ要件を整理します。
ランサムウェア被害から復旧するために必要なバックアップ要件
ランサムウェア被害からの復旧では、バックアップデータの保護、影響範囲の確認、復旧ポイントの選定、復旧手順の整備が重要です。感染前のデータを安全に保持するとともに、業務上必要なシステムから順に復旧できる状態を整えておく必要があります。
復旧元となるバックアップデータを保護する
バックアップデータ自体が暗号化・削除されると、復旧の選択肢は大きく制限されます。
そのため、ランサムウェア対策では、バックアップデータを改ざん・削除されにくい状態で保護することが重要です。
こうした要件を満たす仕組みの一つが、イミュータブルバックアップです。
イミュータブルバックアップとは、保存したバックアップデータを後から変更・削除されにくい状態で保持する仕組みです。復旧元となるデータを守ることで、被害発生後の復旧判断を進めやすくなります。
感染範囲と復旧ポイントを確認できる状態にする
復旧を進めるには、どの端末・サーバー・共有領域が影響を受けているのかを確認し、感染前の適切な復旧ポイントを選定する必要があります。
感染範囲や復旧ポイントを把握できないまま復旧を進めると、復旧対象を誤ったり、感染後のデータを戻したりするリスクがあります。
復旧プロセスを標準化し、セキュリティ運用と連携する
復旧作業が担当者の経験や手作業に依存していると、有事の判断や作業に時間がかかります。復旧対象、復旧順序、確認項目、関係部署への報告手順を整理し、インシデント対応やBCPと接続しておくことが重要です。
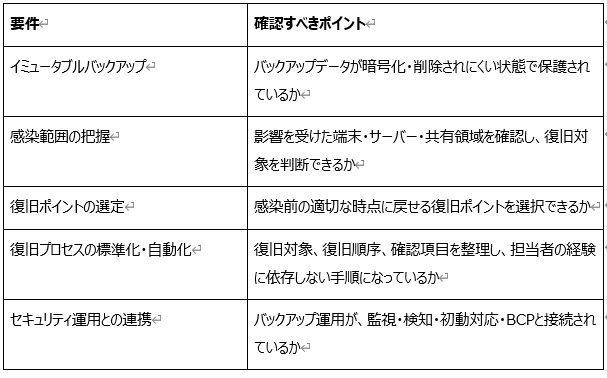
次章では、こうした要件に対して、Rubrikを活用したバックアップソリューションがどのように対応できるのかを整理します。
JSOLのRubrikバックアップソリューション
JSOLでは、Rubrikを「復旧」にフォーカスしたランサムウェア対応型バックアップソリューションとして提供しています。
Rubrikは、世界6,000社以上で導入されているデータセキュリティソリューションです。
イミュータブルバックアップ、AIによる異常検知、被害範囲の可視化、迅速な復旧支援により、被害発生後の復旧体制づくりを支援します。
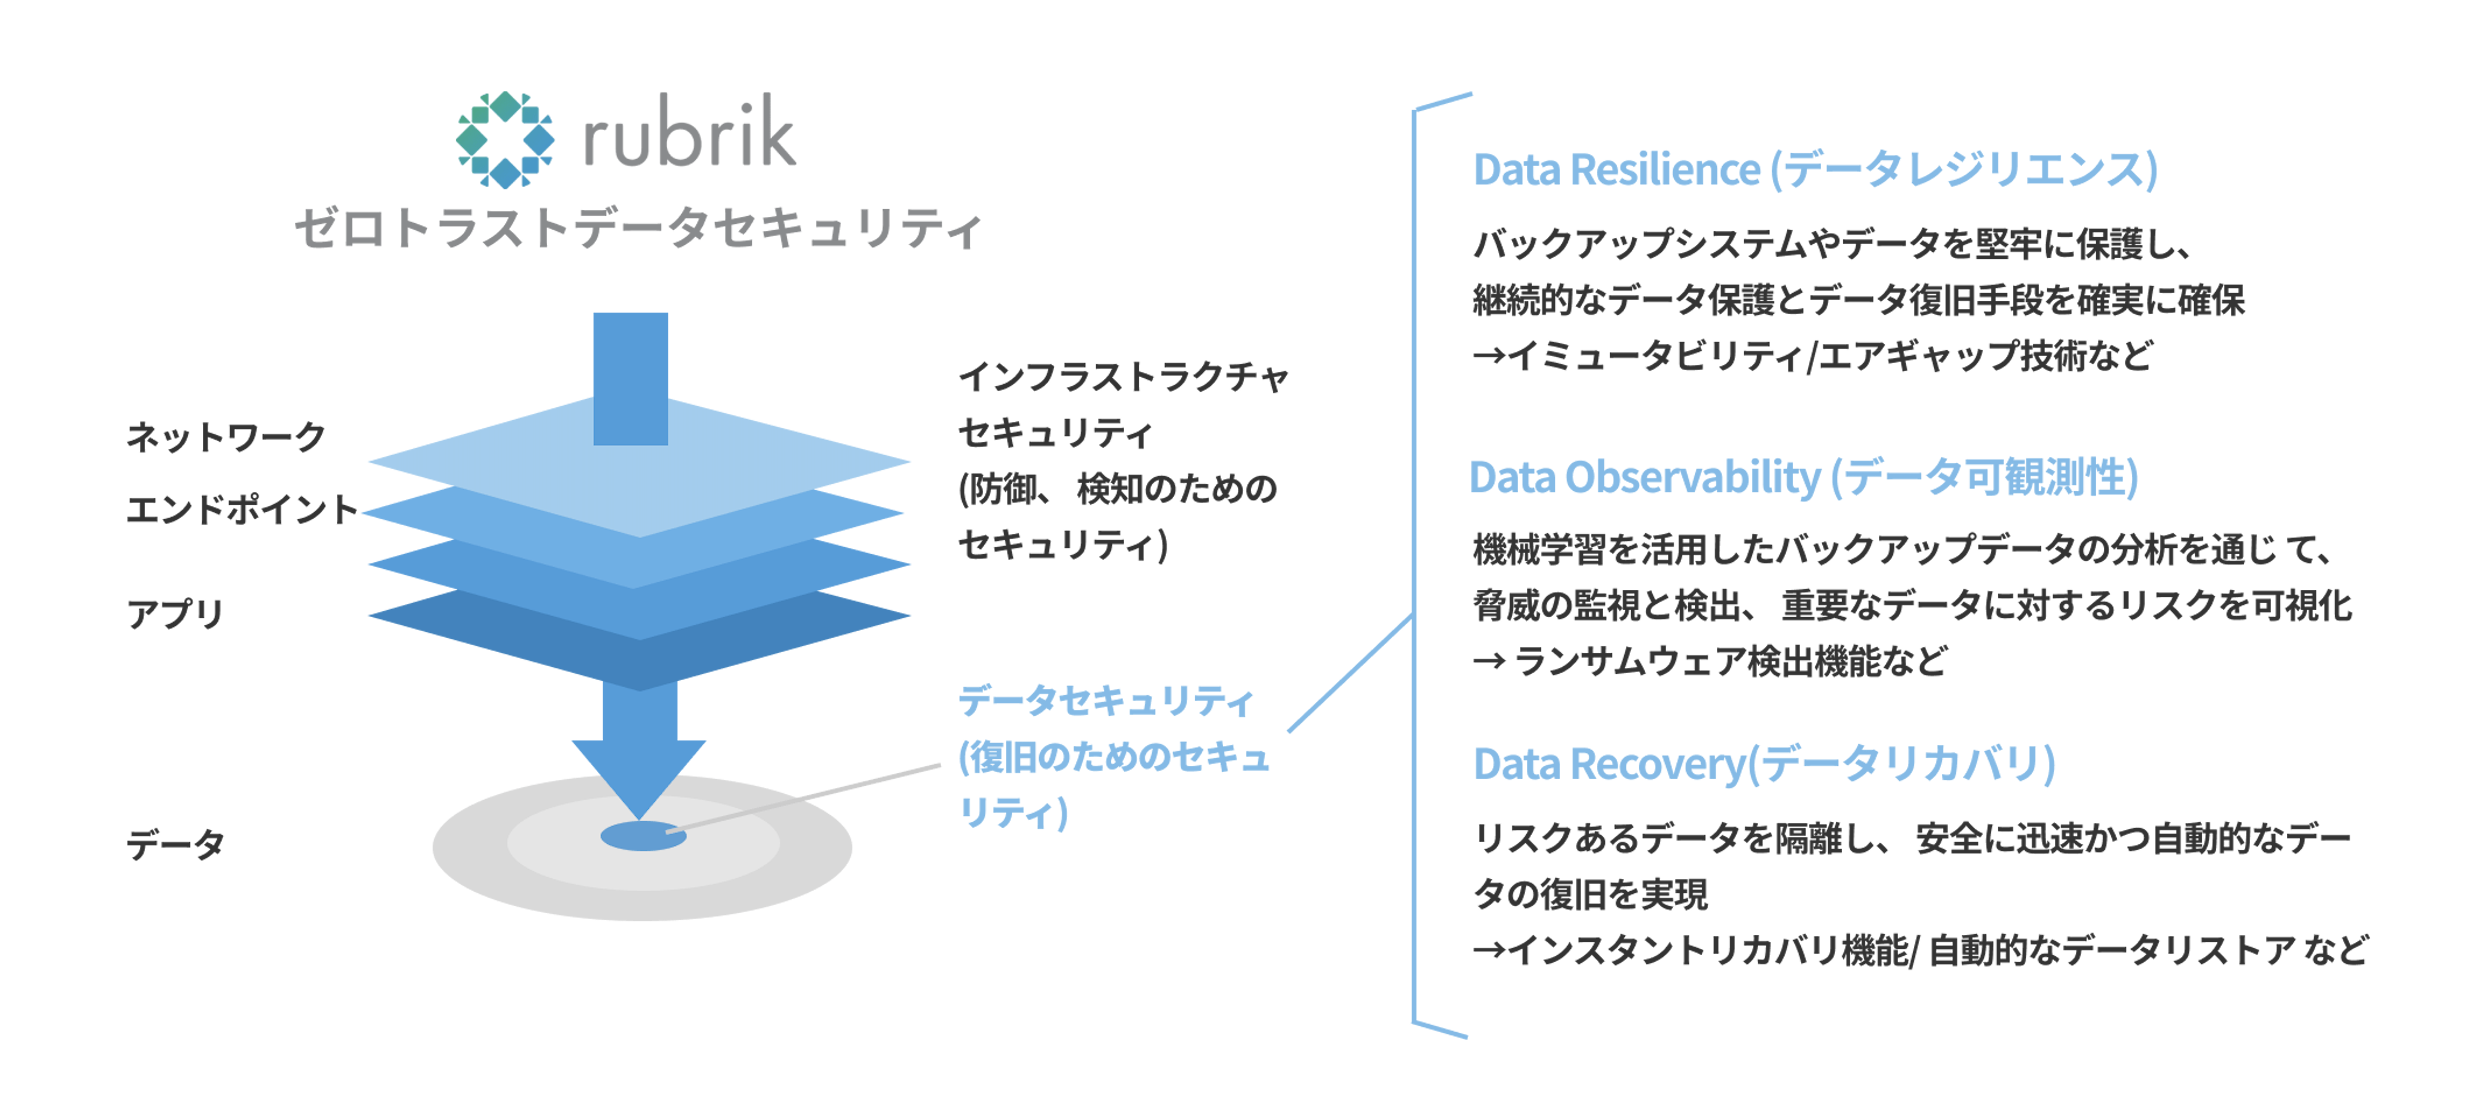 JSOL「Rubrikによるデータ保護・可視化・復旧支援の全体像」
Rubrikは、オンプレミス環境、クラウド環境、Microsoft 365など、複数の環境にまたがるバックアップデータを保護対象にできます。VM、ファイル、NAS、DB、Azure、AWS、GCP、Exchange、OneDrive、SharePoint、Teams、AD/Entra ID などを含め、企業の重要データをイミュータブルかつ論理エアギャップで保管できる点が特徴です。
イミュータブルバックアップで改ざん・削除を防ぐ
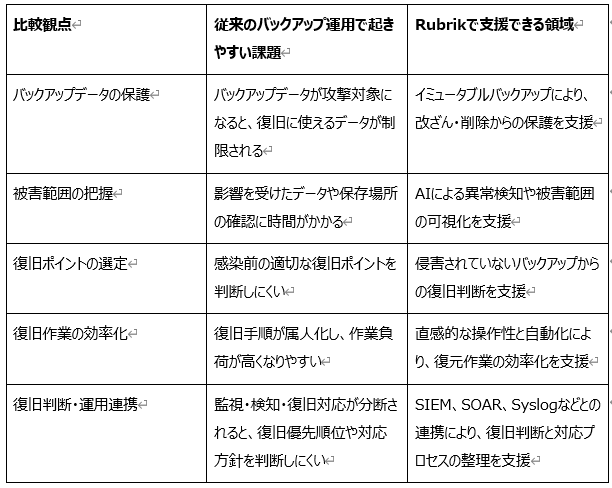
ランサムウェア被害では、本番データだけでなく、バックアップデータも攻撃対象になります。バックアップデータが暗号化・削除されると、復旧に使えるデータが制限されます。
Rubrikは、イミュータブルバックアップと論理エアギャップにより、バックアップデータを改ざん・削除されにくい状態で保護します。復旧元となるデータを堅牢に保護することで、被害発生後に侵害されていないバックアップから復旧するための選択肢を確保できます。
要点
● バックアップデータの改ざん・削除を防ぐ
● ランサムウェア被害時の復旧元データを保護する
● 侵害されていないバックアップからの復旧を支援する
確認ポイント
● 保護対象のシステムやデータは整理されているか
● バックアップの保持期間や削除権限は適切に管理されているか
AIによる異常検知と被害範囲の可視化を支援する
ランサムウェア被害発生時には、どのデータやシステムが影響を受けたのかを把握する必要があります。感染範囲を把握できないまま復旧を進めると、復旧対象の判断や関係部署への説明に時間がかかります。
Rubrikは、AI・機械学習を活用したバックアップデータの分析を通じて、脅威の監視・検出や重要データに対するリスクの可視化を支援します。影響を受けたデータや保存場所を把握することで、復旧対象や復旧ポイントの判断に必要な情報を整理できます。
要点
● AI・機械学習により疑わしい挙動や異常を検知する
● 影響を受けたデータや保存場所の把握を支援する
● 復旧対象と復旧ポイントの判断材料を整理できる
確認ポイント
● 感染範囲を確認するためのログやバックアップ情報を取得できているか
● 復旧前に、影響を受けたデータと安全なデータを切り分けられるか
復元作業を効率化し、セキュリティ運用と連携できる
ランサムウェア被害からの復旧では、バックアップからデータを戻すだけでなく、監視・検知、初動対応、影響範囲の確認、関係部署への報告と連携して復旧方針を判断する必要があります。
Rubrikは、直感的な操作性と自動化により、バックアップ・復元・アーカイブの効率化を支援します。また、SIEM、SOAR、Syslogなどとの連携にも対応しており、バックアップ運用とセキュリティ運用をつなげやすくなります。
要点
● バックアップ・復元・アーカイブを効率化する
● 侵害されていないバックアップからの復旧を支援する
● SIEM、SOAR、Syslogなどとの連携に対応する
確認ポイント
● 復旧対象、復旧順序、確認項目が整理されているか
● 監視・検知、初動対応、復旧判断の流れと接続できるか
Rubrik導入時に確認したい比較ポイント
Rubrikを検討する際は、単にバックアップを取得できるかだけでなく、ランサムウェア被害時に復旧できる状態を維持できるかを確認することが重要です。
JSOLによる導入・運用支援
Rubrikを活用したランサムウェア対策では、製品機能だけでなく、自社のシステム構成や復旧要件に合わせた設計・運用が重要です。
JSOLでは、Rubrikの導入にあたり、バックアップ対象の整理、復旧要件の確認、運用体制に合わせた設計・保守・運用を支援します。セキュリティ対策全体の見直しに加え、既存の監視・インシデント対応との連携も含めて検討できる点が、JSOLに相談するメリットです。
まとめ:ランサムウェア被害に備えた復旧体制を整えるために
ランサムウェア対策では、侵入を防ぐ対策だけでなく、被害発生後に復旧できる体制を整えておくことが重要です。バックアップを取得していても、バックアップデータが改ざん・削除される、感染前の復旧ポイントを選べない、復旧手順が属人化している状態では、復旧までに多くの時間を要する可能性があります。
本記事では、ランサムウェア被害からの復旧を見据えたバックアップ対策として、以下のポイントを整理しました。
● イミュータブルバックアップによるデータ保護
バックアップデータを改ざん・削除されにくい状態で保護する
● AIによる異常検知と被害範囲の可視化
影響を受けたデータや保存場所を把握し、復旧判断に必要な情報を整理する
● 復旧ポイントの選定
感染前の適切なバックアップを選択できる状態にしておく
● 復元作業の効率化と運用連携
復旧手順を標準化し、監視・検知・インシデント対応と連携する
● 自社の復旧要件に合わせた運用設計
RTO・RPO、復旧優先順位、関係部署への報告ルートを整理する
JSOLが提供するRubrikは、ランサムウェア対策において重要となるバックアップデータの保護、AIによる異常検知、被害範囲の可視化、迅速な復旧支援に対応したバックアップソリューションです。
JSOLでは、Rubrikの導入・保守・運用までを見据え、企業ごとのシステム構成や復旧要件に合わせたバックアップ運用の整備を支援します。現在のバックアップ体制でランサムウェア被害時に復旧できるか不安がある場合は、まずは現状のバックアップ運用と復旧要件の整理からご相談ください。
Rubrikバックアップソリューションの詳細はこちら
よくある質問(FAQ)
Q1. Rubrikのイミュータブルバックアップとは何ですか?
Rubrikのイミュータブルバックアップは、バックアップデータを改ざん・削除されにくい状態で保持する仕組みです。
ランサムウェア被害時にバックアップデータまで暗号化・削除されると、復旧の選択肢が制限されます。復旧元となるデータを守るためにも、イミュータブルバックアップによるデータ保護は重要です。
Q2. RubrikのAIによる異常検知・被害範囲の可視化とは何ですか?
Rubrikは、AI・機械学習を活用し、疑わしい挙動や異常の検知、影響を受けたデータや保存場所の把握を支援します。
ランサムウェア被害時には、感染範囲を確認したうえで、どのバックアップから復旧するかを判断する必要があります。AIによる異常検知や被害範囲の可視化は、その判断材料の整理に役立ちます。
Q3. Rubrikの復旧作業はどの程度自動化できますか?
Rubrikは、直感的な操作性と自動化により、バックアップ・復元・アーカイブの効率化を支援します。
ただし、復旧作業を有事に機能させるには、復旧対象、復旧順序、復旧ポイント、確認項目を平時から整理しておくことが重要です。
Q4. Rubrikを導入すれば、ランサムウェア被害からすぐに復旧できますか?
復旧時間は、システム構成、被害範囲、バックアップの取得状況、復旧ポイント、復旧手順、社内外の対応体制によって変わります。
Rubrikは、侵害されていないバックアップからの復旧や、復元作業の効率化を支援しますが、平時からRTO・RPOや復旧手順を整理しておくことが重要です。
Q5. 従来のバックアップ運用とRubrikの違いは何ですか?
従来のバックアップ運用では、バックアップデータの保護、感染前の復旧ポイントの選定、復旧手順の検証が十分でない場合、ランサムウェア被害時に復旧判断が遅れることがあります。
Rubrikは、イミュータブルバックアップ、AIによる異常検知、被害範囲の可視化、復元作業の効率化により、ランサムウェア被害時の復旧判断を支援します。
Q6. RubrikはSIEM・SOAR・Syslogなどのセキュリティ運用と連携できますか?
Rubrikは、APIを活用してSIEM、SOAR、Syslogなどのセキュリティ自動化フレームワークと連携できます。
バックアップ運用と監視・検知、インシデント対応を接続することで、ランサムウェア被害時の復旧判断や対応プロセスを整理しやすくなります。
Q7. Rubrikの導入コストはどのように考えればよいですか?
Rubrikの導入コストは、バックアップ対象、データ容量、システム構成、運用要件によって変わります。
検討時には、ライセンス費用だけでなく、ランサムウェア被害時の業務停止リスク、復旧作業の負荷、既存バックアップ運用の管理工数も含めて整理することが重要です。
Q8. JSOLにはRubrikの導入・運用について何を相談できますか?
JSOLでは、Rubrikの導入・保守・運用までを見据え、企業ごとのシステム構成や復旧要件に合わせたバックアップ運用の整備を支援します。
現在のバックアップ対象、復旧要件、RTO・RPO、運用体制、既存のセキュリティ運用との連携などを整理しながら、Rubrikの導入・運用に向けた検討を進められます。
ランサムウェア被害時に復旧できるバックアップ体制を整えたい場合は、現在のバックアップ対象、復旧要件、運用体制の整理からご相談ください。
Rubrikバックアップソリューションの詳細はこちら