2026年08月24日
セキュリティアセスメントとは?
自社のセキュリティ対策を客観的に評価する
進め方と改善ポイント
-
著者情報
安藤 悦子
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第一部
セキュリティ対策の現状把握は企業の重要課題
近年、デジタルトランスフォーメーション(DX)が加速し、企業活動の多くがITシステムに依存するようになりました。これに伴い、サイバー攻撃の脅威も巧妙化・多様化し、情報漏えいやサービス停止などの被害が企業の信用失墜や経済的損失に直結するリスクとして重視されています。
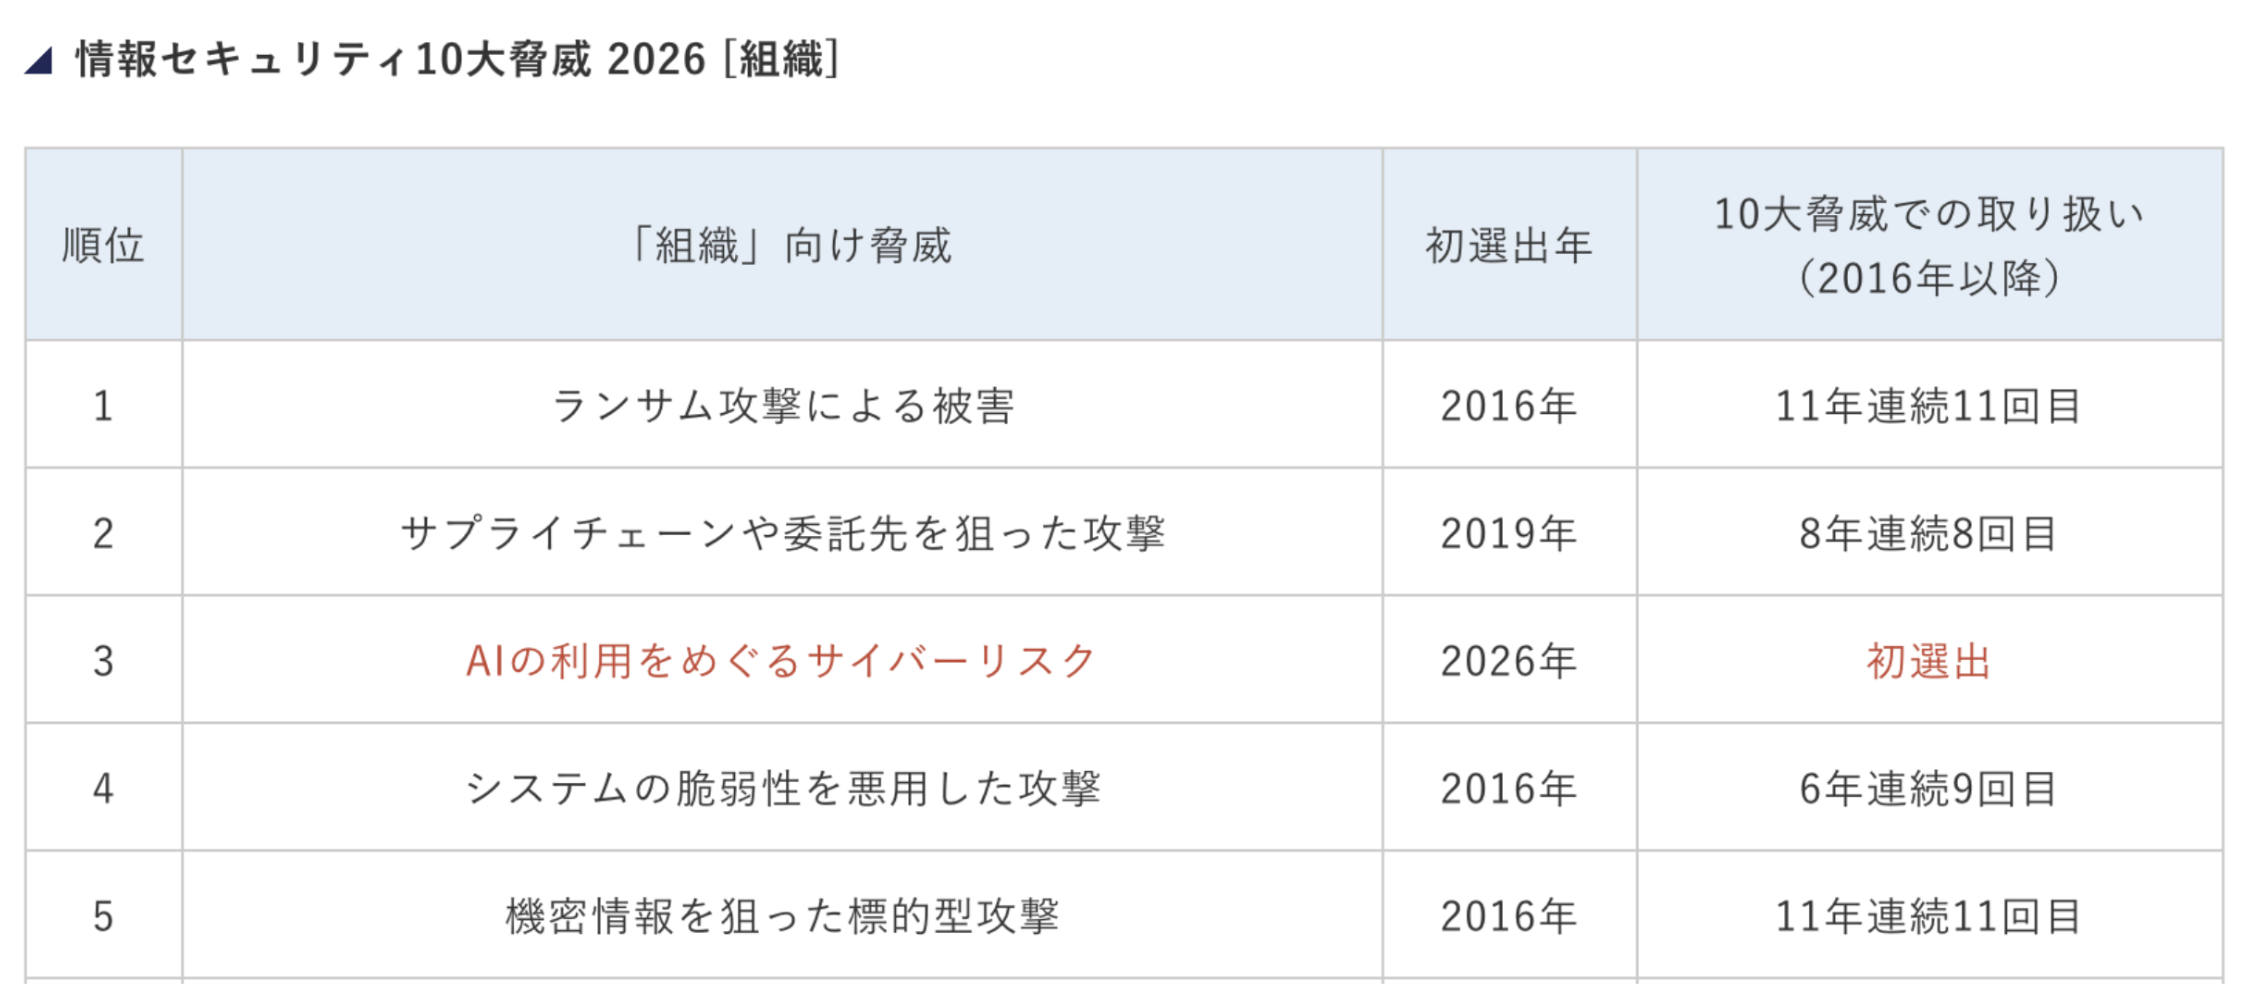 出典:独立行政法人情報処理推進機構「情報セキュリティ10大脅威2026」
IPA(情報処理推進機構)が公表する「情報セキュリティ10大脅威2026」では、ランサム攻撃による被害、サプライチェーンや委託先を狙った攻撃、機密情報を狙った標的型攻撃などが上位に挙げられています。特にランサムウェア攻撃は、単にデータを暗号化して復旧を妨げるだけでなく、被害データの流出や二重脅迫を伴う事象も多発しており、攻撃手法が高度化しています。
こうした環境下で、企業には自社のセキュリティ対策の現状を客観的に把握し、経営層やステークホルダーに説明できる状態を整えることが求められています。しかし、多くの企業では下記のような課題に直面しています。
● 現状のセキュリティ対策が外部基準に照らしてどの程度の水準か分からない
● 経営層に対して客観的な根拠をもって説明できない
● 技術対策だけでなく、運用・体制面を含めたリスク評価ができていない
本記事では、こうした課題を解決するために有効な「セキュリティアセスメント」の基本から実施のメリット、主要な評価基準、サービス選定時のポイントまでを解説します。
自社のセキュリティ対策を客観的に見直し、次のアクションを検討するための参考としてご活用ください。
セキュリティアセスメントとは?脆弱性診断との違いも解説
セキュリティアセスメントの定義
セキュリティアセスメントとは、自社の情報資産に対して現状のセキュリティ対策が十分であるかを体系的かつ客観的に評価し、リスクや対策状況、改善点を整理するプロセスです。
何のためにやるのか?(目的)
● どこに、どのような脅威が潜んでいるかを洗い出す
➢ リスクの可視化
● 外部の基準と比較して、自社の対策がどのレベルなのかを確認する
➢ セキュリティ成熟度の評価
● 限られたコストや人員の中で、どの対策を優先的に実施すべきかの根拠を整理する
➢ ロードマップの策定
どこを見るのか(評価の対象)
● ネットワーク、サーバ、PCの脆弱性、クラウドの設定状況など
➢ 技術に関する評価
● セキュリティ規定、インシデント発生時の対応手順など
➢ 運用・ルールに関する評価
● 社員の意識(教育)、推進体制、責任の所在など
➢ 組織・人に関する評価
どうやって行うのか?(具体的な手法)
● 社内規定(情報セキュリティポリシー)、ネットワーク構成図、インシデント対応手順などを読み込み、ルールが整備されているかを確認する
➢ ドキュメントレビュー(書面調査)
● 実際にルール通り運用されているかを聞き取り、実態とルールの乖離を見つけるプロセス
➢ ヒアリング・インタビュー(対面調査)
● サーバやPCの設定、クラウドの設定、ログの取得状況などを確認する
➢ 技術調査(テクニカル調査)
■ 「脆弱性診断」を組み込むことが多い
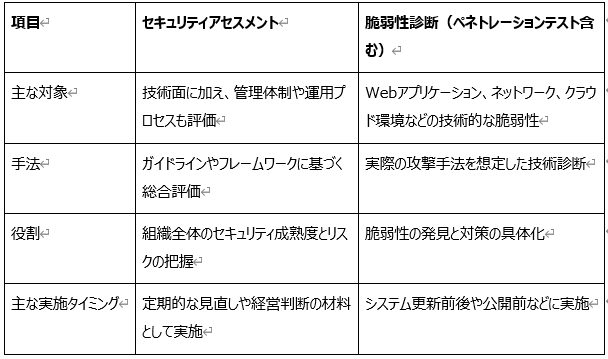
(参考)セキュリティアセスメントと脆弱性診断との違い
セキュリティアセスメントは「組織全体のセキュリティ対策を多角的に評価すること」に重点を置くのに対し、脆弱性診断は「攻撃者視点で技術的な弱点を見つけること」に重点を置きます。脆弱性診断ではWebアプリケーションやネットワーク機器の設定不備、既知の脆弱性などを確認できます。
今、第三者による客観的な評価が必要なのか?
サイバー攻撃の高度化と多様化
近年、サイバー攻撃は高度化・多様化しており、ランサムウェア、サプライチェーン攻撃、ゼロデイ脆弱性を悪用した攻撃など、企業を取り巻くリスクは複雑化しています。攻撃手法もAIや自動化技術の活用によって高度化しており、従来型の境界防御だけでは対応が難しい場面が増えています。
こうした脅威に対応するには、個別の技術対策だけでなく、運用体制、委託先管理、インシデント対応、復旧体制まで含めて、自社のセキュリティ対策を総合的に確認する必要があります。
社内のIT・セキュリティ担当者のみで客観的に把握する難しさ
社内のIT・セキュリティ担当者は日々の運用や対策に注力していますが、組織全体のセキュリティ状況を客観的に把握することは容易ではありません。
● 視点の限定性:自社環境には精通していても、最新脅威や他社水準を踏まえた客観的な評価が難しい
● リソース不足:日常運用と並行しながら、包括的なリスク評価や改善計画策定まで対応する負荷が高い
● 基準の複雑化:国内外のガイドラインやフレームワークが増え、自社に適した評価基準を整理しづらい
● ツールの乱立とサイロ化:複数ツールが導入された結果、統合的な管理が難しくなり、全体的なセキュリティリスクの可視化が阻害されている
特に、大規模環境ではクラウド、SaaS、委託先、海外拠点など管理対象が広がっており、個別対策だけでは全体リスクを把握しきれません。
経営層への説明責任とガバナンス強化
近年、サイバーリスクはIT部門だけでなく、経営課題として扱われています。経営層には、事業継続やガバナンスの観点から、セキュリティ投資の妥当性や優先順位を判断するための客観的な情報が求められます。
しかし、技術的な脆弱性診断結果だけでは、組織全体としてどの領域にリスクがあり、何を優先的に改善すべきかを説明しきれません。運用体制、委託先管理、インシデント対応、従業員教育などを含めて整理し、経営層が判断可能な形で可視化する必要があります。
また、取引先や監査対応においても、技術対策の有無だけでなく、組織としてどのようにリスク管理を行っているかを求められる場面が増えています。
第三者による評価の必要性
自社でセルフチェックを定期的に実施し、経営層へ報告している企業も少なくありません。しかし、「第三者による評価を実施していなくても問題ないのか」と指摘を受けるケースがあります。
自己評価は改善状況の推移を把握するうえでは有効ですが、「同業他社と比較してセキュリティレベルは十分か」「対策に漏れはないか」といった点を客観的に評価することは容易ではありません。このように、セルフチェックにはさまざまな課題があります。セルフチェックは客観的な評価が難しい点もあるため、第三者によるセキュリティアセスメントは、こうした課題を整理し、客観的な評価基準に基づいて現状を可視化する手段として有効です。
経営層への説明材料としてだけでなく、優先的に取り組むべき対策の整理や、中長期的なセキュリティ計画の策定にも役立ちます。
第三者目線による評価する3つのメリット
年々、管理対象が広がるほど、現場では「どこにリスクがあるのか」「何を優先すべきか」が見えにくくなります。セキュリティ専門家が第三者目線で、現状の可視化、改善優先度の整理、ロードマップ策定を行うことで、経営層への説明につなげやすくなります。
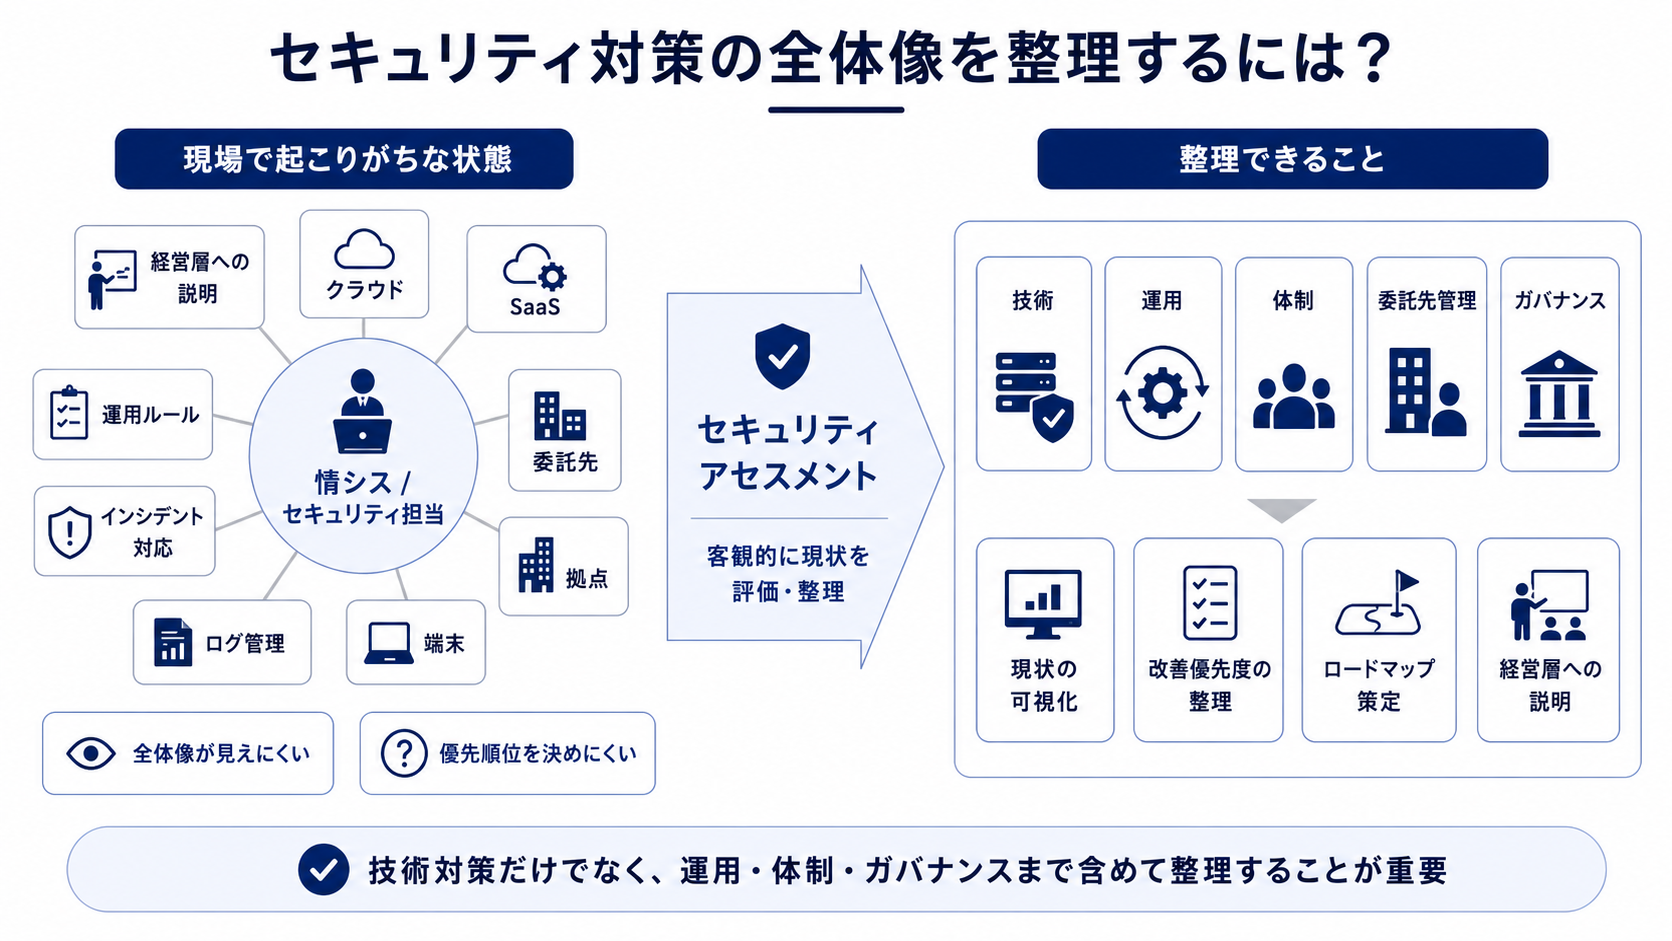
第三者による客観的なアセスメントを実施することで、企業は主に以下の3つのメリットを得ることができます。
現状のセキュリティ対策の「見える化」と課題抽出
セキュリティ専門家が組織の技術的対策、運用ルール、組織体制、教育状況などを多面的に確認し、現状のセキュリティ対策を評価することで、課題の洗い出し、課題に対する対策の検討、対策の優先度付けなどの整理を効率的に行います。
● 強みの把握:既存の対策で有効に機能している部分を明確化し、リソース配分の見直しに活用できます。
● 弱点の特定:技術的な脆弱性だけでなく、運用上の不備や管理体制の課題も洗い出せます。
● 優先課題の明示:リスクの影響度や発生可能性に基づき、対応の優先順位を整理できます。
経営層・ステークホルダーへの説明資料として活用可能
第三者による評価は客観性と信頼性の担保ができるため、経営層にセキュリティ投資の必要性や優先順位を説明するうえで有効です。また、取引先や監査機関への説明にも活用でき、組織としてのセキュリティ対策状況を示す材料になります。
● 経営層向け資料:リスクの全体像と対策の優先順位を整理し、経営判断を支援できます。
● 取引先対応:サプライチェーン全体で求められるセキュリティ要求への説明材料として活用できます。
● 監査・規制対応:法令遵守や業界規制への対応状況を整理する資料として活用できます。
優先順位に基づいたセキュリティ対策ロードマップの策定
アセスメント結果をもとに改善課題を整理することで、短期的に対応すべき施策と、中長期で継続的に取り組む施策を切り分けやすくなります。これにより、限られた予算や人員の中でも、優先順位に基づいた対策を進めやすくなります。
● 短期・中長期施策の分離:早期に対応すべき対策と、継続的に改善すべき対策を整理できます。
● リソース配分の最適化:予算や人員を、優先度の高い領域に配分しやすくなります。
● 進捗管理の容易化:改善項目を段階的に整理することで、PDCAサイクルを回しやすくなります。
セキュリティアセスメントで用いられる主要なガイドライン・フレームワーク
セキュリティアセスメントでは、国際的に認知されたフレームワークや業界ガイドラインを参照しながら、組織のセキュリティ対策状況を評価します。代表的なものは以下の通りです。
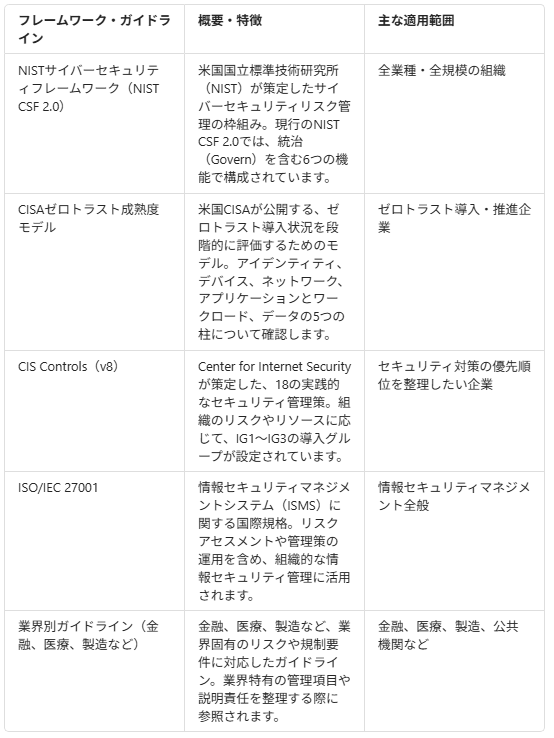
これらのフレームワークは、単にチェックリストとして使うものではなく、自社の事業特性やシステム環境、リスク許容度に合わせて評価軸を整理するために活用します。複数の基準を組み合わせることで、技術面だけでなく、ガバナンス、運用体制、委託先管理、インシデント対応まで含めた評価がしやすくなります。
セキュリティアセスメントの一般的な進め方・ステップ
セキュリティアセスメントは、以下のような流れで進めます。事前に目的や評価範囲を整理しておくことで、評価結果を経営判断や改善計画につなげやすくなります。
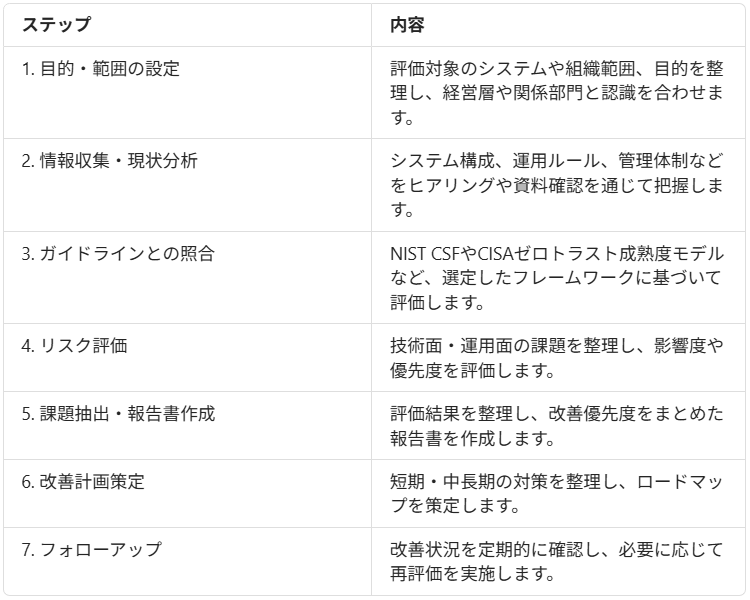
特に、目的・範囲の設定では、「基幹システムのみを対象とする」「海外拠点や委託先を含める」など、どこまでを評価対象に含めるかを事前に整理することが重要です。
また、報告書作成では、技術的な詳細だけでなく、経営層向けにリスクや改善優先度を整理したサマリーを用意することで、意思決定につなげやすくなります。
専門知識とリソースを要するセキュリティアセスメントは、外部の専門家を活用することで確実かつ迅速に進めることが可能です。
JSOLのセキュリティアセスメントサービス詳細はこちら
JSOLのセキュリティアセスメントサービスの特徴
ここまでに解説した通り、自社に適したフレームワークを選定し、全社規模で客観的な評価を実施するには多くのノウハウとリソースを必要とします。JSOLでは、大企業・中堅企業が抱える「運用実態との乖離」や「実行リソースの不足」といった壁を乗り越えるためのセキュリティアセスメントサービスを提供しています。
セキュリティアセスメントでは、現状のリスクを把握するだけでなく、「どこから優先的に対策を進めるべきか」を整理することが重要です。
特に大企業や中堅企業では、部門ごとにシステムや運用ルールが異なるケースも多く、単純なチェックリスト評価だけでは、実際の運用課題や改善優先度を整理しきれません。
JSOLでは、主要ガイドラインを踏まえた評価に加え、運用実態や組織体制も考慮しながら、「現状分析」「グランドデザイン策定」「ロードマップ策定」の3ステップで、実効性のある改善計画へと導きます。
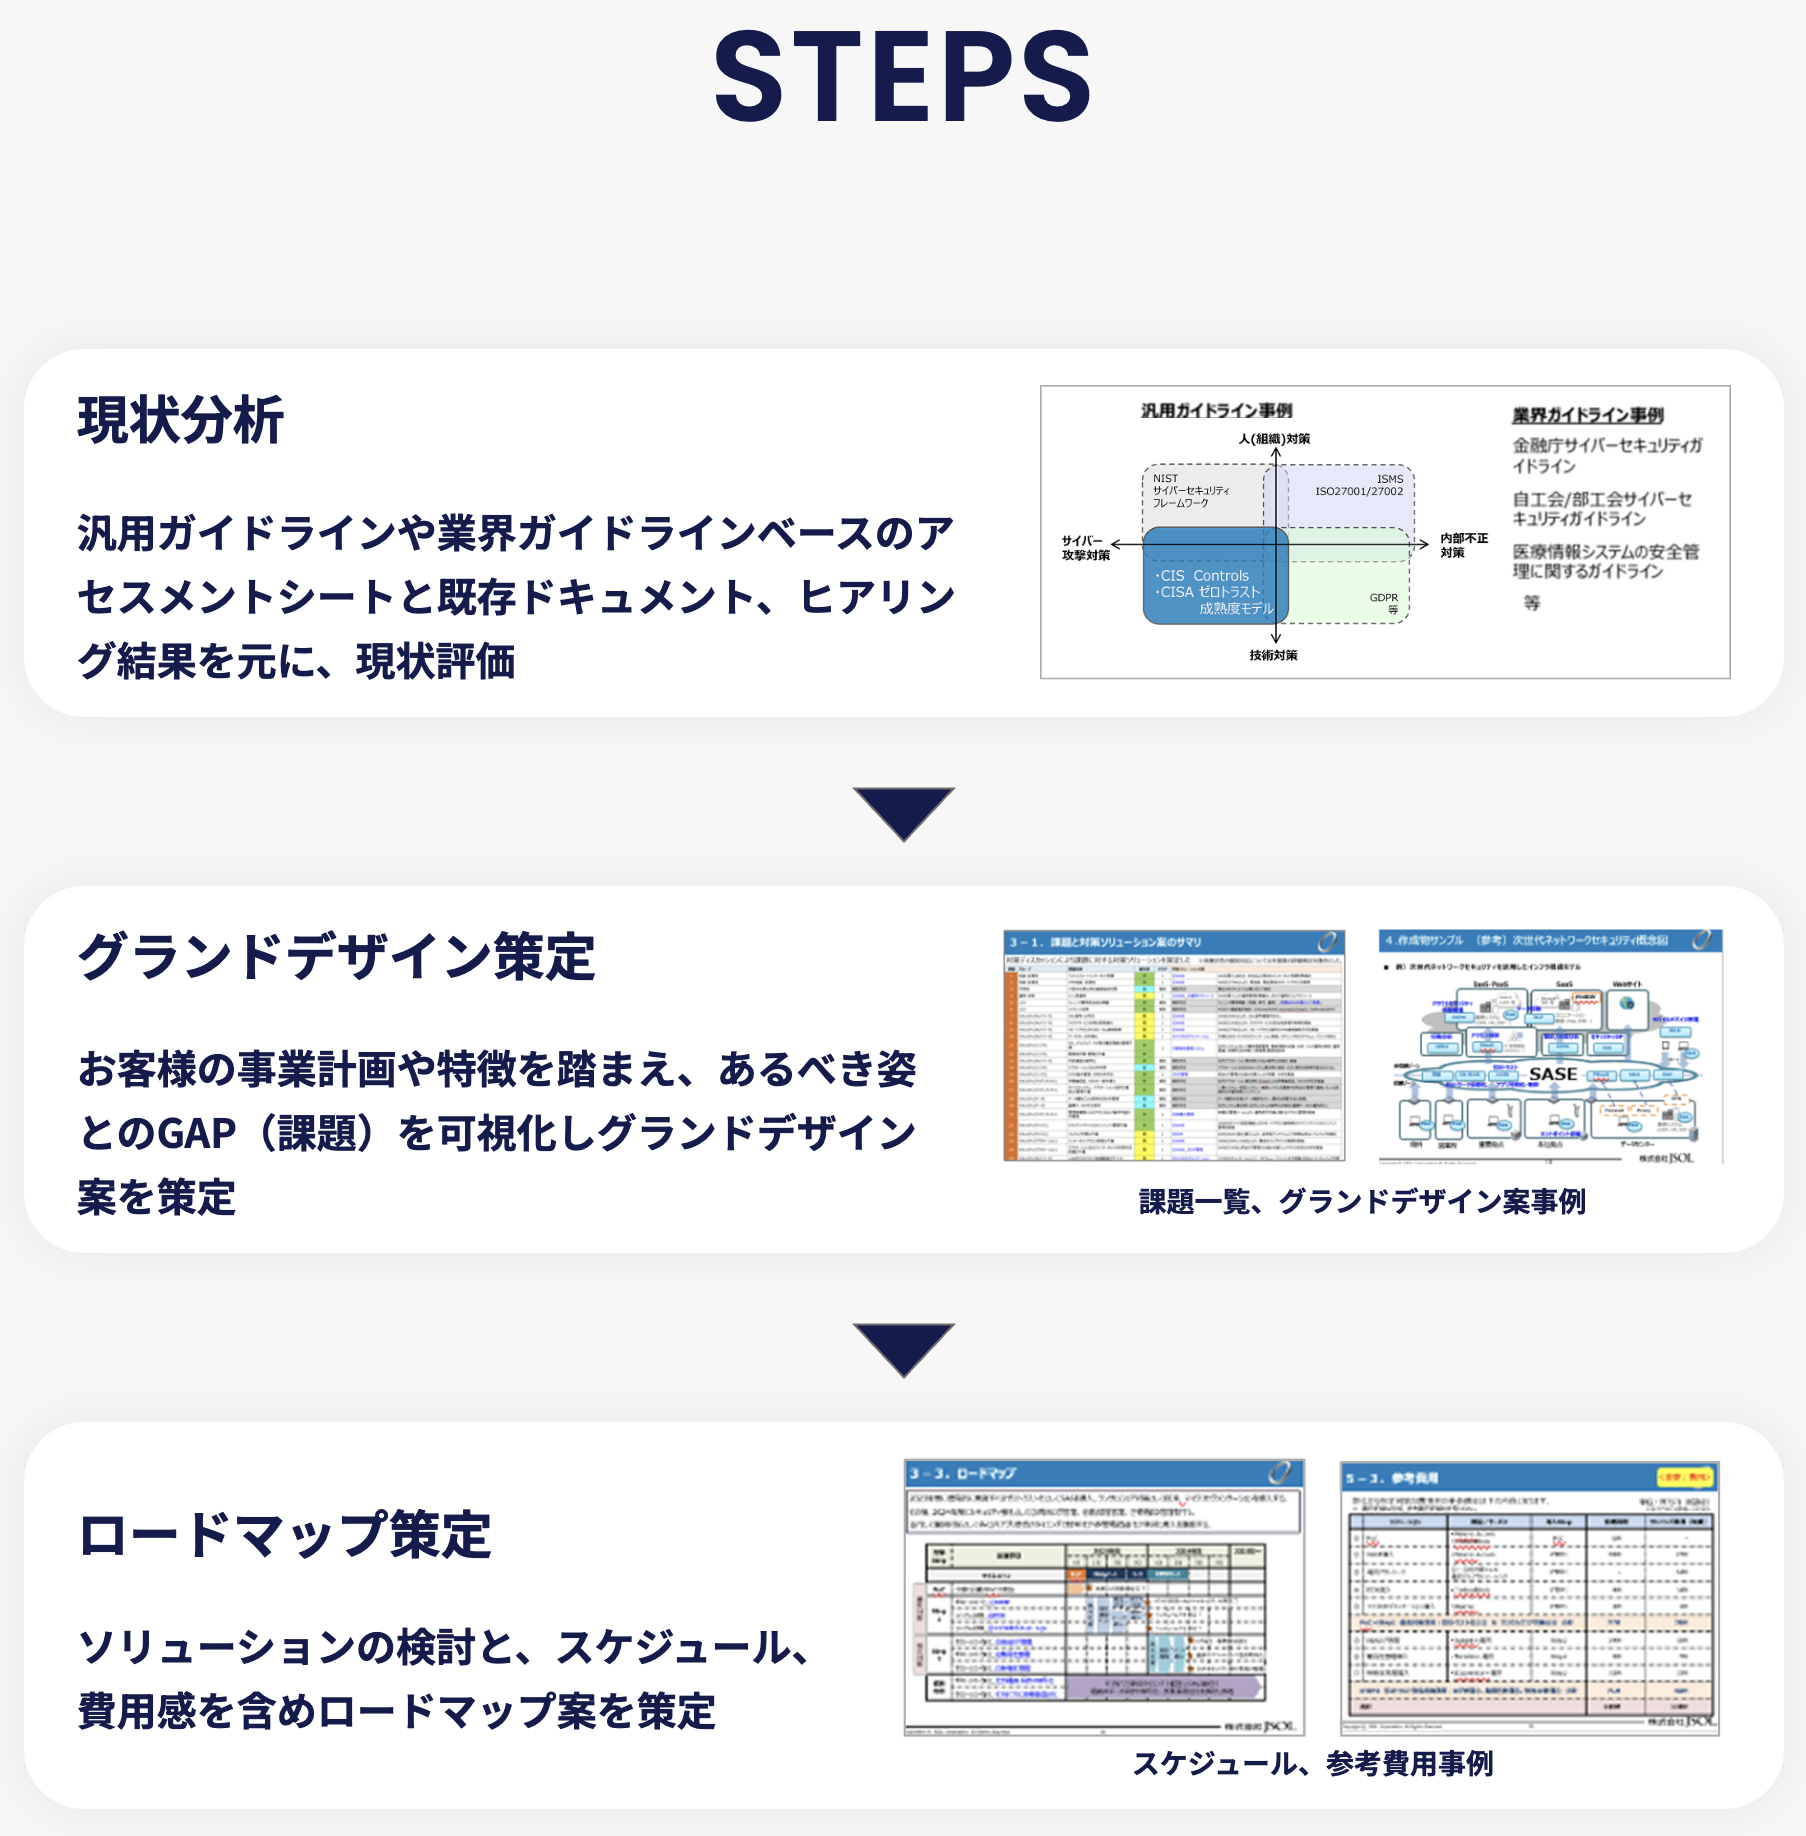 JSOL「セキュリティアセスメント 実施ステップ」
ここからは、JSOLのセキュリティアセスメントサービスの具体的な特徴を紹介します。
主要ガイドラインに対応したセキュリティアセスメント
JSOLのセキュリティアセスメントでは、NIST CSF、CISAゼロトラスト成熟度モデル、ISO/IEC 27001、CIS Controlsなど、主要なセキュリティフレームワークに対応した評価を行います。
また、金融、医療、製造業など、業界ごとに求められるセキュリティ要件や運用上の制約も異なるため、それぞれの環境を踏まえながら、現状のリスクや改善すべき領域を整理します。
例えば金融業界では、監査対応や統制要件を踏まえた評価が求められます。一方、製造業では、OT(Operational Technology)環境を含めた可用性や運用停止リスクへの配慮も重要になります。
JSOLでは、こうした業界特性を踏まえながら、実運用に沿った形でセキュリティアセスメントを進めています。
運用実態を踏まえた現状評価と課題整理
セキュリティアセスメントでは、既存フレームワークをそのまま適用するだけでは、実際の運用課題が見えにくい場合があります。
JSOLでは、技術面の評価に加え、運用体制やインシデント対応フロー、関係部門との連携状況なども確認し、改善に向けた課題や論点を整理します。これにより、単なるチェックリスト評価ではなく、現場で実行しやすい改善項目の洗い出しにつなげます。
例えば、JSOLでは、SMBCグループが定める約400項目のシステムリスクアセスメントを実施しています。評価項目に基づいて対策状況を整理することで、改善すべき領域や優先度を検討しやすくなります。
参考:JSOLニュースリリース「生成AIを活用したシステムリスクアセスメントの効率化ソリューションを提供」
3ヶ月を目安とした改善ロードマップ策定
セキュリティ対策では、現状評価だけでなく、「どの対策を、どの順番で進めるか」を整理することも重要です。JSOLでは、現状把握から課題整理、優先順位付け、改善ロードマップの策定までを段階的に進めています。
また、自社のみで改善計画を策定する場合、複数部門との調整や現状整理に膨大な時間を要します。
JSOLでは、セキュリティアセスメントと並行して改善ロードマップを整理することで、3ヶ月を目安に改善計画の策定を支援しています。アセスメント結果をもとに、短期的に着手すべき対策と、中長期で検討すべき施策を分けて整理することで、経営層への説明や社内合意形成に活用しやすい改善計画として具体化します。
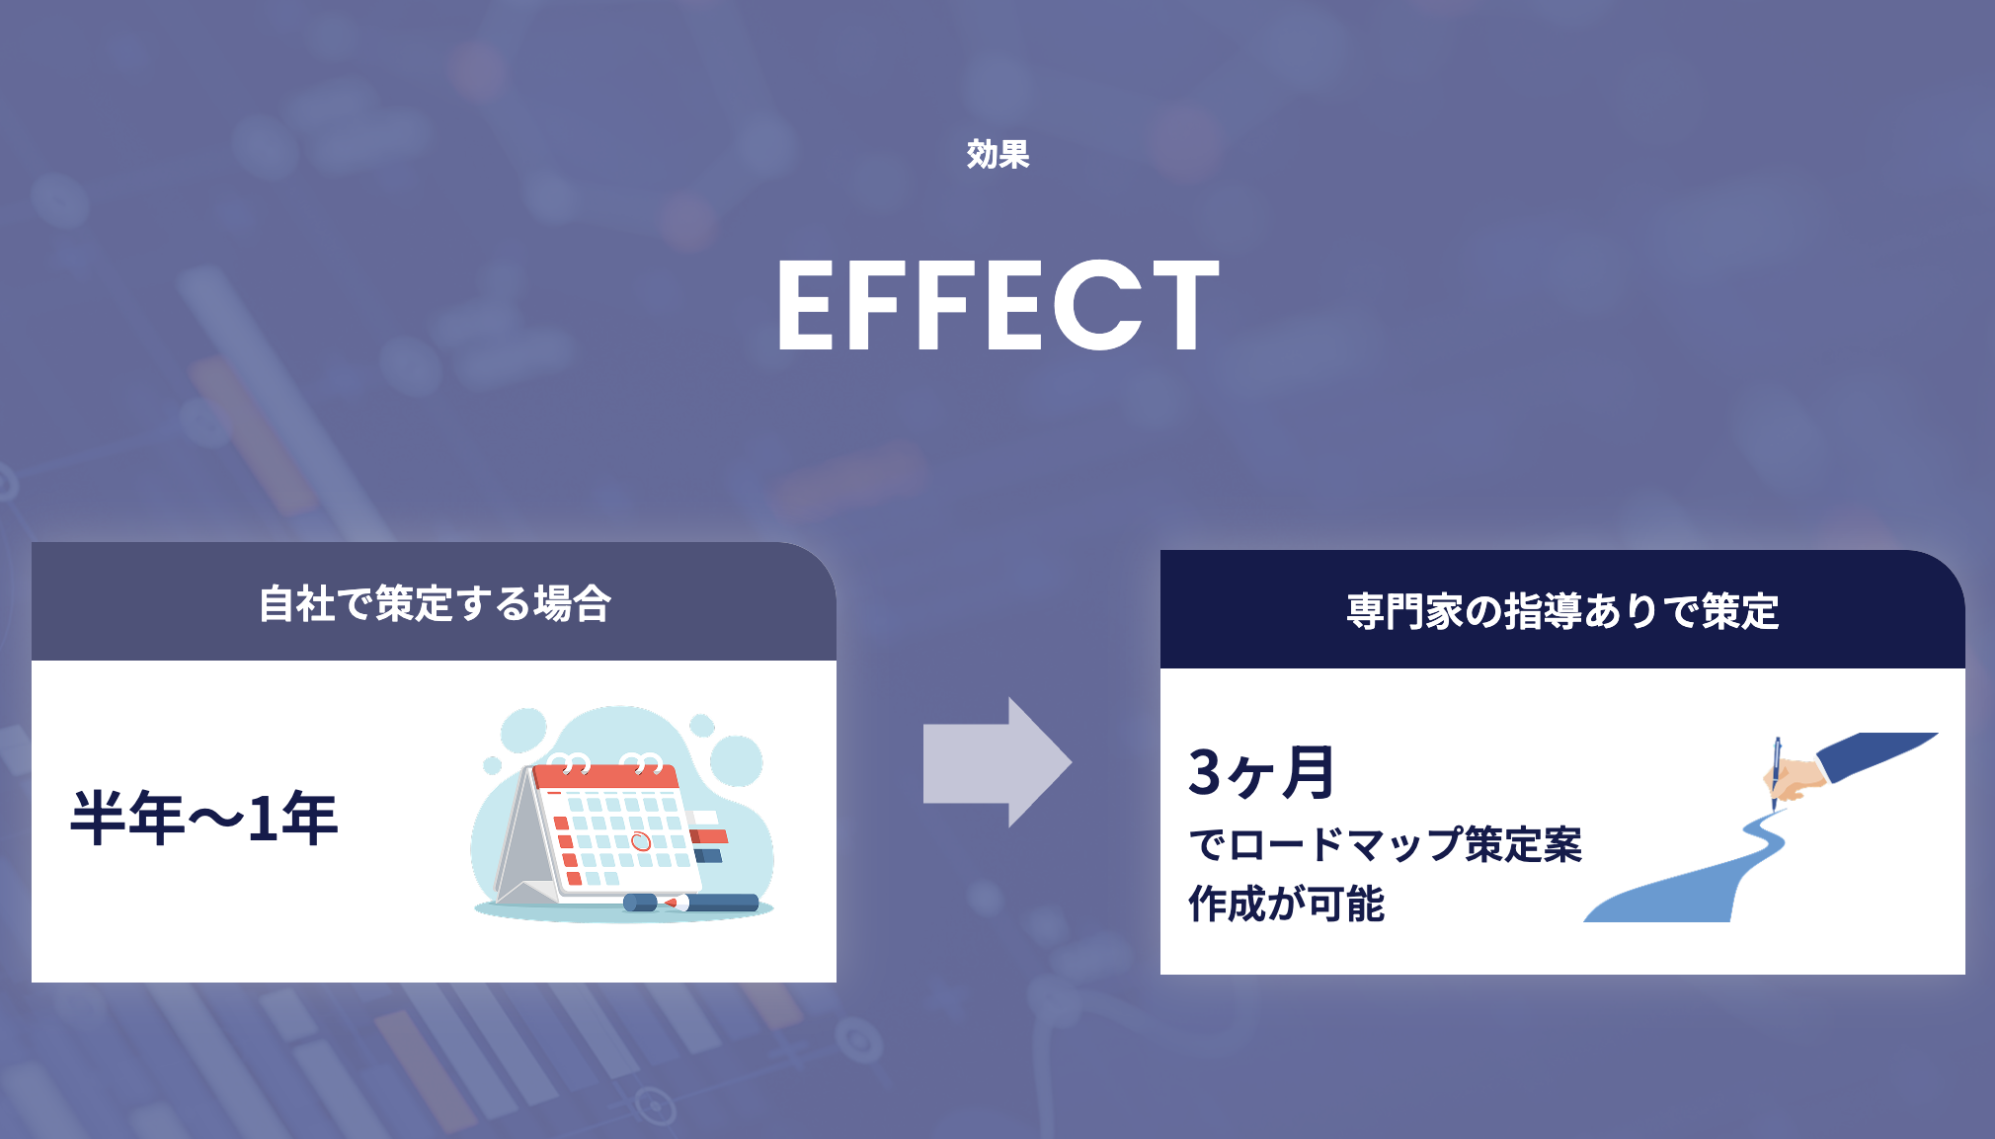 JSOL「自社策定の場合と専門家支援ありの場合のロードマップ策定期間の比較」
大規模・多拠点環境を前提とした支援
大企業や中堅企業では、部門や拠点ごとに利用システムやセキュリティ運用が異なるケースも多く、全社横断で現状を把握することが難しくなる傾向があります。
JSOLでは、複数部門・複数拠点を含む環境を前提に、現状評価から改善方針の整理までを支援しています。
評価項目や回答方法を標準化することで、拠点ごとの差分や優先度を整理しやすくし、全社的な改善計画の検討につなげます。
アセスメント後の実行支援まで見据えたサービス連携
セキュリティアセスメントは、評価結果を出して終わりではなく、改善施策を実行に移すことが重要です。
関連する支援領域として、ゼロトラストセキュリティソリューションやCSIRT構築・運用支援サービスがあります。アセスメントで整理した課題に応じて、アクセス管理、ネットワークセキュリティ、インシデント対応体制の整備など、実行フェーズの検討につなげやすくなります。
● ゼロトラストセキュリティソリューション
https://promotion.jsol.co.jp/SecAIOps/security-network/zero-trust/index.html
● CSIRT構築・運用支援サービス
https://promotion.jsol.co.jp/SecAIOps/security-network/csirt/index.html
自社の状況に合わせて選べる2つのプラン
企業の予算やリソース、アセスメントの目的に応じて、JSOLでは「標準版」と「簡易版」の2つのメニューを提供しています。
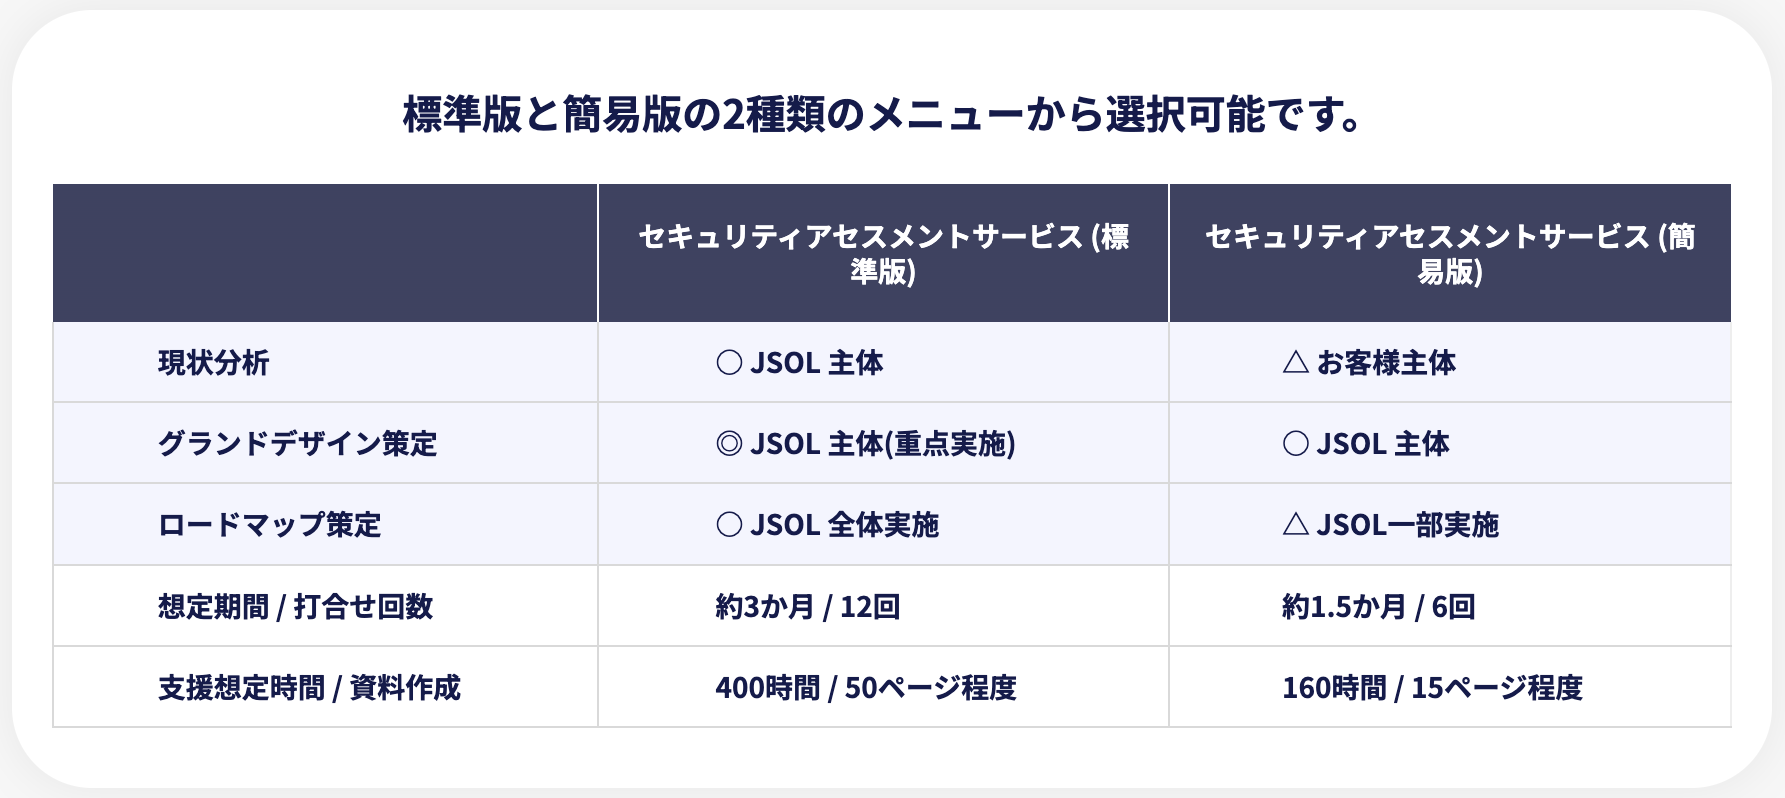 JSOL「セキュリティアセスメントプラン」
● 標準版:JSOLが主体となって精緻な現状分析とグランドデザイン策定を実施します。経営層への詳細な報告や、全社的な大規模刷新を控えている企業に最適です(想定期間:約3ヶ月)。
● 簡易版:お客様主体でヒアリングシート等に回答いただき、JSOLがそれを評価・ロードマップ化します。まずはスピーディーに自社の現在地を把握したい企業に適しています(想定期間:約1.5ヶ月)。
自社の要件にどちらのプランが適しているか迷われる場合は、事前の無料相談で、最適な進め方をご提案します。
まとめ
セキュリティアセスメントは、自社のセキュリティ対策を客観的に確認し、改善すべき領域や優先順位を整理するための有効な手段です。
サイバー攻撃の高度化やクラウド・SaaS利用の拡大により、企業のセキュリティ対策は、技術面だけでなく、運用体制、委託先管理、インシデント対応、経営層への説明責任まで含めて考える必要があります。
本記事のポイントを整理すると、以下の通りです。
● セキュリティアセスメントは、技術面だけでなく、運用・体制・ガバナンスまで含めて評価する
● 脆弱性診断とは目的が異なり、組織全体のリスク把握や改善優先度の整理に向いている
● NIST CSF、CISAゼロトラスト成熟度モデル、ISO/IEC 27001、CIS Controlsなどの主要フレームワークを活用することで、客観的な評価軸を持ちやすくなる
● 評価結果は、経営層への説明、監査対応、取引先対応、改善ロードマップ策定に活用できる
● JSOLのセキュリティアセスメントでは、主要ガイドラインを踏まえた評価に加え、運用実態や組織体制も考慮しながら、改善ロードマップの策定まで支援している
自社のセキュリティ対策を見直す際は、まず「どの範囲を評価するのか」「何を経営層に説明したいのか」「どの改善施策につなげたいのか」を整理することが重要です。
以下のような課題がある場合は、セキュリティアセスメントを活用することで、現状整理や改善優先度の可視化につなげやすくなります。
● セキュリティ対策の優先順位が整理できていない
● 経営層への説明材料を整理したい
● ゼロトラストやクラウド活用に伴うリスクを見直したい
● 複数部門・多拠点環境の対策状況を把握したい
● 監査・取引先対応に向けて現状評価を行いたい
JSOLのセキュリティアセスメントサービスでは、主要フレームワークを踏まえた評価に加え、運用実態や組織体制も含めた現状整理から、改善ロードマップ策定までを支援しています。
セキュリティ対策の現状評価や改善ロードマップの策定を検討している場合は、JSOLのセキュリティアセスメントサービスをご確認ください。
サービス詳細・ご相談はこちら
セキュリティアセスメントに関するFAQ
Q1. セキュリティアセスメントの実施頻度はどのくらいが適切ですか?
A:年1回程度の定期的な見直しに加え、大規模なシステム変更、新規サービス導入、クラウド移行などのタイミングで実施を検討することが有効です。
Q2. セキュリティアセスメントと脆弱性診断はどのように使い分けますか?
A:脆弱性診断は、Webアプリケーションやネットワークなどの技術的な弱点を確認するものです。一方、セキュリティアセスメントは、運用体制や管理ルール、インシデント対応を含めて、組織全体の対策状況を評価します。
技術的な課題把握には脆弱性診断、組織全体のリスク整理や改善優先度の検討にはセキュリティアセスメントが適しています。
Q3. セキュリティアセスメントの費用はどのように決まりますか?
A:費用は、企業規模、対象システム数、拠点数、評価範囲、利用するフレームワークなどによって異なります。
例えば、特定部門のみを対象とする場合と、全社・複数拠点を対象とする場合では、必要なヒアリングや評価項目数が変わります。
そのため、評価目的や対象範囲を整理したうえで個別に見積もる形が一般的です。
Q4. アセスメント結果は監査対応や取引先説明にも活用できますか?
A:活用できます。ただし、システム構成や運用上の課題など機密性の高い情報も含まれるため、共有範囲や開示レベルを整理することが重要です。
概要版や対外説明用資料として整理することで、監査対応や取引先への説明資料として活用しやすくなります。