2024年11月29日
ゼロトラストとサイバーレジリエンスによるセキュリティ対策
企業を取り巻く情勢として、サイバー攻撃が日々激化、巧妙化しており、その対策として「ゼロトラスト」が浸透しつつあります。
「ゼロトラスト」は、情報資産へのアクセスをすべて信用せず、その安全性を検証することで脅威を防ぐという考え方ですが、「ゼロトラスト化」を推進しても全ての脅威を取り除くのは困難です。企業の事業継続性を高めるためには、サイバー攻撃に対する抵抗力や回復力を高めるための対策である「サイバーレジリエンス」が重要です。
「ゼロトラスト」と「サイバーレジリエンス」は相反するものではなく、互いに補完し共存させることでセキュリティ対策のレベルが向上できます。
今回は、それぞの違いと対策を進める上でのポイントを記載させていただきます。
-
著者情報
宮本 茂樹
サイバーセキュリティ&インテリジェント・オペレーション事業本部
JSOL認定プロフェッショナル(ITアーキテクト)。サイバーセキュリティ対策を中心に、セキュリティアセスメントによるリスク可視化とその対応策立案の支援業務、CSIRTなどのセキュリティマネジメントに関するサービス開発業務に注力している。
ゼロトラストセキュリティ対策
情報資産の中心が、オンプレミスからインターネットへ移行していく中、巧妙化するサイバー攻撃に対抗するために必要とされているのがゼロトラストセキュリティです。
社外への情報資産拡散や、境界を突破する攻撃増加、社内で拡散するマルウェアの増加に伴い、境界防御の従来型セキュリティでの対策が困難となっているため、ゼロトラストが有効な対策とされています。
ゼロトラストは、「社内・社外を区別せず、信用せず、常に検証する」という、考えに基づくセキュリティモデルですが、実装のポイントをゼロトラストの5つの柱で記載していきます。
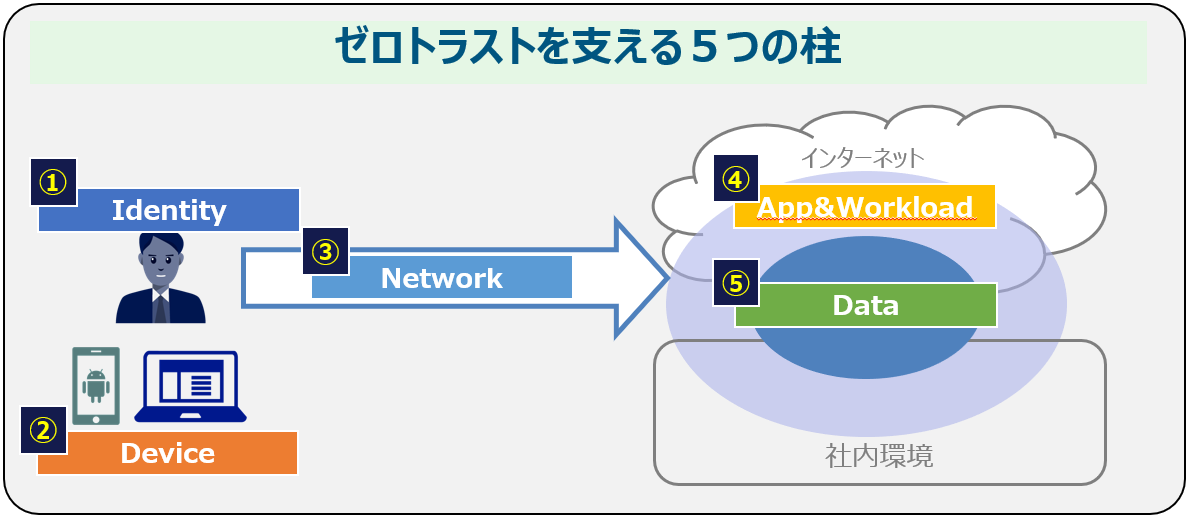
①「Identity」:利用者が適切な人物か、多要素で検証します。
②「Device」:許可された端末か、状態が適正かを検証します。
③「Network」:許可されたアクセス先への通信かどうかの検証や、暗号化などにより、安全性を確保します
④「App&Workload」:セキュリティが確保されているか、最小権限となっているか、などの検証を行います。
⑤「Data」:適切なラベリング付与を行い、不正な持ち出しがないかの検証や、暗号化などで安全性を確保します。
このようにゼロトラストを実現するには、「認証のみ」や「ネットワークのみ」、「デバイスのみ」では完結せず、総合的な対策が必要となってきます。
「どこから、どのように実現していくべきか」を計画することが重要であると考えられます。
なぜ、サイバーレジリエンスなのか
ゼロトラストとサイバーレジリエンスの2つは、現在注目されている概念です。
ゼロトラストが「何も信用しない」前提の対策だとすると、サイバーレジリエンスは「侵害される」前提における対策であり、より一歩踏み込んだセキュリティの概念だといえます。
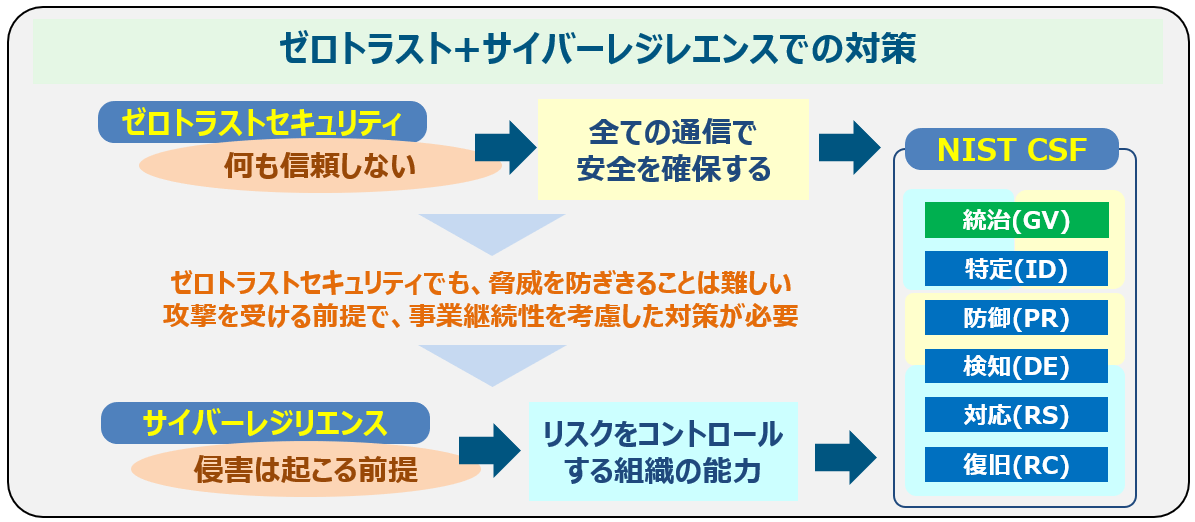
「ゼロトラスト」は、「何も信頼しない」を前提に、組織の内外を区別せず扱います。そうすることによって、より強固なセキュリティを実現できます。
National Institute of Standards and Technology(NIST)サイバーセキュリティフレームワークにマッピングすると、「防御」「検知」に着目した対策になります。
ただし、ゼロトラストとして、個人とデータのつながりを100%特定して対策するための道のりは険しく、脅威を防ぎきることが困難なため、攻撃を受ける前提で、事業継続性を考慮した対策が別に必要となってきます。
そのため、サイバーレジリエンスという考え方が重要視されています。
「レジリエンス」という言葉は、国家や重要インフラ、安全保障などさまざまなシーンで使われますが、サイバー攻撃を受けた後の回復力や適応力に焦点を当てたセキュリティの考え方となります。
特に、ゼロトラストではカバーできない、サイバーセキュリティフレームワークの「検知」から「復旧」および「統治」の機能に着目することが重要になってきます。
また、サイバーセキュリティフレームワークは、従来、米国の重要インフラの安全保障を目的に策定されたものであるため、このフレームワークを軸にして対策を進めていくこともよいと考えられます。
このサイバーセキュリティフレームワークは、汎用的な項目が網羅されており、業種や業界を問わず、組織の弱点を把握するのに役立ちます。また、侵入されることを前提にした「検知」「対応」「復旧」プロセスの重要性がグローバルでも共感され浸透しています。
このサイバーセキュリティフレームワークを基に、網羅性の低い「内部不正対策」をInformation Security Management System(ISMS)、「技術的対策」をCIS Controlsで補強した、各種ガイドラインやセキュリティベンダーが提供する「リスクアセスメントサービス」が多数存在しています。また業界、業種によりリスクや対策の成熟度が変わりますので、独自にカスタマイズがかけられています。
サイバーセキュリティ対策を行うには、自社に適したガイドラインを教科書として対策を行うことが有効だと考えられます。
サイバーレジリエンスを向上させるためガイドラインを活用
ここでは、引き続きガイドライン活用のポイントをお話しさせていただきます。
サイバーセキュリティフレームワークでは、侵入されることを前提に、「特定」「防御」「検知」「対応」「復旧」の5つのプロセスと「統治」で構成されており、より少ない事業への影響で復旧まで実施するための、技術的な対策や、人で実施する対策が記載されています。
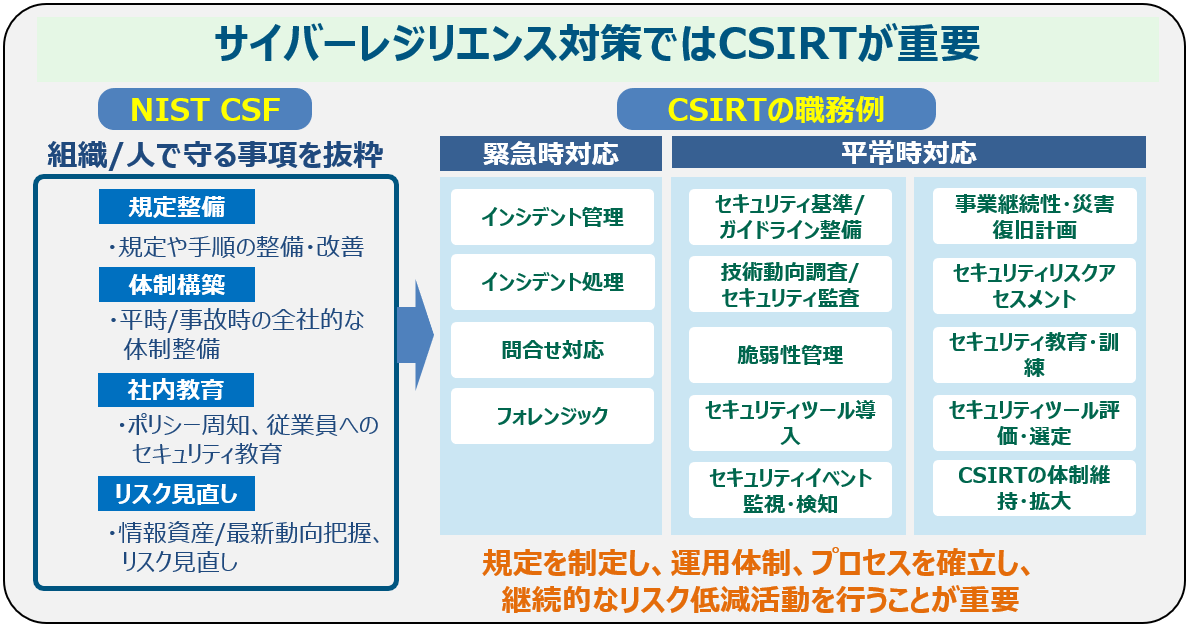
特に、組織や規定、人やプロセスで行う対策は、
・セキュリティ関連規定文書を整備し、関係者へ周知し、定期的な見直しを行う
・全社的な体制を整備し、インシデントに備えるだけでなく予防活動も行う
・社内の関係者へセキュリティリスクを周知し、適切な情報セキュリティ教育を行う
・最新の脅威や、自社の情報資産を把握し、継続的なリスクの把握と対策の見直しを行う
が重要とされています。これはComputer Security Incident Response Team(以下CSIRTと表記)で実施する業務と関係性が高いものといえます。
CSIRTはインシデントハンドリングとして発生したインシデントへの対応を行い、被害の極小化を実現することが最も重要な職務ですが、インシデントを削減し、発生に備えて入念な準備を行うことも大切な取り組みです。
CSIRT導入企業は国内でも拡大していますが、CSIRTの導入や改善にぜひ力を入れていただきたいと考えています。
次回はCSIRT構築や実運用のポイントについて投稿させていただく予定です。
まとめ
セキュリティ対策の一環として、脅威インテリジェンス(Threat Intelligence)などの取り組みがあります。Attack Surface Management(ASM)などの製品やサービスで情報が提供されるものは多数存在しますが、自組織でのリスクを評価し実効性のある対策まで実施するのは困難を伴うケースもあります。JSOLではCSIRTの業務を全面的にご支援するサービスを展開してています、お客様のセキュリティ対策の強化をご支援させていただきます。
※本記事に記載されている製品・サービス名称は、各企業・団体の商標または登録商標です。