2026年09月03日
SWGの完全ガイド:仕組み・機能・
導入のポイントまで網羅
-
著者情報
新井 健郎
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第二部 課長
はじめに
クラウドサービスの利用拡大やテレワークの定着により、企業のWebアクセスは、社内ネットワークの境界だけでは管理しきれない状態になっています。従業員が社外からSaaSやWebサービスを利用する機会が増える一方で、フィッシングサイトへのアクセス、マルウェア感染、シャドーIT、情報漏えいなど、Web経由のリスクも複雑化しています。
こうした環境においては、インターネットへのアクセスを可視化し、企業のポリシーに基づいて制御する仕組みが重要になります。SWG(Secure Web Gateway)は、Webアクセスの監視・制御、マルウェア検知、DLP、SSL/TLSインスペクションなどを通じて、Web利用に伴うリスクを低減するためのセキュリティソリューションです。
本記事では、SWGの基本的な仕組みや主な機能、CASB・SASEとの関係、導入時に確認すべきポイントを整理します。あわせて、SWG導入を検討する際に、IT部門・情報システム部門がどのような観点で自社環境を整理すべきかを解説します。
SWGとは?基礎知識と仕組み
SWGの定義と役割
SWG(Secure Web Gateway:セキュアWebゲートウェイ) は、企業のネットワークからインターネットへのWebアクセスを監視・制御し、不正アクセスやマルウェア感染、情報漏えいのリスクを低減するセキュリティソリューションです。
企業におけるWeb利用は、業務効率化やコミュニケーションの活性化に貢献します。一方で、フィッシング、マルウェア、情報漏えいなどのリスクも高まります。SWGは、こうしたリスクを低減しながら、企業のWebアクセスをポリシーに基づいて可視化・制御する仕組みです。
SWGの主な役割は以下の通りです。
● Webアクセスの可視化と制御
どのユーザがどのWebサイトへアクセスしているかを可視化し、企業ポリシーに基づいてアクセスを許可・拒否します。
● マルウェアや脅威の検知・制御
不正なコンテンツや悪意あるコードを含むWeb通信を検知し、必要に応じて遮断します。
● データ漏えい防止(DLP)
Web経由での機密情報の流出を監視し、ポリシーに基づいて制御します。
● 暗号化通信の検査
HTTPS通信を復号して検査することで、暗号化通信に含まれるリスクを確認しやすくします。
SWGの歴史的背景と進化
かつては、企業内ネットワークの境界でプロキシサーバーやファイアウォールがWebアクセスを管理していました。しかし、クラウドサービスの普及やテレワークの拡大により、従来の境界型セキュリティだけでは、すべての利用環境を十分に保護しづらくなっています。
具体的には、以下のような課題があります。
● ユーザが社外から直接インターネットにアクセスする場面が増え、社内ネットワーク境界だけでは通信を管理しづらい
● VPN経由の通信が増加し、トラフィック集中による遅延や運用負荷が発生しやすい
● クラウドサービスの利用が広がり、従来のネットワーク構成ではWebアクセスの可視化や制御が難しくなる
こうした課題に対応するため、SWGはオンプレミス型からクラウド型へと進化してきました。クラウド型SWGでは、拠点やリモートユーザを含む多様な利用環境に対して、共通のセキュリティポリシーを適用しやすくなります。
SWGの基本的な仕組み
SWGは、ユーザのWebアクセスをプロキシとして中継し、通信内容を検査します。主な処理の流れは以下の通りです。
1. クライアントからのWebリクエストがSWGに送信される
2. SWGがURLカテゴリや脅威情報と照合し、アクセス可否を判断する
3. 添付ファイルやダウンロード対象のコンテンツをスキャンする
4. HTTPS通信の場合は、必要に応じてSSL/TLSインスペクションにより暗号化通信を検査する
5. 危険と判断された通信は遮断し、許可された通信のみをユーザに返す
6. 通信ログを収集し、監査や分析に活用する
このように多層的な検査を行うことで、Web経由の脅威を検知・制御しやすくなります。
クラウドベースSWGの特徴と導入メリット
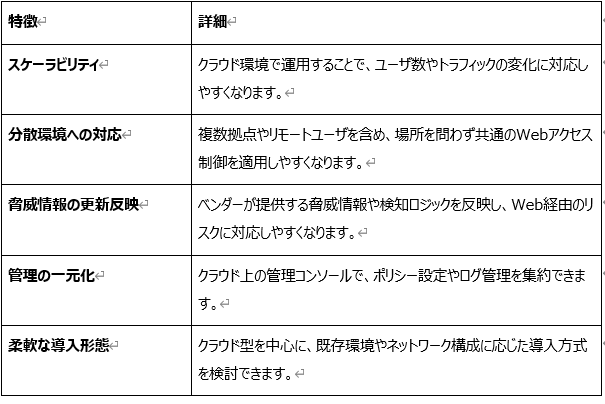
SWGの主要な4つの機能
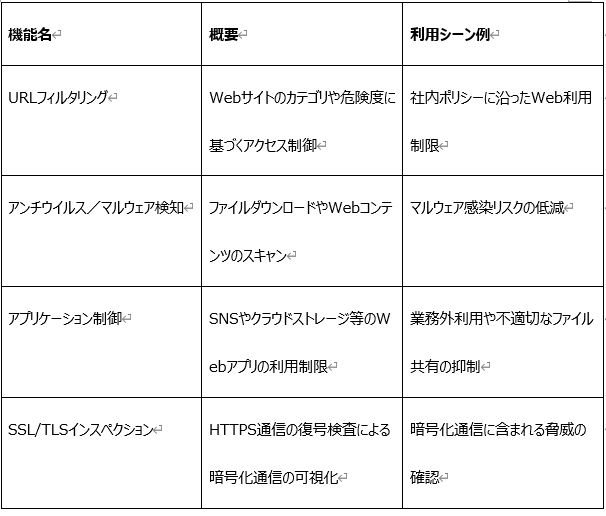
前章では、SWGが企業のWebアクセスを監視・制御し、Web経由のリスクを低減する仕組みであることを整理しました。ここでは、SWGを構成する主な機能を確認します。
SWGは単なるWebフィルタリングにとどまらず、URLフィルタリング、アンチウイルス/マルウェア検知、アプリケーション制御、SSL/TLSインスペクションなどの機能を組み合わせて、企業のWebアクセスを可視化・制御します。主な機能は以下の通りです。
URLフィルタリングの深掘り
企業は、業務に不要なサイトや危険性の高いサイトへのアクセスを制御する必要があります。URLフィルタリングは、大規模なURLデータベースやカテゴリ情報を活用し、Webサイトへのアクセス可否を判断する機能です。
主な制御の例は以下の通りです。
● カテゴリベースのアクセス制御
ギャンブル、アダルト、違法ダウンロードなどのカテゴリをブロックし、業務に不要なWeb閲覧を制限します。
● 脅威情報に基づくアクセス制御
フィッシングサイトやマルウェア配布サイトなど、危険性の高いWebサイトへのアクセスを制御します。
● 例外管理
業務上必要な特定のサイトは例外として許可し、業務影響を抑えながらポリシーを運用します。
● ユーザ・グループ単位の制御
部署や役職によってアクセス許可レベルを変え、利用実態に応じたアクセス管理を行います。
アンチウイルス/マルウェア検知の高度化
近年のサイバー攻撃は多様化・高度化しており、既知のシグネチャだけでは検知が難しい脅威も増えています。SWGは、Web経由でダウンロードされるファイルやWebコンテンツを検査し、マルウェア感染のリスクを低減します。
主な検知・制御の例は以下の通りです。
● シグネチャベース検知
既知マルウェアのパターンに基づき、危険なファイルやコンテンツをスキャンします。
● サンドボックス解析
不審なファイルを隔離環境で動作解析し、未知のマルウェアやゼロデイ攻撃のリスクを確認します。
● ファイルタイプ制御
危険度の高い拡張子やファイル形式のダウンロードを制限します。
これらにより、Web経由で侵入するマルウェアを検知・遮断しやすくなります。
アプリケーション制御の多様化
Webアプリケーションの利用は業務効率化に寄与しますが、無制限な利用は情報漏えいや生産性低下につながります。SWGのアプリケーション制御機能では、利用するWebアプリケーションや操作内容に応じてアクセスを管理します。
主な制御の例は以下の通りです。
● アプリケーション単位でのアクセス制御
SNS、クラウドストレージ、ファイル共有サービスなどの利用可否を制御します。
● 機能単位の制御
閲覧のみ許可し、投稿・アップロードは禁止するなど、操作単位で利用範囲を調整します。
● シャドーITの検知
許可されていないクラウドサービスの利用を検知し、社内規定に沿った利用へ見直します。
● 業務効率とセキュリティのバランス
業務に必要なクラウドサービス利用を阻害せず、情報漏えいや不適切な利用のリスクを低減します。
これにより、組織のリスク管理と利便性の両立を図りやすくなります。
SSL/TLSインスペクションの重要性と課題
インターネット通信ではHTTPS通信が広く利用されており、暗号化通信の中にマルウェアや不正な通信が含まれる場合があります。SWGのSSL/TLSインスペクションは、必要に応じてHTTPS通信を復号・検査し、暗号化通信に含まれるリスクを確認する機能です。
主な検討ポイントは以下の通りです。
● 通信の復号・検査
HTTPS通信を復号して内容を検査し、検査後に再暗号化して送信します。
● 脅威の検知・確認
暗号化トラフィックに含まれるマルウェアやデータ漏えいリスクを確認しやすくします。
● プライバシー配慮
検査対象となる通信を整理し、個人情報や機密情報の取り扱いに配慮した設計が必要です。
● 性能課題への対応
復号処理には負荷がかかるため、通信遅延や検査漏れを防ぐための設計・検証が重要です。
SSL/TLSインスペクションは有効な対策ですが、設定ミスやリソース不足により通信遅延や検査漏れが発生するリスクもあるため、導入・運用時には十分な設計・検証が必要です。
SWGが必要とされる4つの背景
前章では、SWGの主な機能を整理しました。ここでは、なぜ近年SWGが必要とされるようになっているのかを、企業のIT環境の変化に沿って確認します。
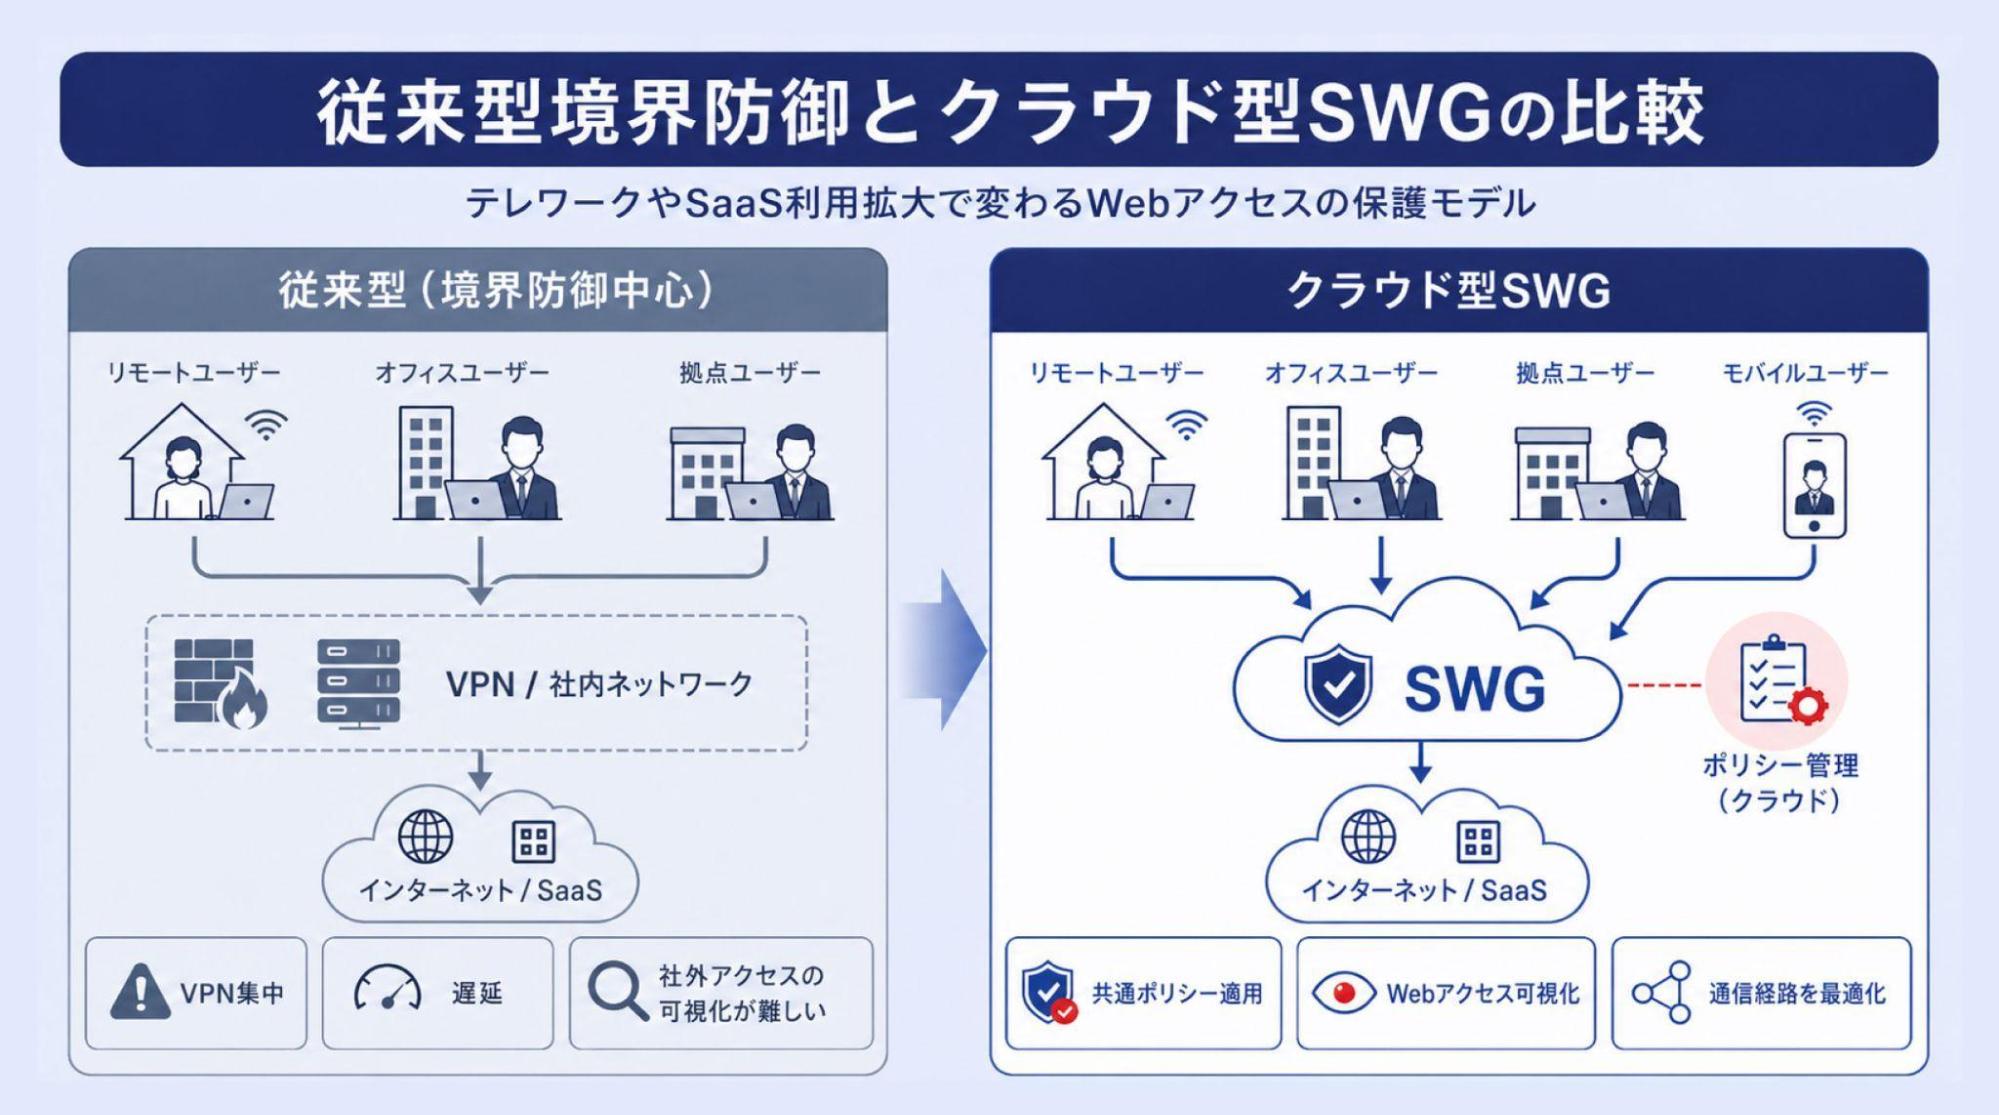
テレワークの普及と境界型セキュリティの限界
コロナ禍以降、テレワークが普及し、社員が社外から直接インターネットやクラウドサービスにアクセスする場面が増えました。これにより、従来の企業ネットワーク境界だけでWebアクセスを管理することが難しくなっています。
● 社外から直接インターネットに接続する社員が増加
● 従来の企業ネットワーク境界だけでは通信の可視化・制御が難しい
● VPN経由の通信増加により、遅延や運用負荷が発生しやすい
こうした課題に対応するため、場所を問わず共通のポリシーを適用しやすいクラウド型SWGが注目されています。
クラウドサービス(SaaS)利用の拡大とネットワーク負荷
Microsoft 365やGoogle WorkspaceなどのSaaS利用が広がり、企業のインターネットトラフィックは増加しています。従来型のVPN集中型ネットワークでは、通信経路や負荷の見直しが必要になる場合があります。
● トラフィック集中による遅延やボトルネックが発生しやすい
● ネットワーク設備や運用の負荷が増える
SWGは、Webアクセスを可視化・制御しながら、ローカルブレイクアウトなどの構成と組み合わせて、クラウドサービス利用時の通信経路を整理しやすくします。
サイバー攻撃の高度化とWeb経由の脅威増加
Webサイトやクラウドサービスの利用が増える一方で、フィッシングサイト、マルウェア配布サイト、不正なファイルダウンロードなど、Web経由の脅威も継続的に発生しています。
IPAの「情報セキュリティ10大脅威 2026」組織編では、ランサム攻撃による被害、サプライチェーンや委託先を狙った攻撃、AIの利用をめぐるサイバーリスクなどが上位に挙げられています。
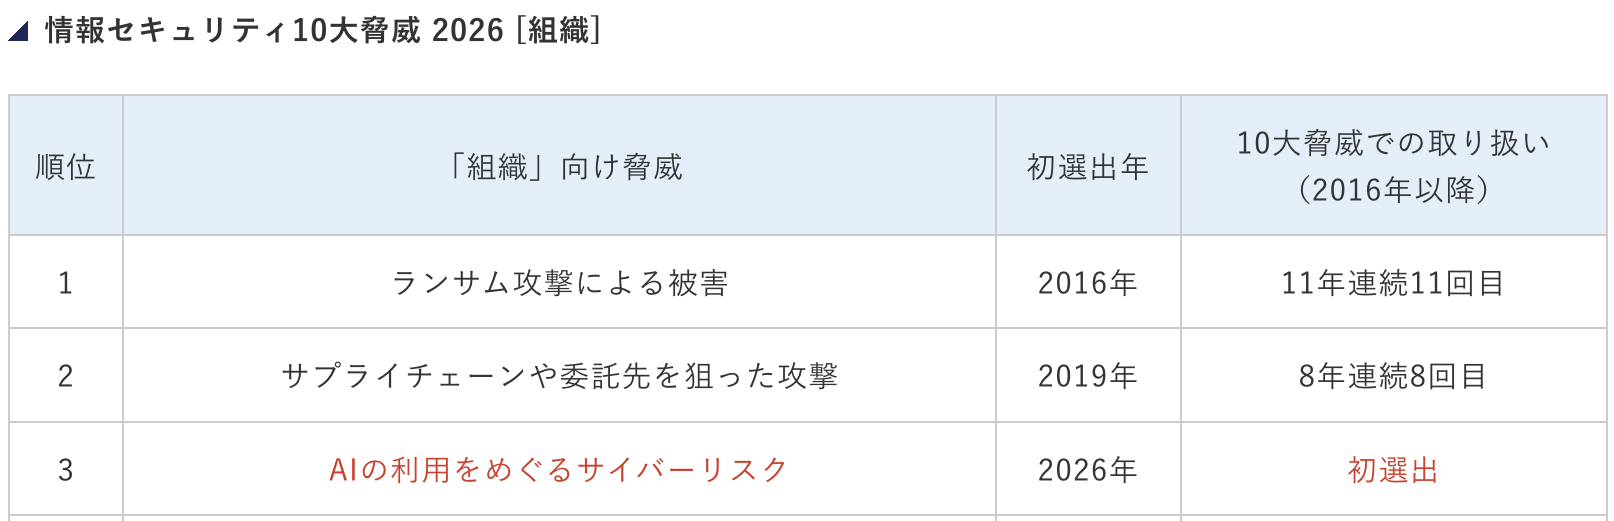 (出典:独立行政法人情報処理推進機構「情報セキュリティ10大脅威2026」)
こうした脅威に対応するには、メールやエンドポイントだけでなく、Webアクセス経路における検知・制御も重要です。SWGは、URLフィルタリングやマルウェア検知、SSL/TLSインスペクションなどを通じて、Web経由のリスクを可視化・制御します。
法令遵守・コンプライアンス強化の必要性
個人情報保護法や業界ごとの規制、社内規程に基づき、企業には情報の取り扱いやアクセス管理が求められます。Webアクセスにおいても、機密情報の持ち出しや不適切なクラウドサービス利用は、コンプライアンス上のリスクにつながります。
SWGは、以下のような機能を通じて、Webアクセスに関する統制を支援します。
● アクセスログの収集・保管
● DLP(データ漏えい防止)機能による機密情報の監視
● ポリシーに基づくWebアクセス制御
● 監査やレポート作成に必要な情報の整理
ただし、SWGを導入するだけで法令遵守が完了するわけではありません。自社の業務内容や社内ルールを踏まえ、どの通信を制御・記録・監査対象とするかを設計することが重要です。
SWGとCASB、SASEとの関係
前章では、SWGが必要とされる背景を整理しました。企業のクラウド利用やリモートワークが広がるなかで、Webアクセスの制御だけでなく、SaaS利用の可視化やネットワーク全体のセキュリティ設計も重要になっています。
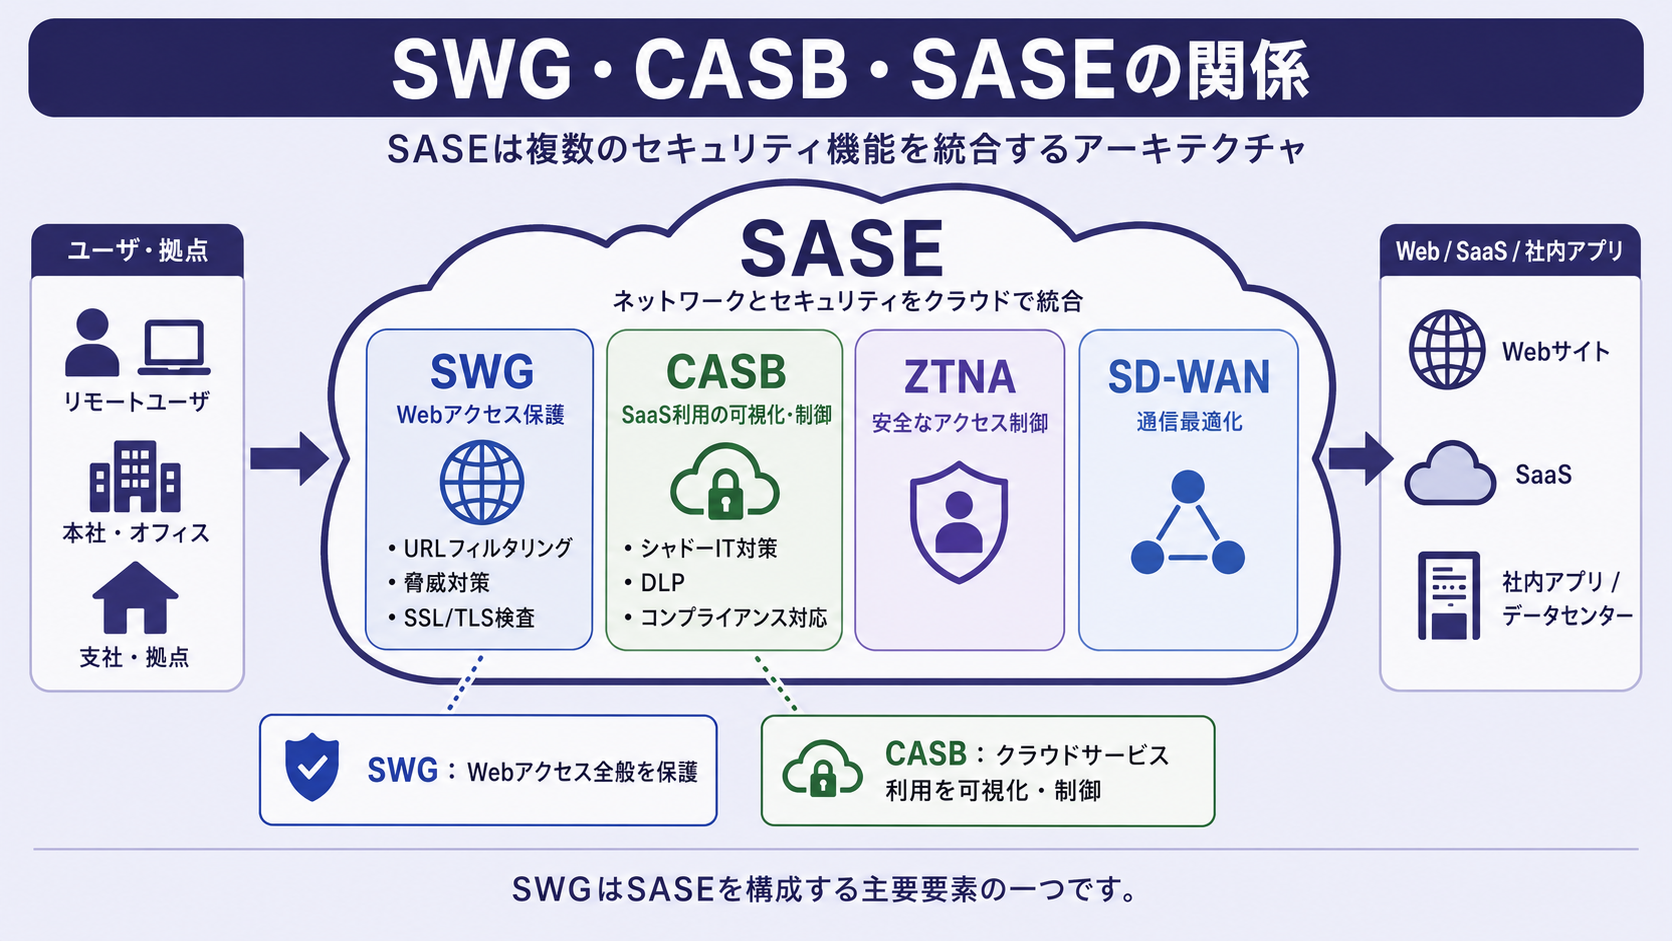
用語の整理と役割
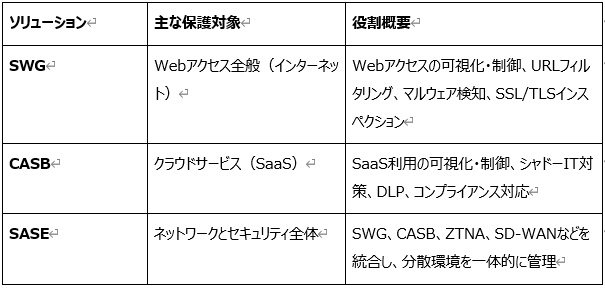
CASBとの違いと連携
CASBは、クラウドサービスの利用状況を可視化し、シャドーITの把握やデータ保護を支援する仕組みです。具体的には、以下のような役割があります。
● SaaSアプリケーションのアクセス制御・監査
● 機密データのクラウドアップロード制御
● ユーザ行動分析による異常検知
SWGはWebアクセス全般を対象とするのに対し、CASBはクラウドサービスの利用管理に重点を置きます。両者を組み合わせることで、インターネットアクセスとSaaS利用の両面から、クラウド利用に伴うリスクを管理しやすくなります。
SASE(Secure Access Service Edge)としての統合
SASEは、ネットワーク機能とセキュリティ機能をクラウド上で一体的に提供する考え方です。SWG、CASB、ZTNA、SD-WANなどを組み合わせ、分散拠点やリモートユーザに対して一貫したセキュリティポリシーを適用しやすくします。
ゼロトラストの考え方では、社内外の場所にかかわらず、すべてのアクセスを継続的に確認し、必要最小限の権限で利用を許可することが重要です。SWGは、Webアクセスを可視化・制御する役割を担い、CASBやZTNAと組み合わせることで、クラウド利用やリモートアクセスを含めたセキュリティ設計につなげやすくなります。
SASEを検討する際は、以下のような観点を整理することが重要です。
● SWG、CASB、ZTNA、SD-WANなど、既存機能との関係
● 拠点・リモートユーザ・クラウドサービスを含む接続経路
● 利用者や端末の状態に応じたアクセス制御
● 一貫したセキュリティポリシーの適用方法
SWG導入のメリットと選定ポイント
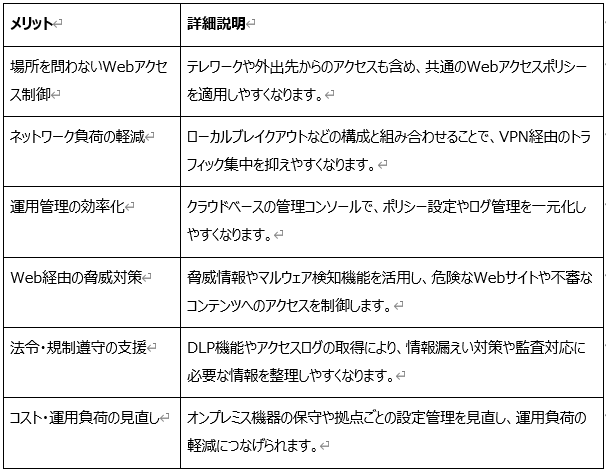
前章では、SWGとCASB、SASEとの関係を整理しました。SWGを導入する際は、単体の機能だけでなく、既存ネットワーク、クラウドサービスの利用状況、運用体制との関係を踏まえて検討することが重要です。ここでは、SWG導入で期待できる主なメリットと、選定時に確認したいポイントを整理します。
SWG導入のメリット
SWG選定時に確認したい5つのポイント
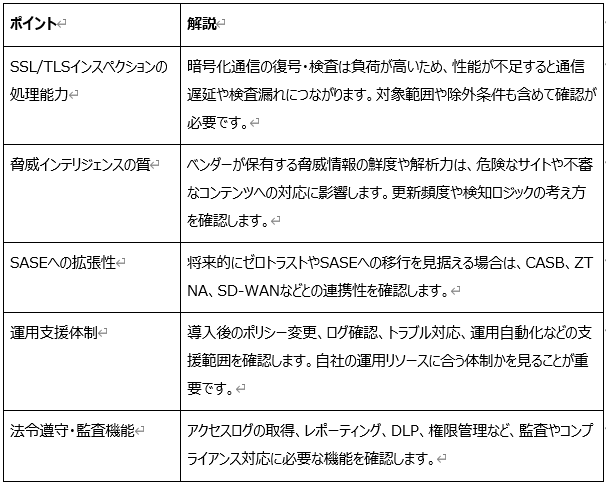
SWGの選定では、製品機能だけでなく、既存ネットワーク構成、利用中のクラウドサービス、運用体制、将来的なSASE構想まで含めて整理することが重要です。
自社環境に合う構成を検討するには、まず現在のWebアクセス経路やセキュリティ運用上の課題を可視化する必要があります。
JSOLでは、SWG導入やSASEへの拡張を検討する前段階として、現状分析から課題抽出、ロードマップ策定案の作成まで支援しています。次章では、JSOLが支援できる領域を整理します。
JSOLが提供するセキュリティソリューション
前章では、SWG導入のメリットと選定時に確認したいポイントを整理しました。SWGを導入する際は、製品機能だけでなく、既存ネットワーク、クラウドサービスの利用状況、運用体制、将来的なSASE構想まで含めて検討することが重要です。ここでは、SWG導入やSASEへの拡張を検討する際に、JSOLが支援できる主な領域を整理します。
SWG導入で整理すべき設計・運用の観点
SWGやSASEの導入では、製品を選定するだけでなく、自社の業務要件、ネットワーク構成、セキュリティポリシー、運用体制を踏まえた設計が必要です。
JSOLでは、ネットワーク・セキュリティ領域の知見をもとに、以下のような観点から導入検討を支援しています。
● 業務要件とIT戦略を踏まえたセキュリティ構成の整理
● SWG、CASB、ZTNA、SASEなどの関係を踏まえた導入範囲の検討
● 導入後の運用負荷を見据えた体制・運用設計の支援
SWGを単体の製品として見るのではなく、既存環境や運用体制との関係まで整理することで、自社環境に合った導入方針を検討しやすくなります。
3ヶ月でロードマップ策定案を作成するセキュリティアセスメント
SWGやSASEの導入を検討する前に、まず現状のネットワーク構成やクラウドサービスの利用状況、セキュリティリスクを整理することが重要です。
JSOLのセキュリティアセスメントサービスでは、現状分析から課題抽出を行い、3ヶ月でロードマップ策定案を作成する支援を提供しています。
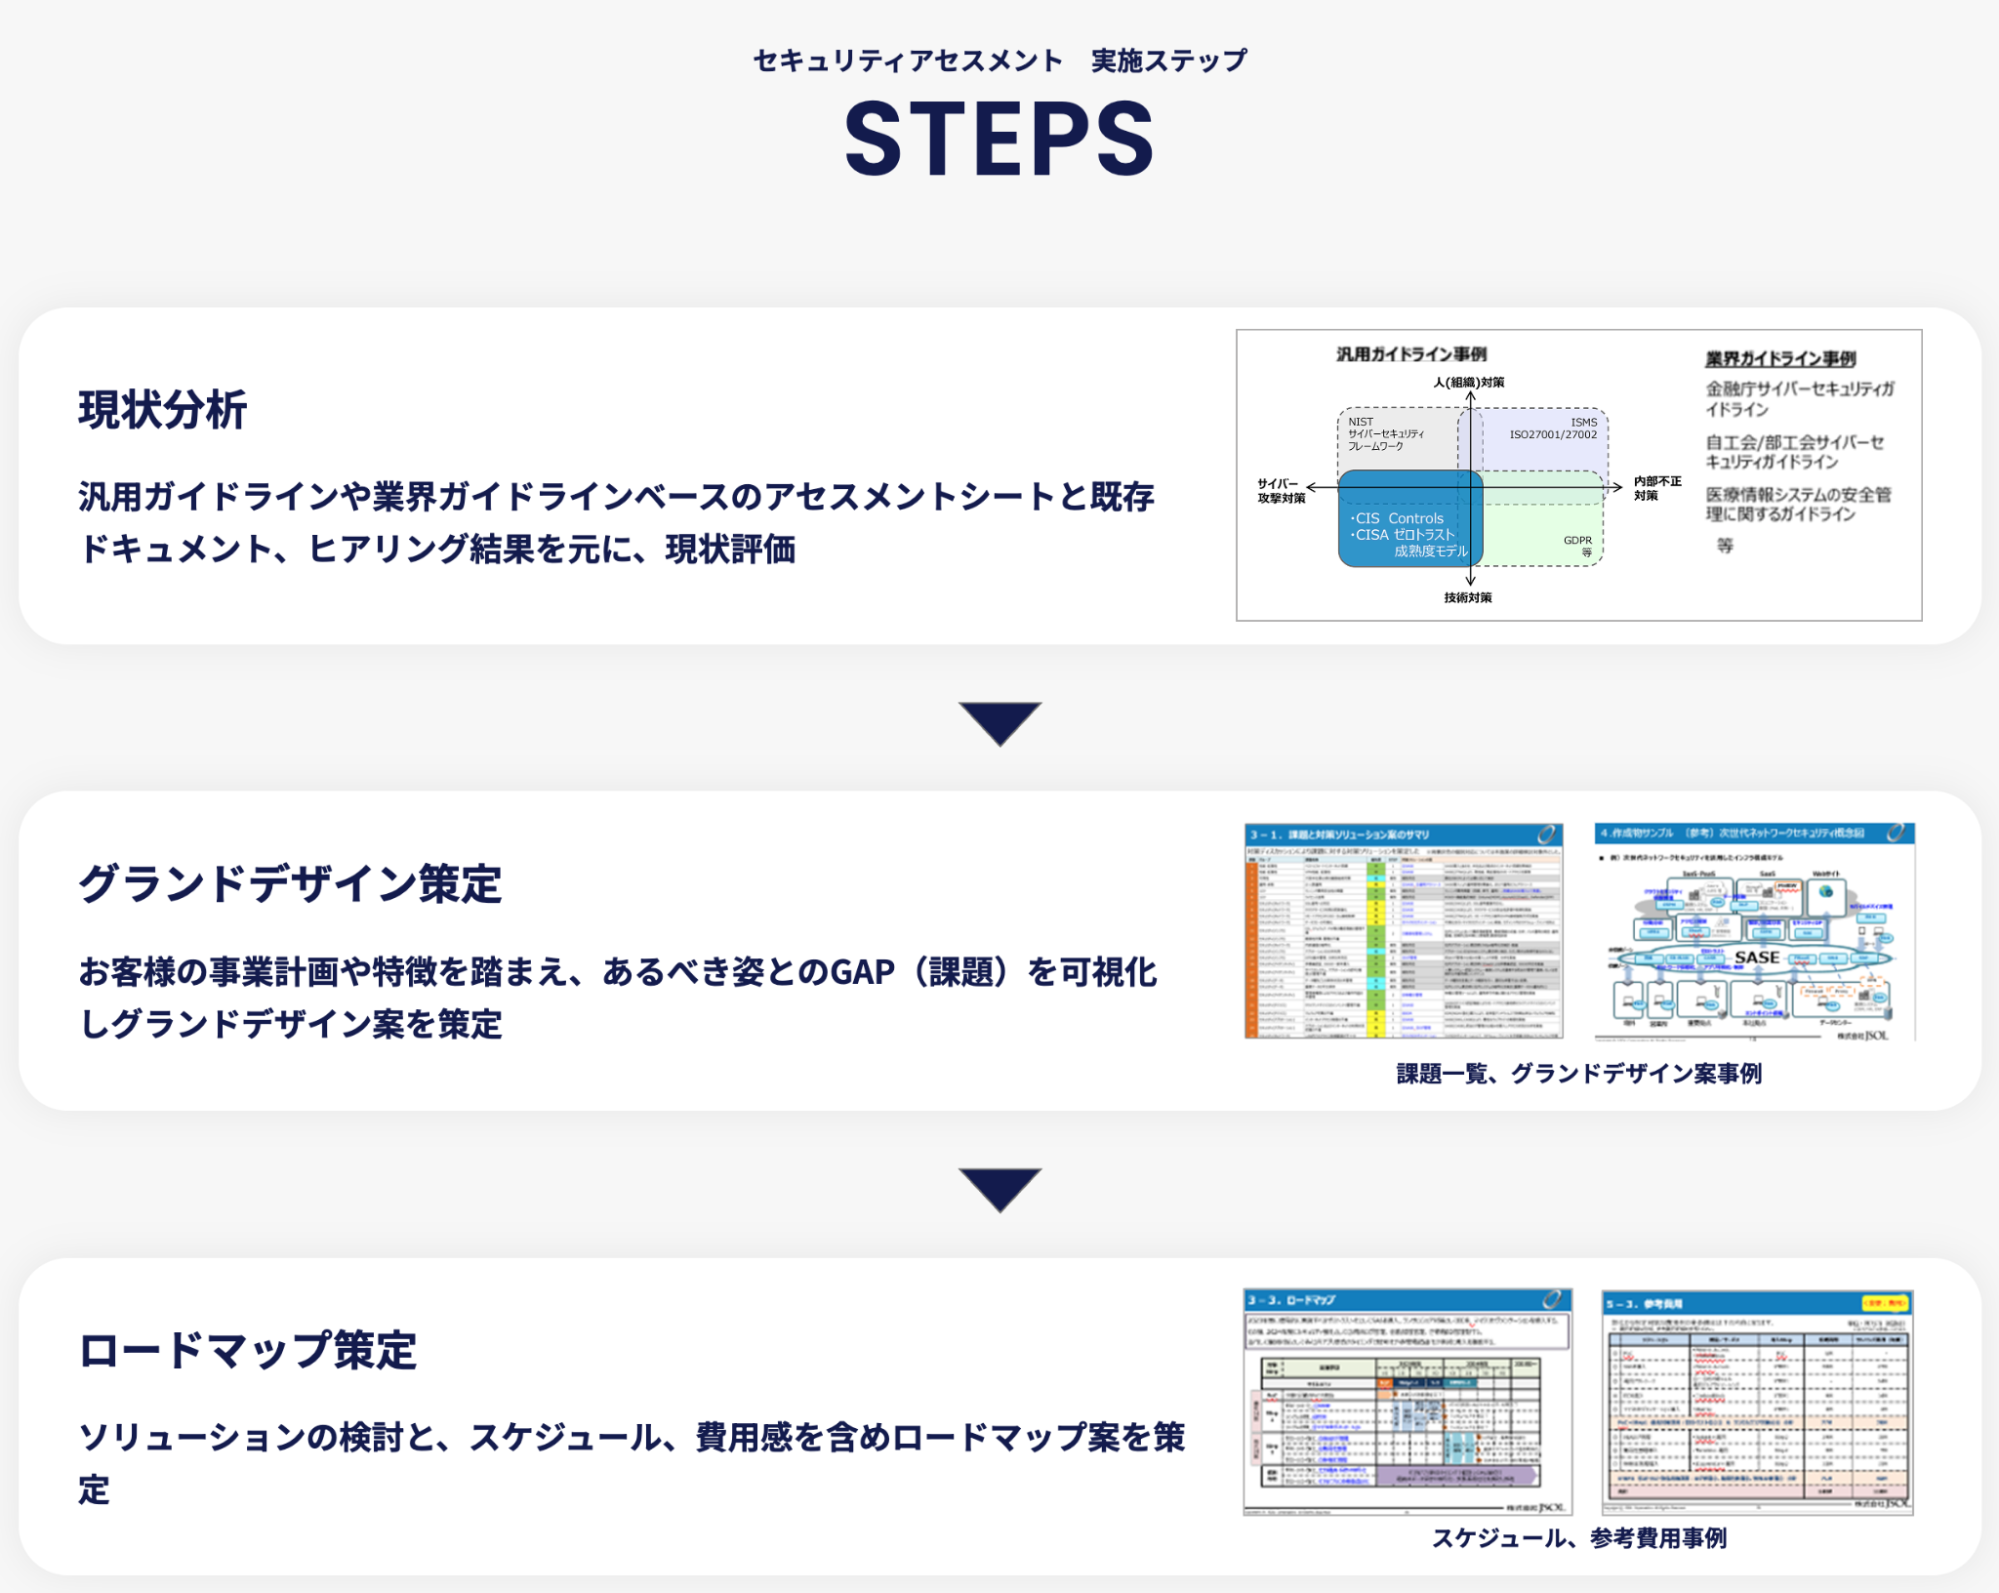 JSOL「セキュリティアセスメントの実施ステップ」
アセスメントでは、現状分析、グランドデザイン策定、ロードマップ策定の流れで、ネットワーク構成や利用中クラウドサービス、セキュリティリスク、法令遵守・コンプライアンス対応を整理します。
これにより、企業固有の課題を踏まえたうえで、SWG導入やSASEへの拡張をどの範囲から進めるべきか検討しやすくなります。
詳細は、セキュリティアセスメントサービスをご覧ください。
セキュリティアセスメントサービス
アラート集約・原因分析を支援するJ-AiZen
SWG導入後は、ログ確認、アラート対応、ポリシー変更、インシデント対応など、継続的な運用が必要になります。複数のセキュリティ製品を利用している場合、アラートやログが分散し、担当者の確認負荷が高まりやすくなります。
JSOLは、AIを活用した次世代運用プラットフォーム「J-AiZen」を提供しています。J-AiZenは、AIによるアラートの相関分析や、監視データをもとにした原因分析を支援する仕組みです。
J-AiZenでは、以下のような運用支援を行います。
● 複数セキュリティ製品からのアラート集約
● AIを活用した原因分析の支援
● インシデント対応時の情報整理
● セキュリティ運用の効率化支援
SWGを導入しても、検知したログやアラートを継続的に確認・判断できなければ、運用負荷が高まりやすくなります。運用支援ツールを活用することで、インシデント対応やポリシー改善に必要な情報を整理しやすくなります。
詳細は、次世代運用プラットフォーム(J-AiZen)をご覧ください。
次世代運用プラットフォーム(J-AiZen)
SWGからSASEまで見据えた設計・導入支援
SWGは、SASEを構成する重要な要素の一つです。テレワークやクラウドサービス利用が広がるなかで、SWG単体ではなく、CASB、ZTNA、SD-WANなどと組み合わせて、ネットワークとセキュリティを一体で見直す企業も増えています。
JSOLでは、SWGを含むSASEソリューションの設計・導入を支援しています。
● 分散拠点・リモートユーザに対するセキュリティポリシーの整理
● ゼロトラストを見据えたネットワーク・セキュリティ設計
● SASE関連ソリューションとの連携検討
● 業務要件や既存環境を踏まえた導入・運用支援
SWG導入をSASE構想の一部として捉えることで、現在のWebアクセス制御だけでなく、将来的なゼロトラストやクラウド利用統制まで見据えた検討につなげやすくなります。
なお、SASE構想の参考事例として、住友ファーマ株式会社様の導入事例も公開しています。同事例では、ゼロトラスト実現を目的に、集約型ネットワークから次世代セキュリティネットワークへの刷新に取り組んでいます。
詳細は、住友ファーマ株式会社様の導入事例をご覧ください。
住友ファーマ株式会社様 導入事例
SWGの導入プロセスと運用のポイント
前章では、SWG導入やSASEへの拡張を検討する際に、JSOLが支援できる領域を整理しました。実際にSWGを導入する際は、製品選定だけでなく、現状把握、適用範囲の整理、既存環境との連携、導入後の運用体制まで含めて検討することが重要です。ここでは、SWG導入前に整理しておきたい項目と、導入・運用時の主なポイントを確認します。
導入前の準備と検討事項
導入ステップ
1. 要件定義と設計
業務要件やセキュリティポリシーをもとに、SWGの適用範囲、対象ユーザ、対象通信、ネットワーク構成を設計します。
2. パイロット導入
一部ユーザや特定拠点で試験運用し、アクセス制御ルール、通信影響、SSL/TLSインスペクションの対象範囲などを検証します。
3. 本格導入・移行
既存のプロキシサーバーやセキュリティ機器との関係を整理しながら、段階的に移行します。利用部門への影響を確認しつつ、必要に応じて例外ルールやポリシーを調整します。
4. 運用・監視
導入後は、ポリシーの継続的な見直し、ログ分析、アラート対応、ユーザ問い合わせへの対応を行います。運用負荷が高い場合は、運用支援ツールの活用も検討します。
運用時の留意点
● 定期的なポリシー更新
業務内容や利用サービス、新たな脅威に応じて、アクセス制御ルールを見直します。
● ユーザ教育の実施
SWGの役割や制限事項、Web利用ルールを周知し、現場での混乱や不要な問い合わせを抑えます。
● ログの活用
アクセスログや脅威検知ログを分析し、インシデント検知、内部監査、ポリシー改善に活用します。
● 運用負荷への対応
アラート対応やログ確認が属人化しないよう、対応フローや役割分担を整理します。必要に応じて、J-AiZenなどの運用支援ツールを活用し、継続的に運用できる体制を整えます。
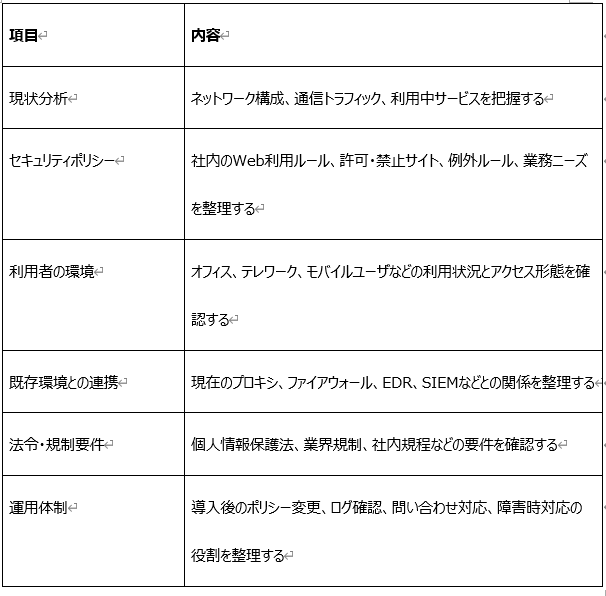
SWG導入時に整理しておきたい主な課題
SWG導入では、企業の業種や拠点構成、クラウドサービスの利用状況によって、優先して整理すべき課題が異なります。導入前には、少なくとも以下の観点を確認しておくと、適用範囲や運用設計を検討しやすくなります。
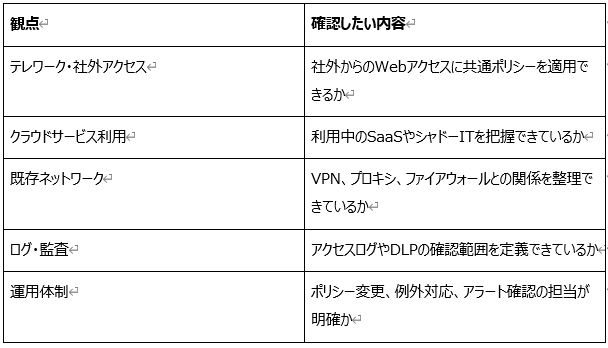
これらを事前に整理することで、SWGをどの範囲から導入すべきか、既存環境とどのように接続・運用するかを検討しやすくなります。
SWG導入に関するご相談・資料請求
SWGの導入では、製品機能の比較だけでなく、自社のネットワーク構成、クラウドサービスの利用状況、既存セキュリティ製品との関係、運用体制まで含めて整理することが重要です。JSOLでは、セキュリティアセスメントやSASEソリューション、運用支援の知見をもとに、SWG導入前の現状整理から導入・運用までを支援しています。
「自社環境ではどこから見直すべきなのか」「SWG単体で検討すべきか、SASEまで含めて検討すべきか」を整理したい場合は、現状分析やロードマップ策定からご相談ください。
セキュリティアセスメント・ソリューション導入に関するお問い合わせ・資料請求はこちら
よくある質問(FAQ)
Q1. SWGを導入すれば、エンドポイントのセキュリティ対策は不要になりますか?
いいえ。SWGはWebアクセス経由のリスクを可視化・制御するための仕組みであり、端末内でのマルウェア活動やUSBメモリ経由の感染など、エンドポイント側のリスクをすべてカバーするものではありません。EDR(Endpoint Detection and Response)などの端末側の対策と組み合わせ、多層防御の一部として活用することが重要です。Q2. SWGを導入すると、Web閲覧速度が遅くなりませんか?
SWG導入時は、通信経路やSSL/TLSインスペクションの対象範囲によって、通信速度やユーザ体験に影響が出る場合があります。そのため、導入前に対象ユーザ、対象通信、除外条件、利用するSWGサービスの処理性能を確認し、パイロット導入で検証することが重要です。
Q3. 既存のプロキシサーバーからSWGへの移行は難しいですか?
既存のプロキシ設定、例外ルール、部門ごとのWeb利用ルールが複雑な場合は、移行前の棚卸しが必要です。現行環境のポリシーや通信経路を整理したうえで、段階的に移行することで、業務影響を抑えながら導入を進めやすくなります。
Q4. SWGはテレワーク環境にどのように対応できますか?
クラウド型のSWGを活用すると、オフィスだけでなく、自宅や外出先からのWebアクセスにも共通のポリシーを適用しやすくなります。テレワーク環境では、VPN経由の通信負荷や社外アクセス時の可視化が課題になりやすいため、利用者のアクセス経路を整理したうえで導入範囲を検討することが重要です。
Q5. SWG導入後の運用負荷を軽減するにはどうすればよいですか?
SWG導入後は、ログ確認、アラート対応、ポリシー変更、例外申請への対応など、継続的な運用が必要になります。運用負荷を抑えるには、担当者の役割分担、確認フロー、定期的なポリシー見直しに加え、必要に応じてJ-AiZenなどの運用支援ツールを活用することも有効です。
詳細は、次世代運用プラットフォーム(J-AiZen)をご覧ください。
まとめ・SWG導入に関するご相談
SWG(Secure Web Gateway)は、企業のWebアクセスを可視化・制御し、フィッシングサイトへのアクセス、マルウェア感染、情報漏えいなどのリスクを低減するためのセキュリティソリューションです。テレワークやクラウドサービスの利用が広がるなかで、SWGを導入する際は、機能比較だけでなく、既存ネットワーク、クラウドサービス利用状況、運用体制、将来的なSASE構想まで含めて整理することが重要です。
自社環境に合う進め方を検討したい場合は、まず現状のWebアクセス経路や運用課題を整理することから始めるとよいでしょう。
セキュリティアセスメント・ソリューション導入に関するお問い合わせはこちら