2026年08月28日
ゼロトラスト前提の設計・運用は
実現できていますか?~境界防御の限界を超え、
通信・端末・IDを統合管理する次世代セキュリティ戦略~
-
著者情報
足立 匠
サイバーセキュリティ&インテリジェント・オペレーション事業本部 C&I第二部
はじめに
企業のデジタル変革が急速に進む中、企業ネットワークの安全を守るセキュリティ対策の重要性はかつてないほど高まっています。特に、新型コロナウイルスの影響で急増したテレワークや多様化するクラウドサービスの活用により、従来の境界型防御モデルだけでは、もはやすべての脅威に対応しきれない状況となっています。
たとえば、リモートワーク中の社員がカフェの無料Wi-Fiを利用して社内システムにアクセスするシーンを思い浮かべてください。外部から内部ネットワークへアクセスする経路は多様化し、境界線は曖昧になっています。
こうした状況下で、
「自社のネットワークは本当に安全なのか?」
「通信・端末・IDを一元管理し、リスクを最小化する方法は?」
と頭を悩ませている情報システム部門やセキュリティ担当者は多いのではないでしょうか。
本記事では、ゼロトラストセキュリティの本質と必要性を改めて整理し、SASE(Secure Access Service Edge)導入の成功ポイントを技術的・運用的視点から深掘りします。そして、JSOLの独自の強みを活かした伴走支援によるゼロトラスト実現のロードマップを具体的に紹介します。
今、なぜゼロトラストなのか?
そもそも「ゼロトラストとは?」
従来型セキュリティモデルの限界
これまで企業のネットワークは、社内と外部(インターネット)の境界にファイアウォールを設置し、「境界の内側は安全である」とみなす防御方式が一般的でした。しかし昨今、この従来型モデルの限界が浮き彫りになっています。
テレワークの普及やクラウドサービスの積極的な活用により、社内外を飛び交う通信量は爆発的に増加しました。その結果、リモートアクセス時の通信が不安定になるだけでなく、安全であるはずの「境界の内側」へサイバー攻撃が侵入する事象が多発しています。
「ゼロトラスト」へのパラダイムシフト
こうした課題を解決する新たなアプローチとして、「ゼロトラスト」と呼ばれるセキュリティモデルが提唱されています。
ゼロトラストとは、ネットワークの境界線に依存して防御するのではなく、システムやデータにアクセスする「すべての人物や端末」を常に疑い、アクセスのたびにゼロベースで認証を行うというコンセプトです。企業のセキュリティに対する考え方を根本から変革するものであり、すでに多くのベンダーが関連製品を提供し、導入を検討する企業が急増しています。
ゼロトラスト概念の標準化と、導入・運用を阻む壁
2020年8月には、米国国立標準技術研究所(NIST)が「ゼロトラスト・アーキテクチャ」を公開しました。これにより、満たすべき原則が提示され、ゼロトラストに関する概念の標準化は進んでいます。
しかし実情として、多くの企業がゼロトラストの実現に苦慮しています。その主な背景には以下の課題があります。
● 具体的な構築手法の欠如: NISTのアーキテクチャはあくまで「原則」を示したものであり、具体的な実現方法には触れられていません。
● 「銀の弾丸」は存在しない: 単一の製品や技術を導入すればゼロトラストが完成するわけではありません。自社の環境や課題を踏まえ、最適なアーキテクチャを描いた上で、複数の技術を組み合わせる必要があります。
● 運用負荷の増大: 新しいネットワークを構築した後も、日々のセキュリティ監視や最新の脅威への対応など、継続的かつ高度な運用体制が求められます。
参考:JSOL「ゼロトラストネットワーク・セキュリティーの構築・運用をトータルサポートするソリューション提供を開始」
境界型防御モデルの限界を感じている企業のリアルな声
「毎日リモートワークの社員が増えているのに、ファイアウォールやVPNの設定だけでは不安だ」
「クラウドサービスも使い始めたが、どのアクセスが安全か判断しづらい」
「複数のセキュリティツールを個別に管理しているが、運用負荷が限界」
こうした悩みは、多くの企業に共通しています。
社内ネットワークの境界が従来のように明確に区切られていないことで、不正アクセスの検知が難しくなっているケースも少なくありません。特に、社員が自宅や外出先からクラウド経由で社内資源にアクセスする機会が増え、境界防御だけでは対応しきれない場面も増えています。
このように、アクセス経路や利用環境の多様化により、従来の境界防御だけでは十分なセキュリティを確保することが難しくなっています。また、セキュリティ対策を個別に強化するだけでは、運用負荷の増大やユーザビリティの低下を招く懸念もあります。
こうした背景から、セキュリティ対策の見直しだけでなく、運用の効率化や社員の利便性向上も同時に求められるようになっています。
複雑化する脅威環境と企業の安全保障
近年のサイバー攻撃は、外部からの侵入だけでなく、認証情報の窃取やサプライチェーンを通じた侵入など、多様な経路で発生しています。
例えば、IPA(情報処理推進機構)が公表する「情報セキュリティ10大脅威」では、ランサムウェアによる被害やサプライチェーンの弱点を悪用した攻撃、内部不正による情報漏えいなどが、企業にとって重大なリスクとして継続的に挙げられています。
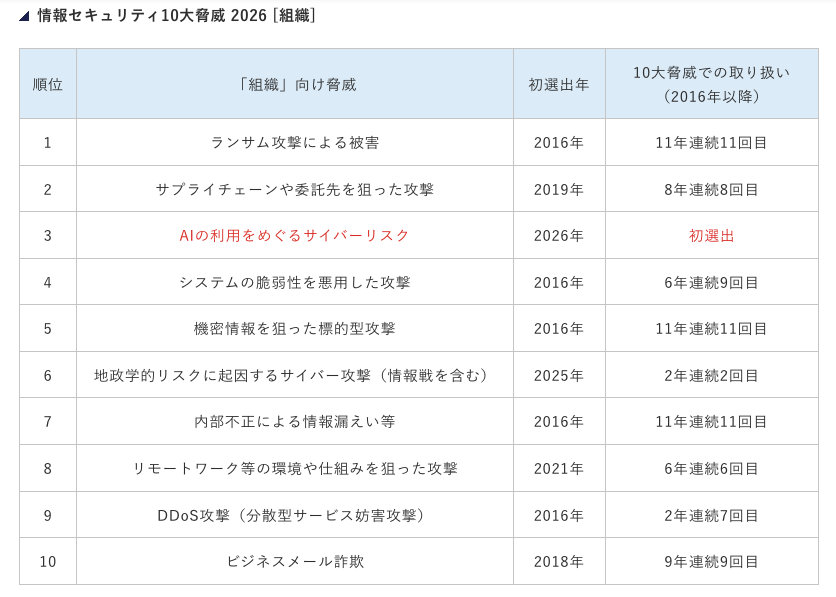 (出典:独立行政法人情報処理推進機構「情報セキュリティ10大脅威2026」)
これらの状況から、攻撃手法が高度化・多様化していることが分かります。
こうした背景においては、「ネットワークの内側は安全」とする従来の境界型防御だけでは対応が難しくなりつつあり、通信・端末・IDを横断的に管理する新たなセキュリティ対策が求められています。
管理負荷の増大と運用効率の課題
複数のセキュリティ製品やID管理ツールが導入されている企業では、次のような課題が見られます。
● ポリシーの整合性が取れず、アクセス制御に矛盾が生じる
● 端末のセキュリティ状態をリアルタイムで把握できない
● 複雑な運用手順により、担当者の作業ミスが増加
こうした課題は、運用コストの増大だけでなく、重大なセキュリティインシデントにつながるリスクにもなりかねません。
たとえば、実際の運用では以下のような場面が発生します。
● VPNアクセス設定変更時に複数ツールの設定変更が必要
● 端末のセキュリティパッチ適用状況の把握に手間がかかる
● ID管理システムとネットワーク制御システムの連携が不十分
境界防御の限界とゼロトラストの必要性
境界防御モデルとは?
境界防御モデルは、企業ネットワークの“内側”を信頼し、“外側”を不信として扱うアーキテクチャです。
● 代表的な技術:ファイアウォール、VPN、侵入検知システム(IDS)、侵入防止システム(IPS)
● 設計思想:境界でアクセスを一括制御し、ネットワークの内側は信頼領域として扱う
このモデルは、企業のオンプレミス中心のネットワーク構成においては有用でしたが、クラウドやモバイルの普及により、その前提は大きく変化しています。
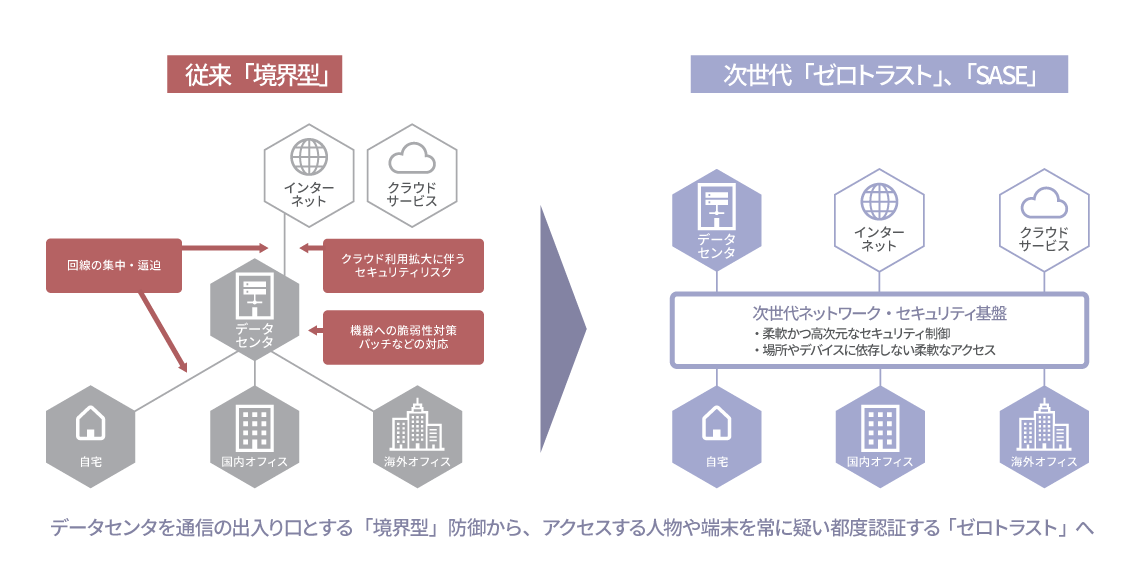 JSOL「ゼロトラストネットワーク・セキュリティソリューション」
境界防御の限界とは?
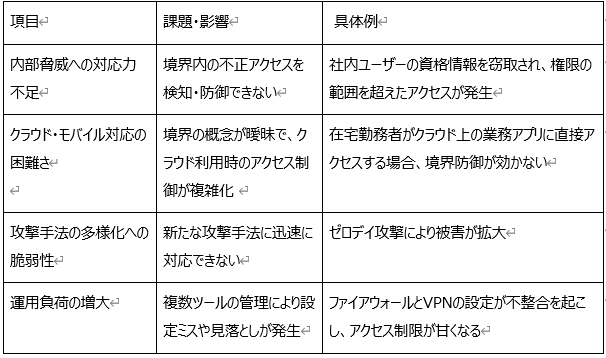
ゼロトラストにおける基本原則と技術要素
ここで改めて、ゼロトラストの基本的な考え方を整理します。
1. 誰も信頼しない:ネットワーク内外を問わず、すべてのアクセスを検証
2. 最小権限の原則:必要最低限のアクセス権のみ付与
3. 継続的な検証:セッション中も含めてリスク評価を継続
具体的には、以下の技術要素が組み合わさります。
● 多要素認証(MFA)
● ID・アクセス管理(IAM)
● 端末のセキュリティ状態チェック
● SASEによる統合セキュリティ基盤
● マイクロセグメンテーション
● リアルタイムの脅威検知とポリシー適用
ゼロトラストの導入効果
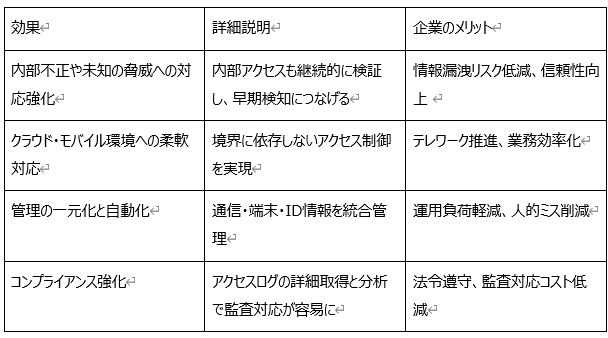
SASE導入の壁と成功のポイント
SASEとは?
SASE(セキュアアクセスサービスエッジ)は、Gartnerが提唱したネットワークとセキュリティ機能をクラウドで統合提供するアーキテクチャです。
主な特徴
● ネットワーク(WAN)とセキュリティ(ゼロトラスト、FWaaS、CASBなど)を一体化
● クラウドネイティブでスケーラブル
● 場所に依存しない一貫したセキュリティポリシーの適用
SASEの構成要素例
● ファイアウォール・アズ・ア・サービス(FWaaS)
● クラウドアクセスセキュリティブローカー(CASB)
● ゼロトラストネットワークアクセス(ZTNA)
● ソフトウェア定義WAN(SD-WAN)
SASE導入における主な課題
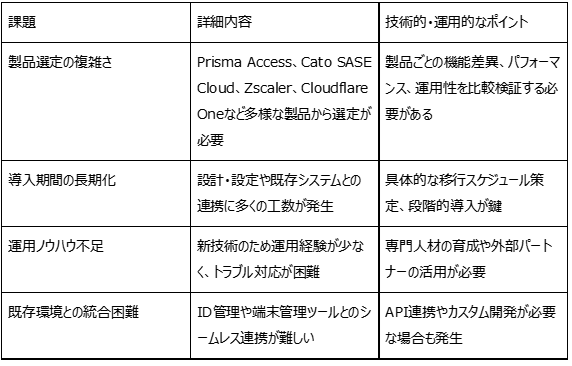
SASEは概念理解だけでなく、既存環境との接続や運用設計まで含めて検討する必要があります。導入の進め方や構成検討のポイントを確認したい方は、こちらをご覧ください。
導入の進め方や構成例を確認したい方はこちら
成功のポイント
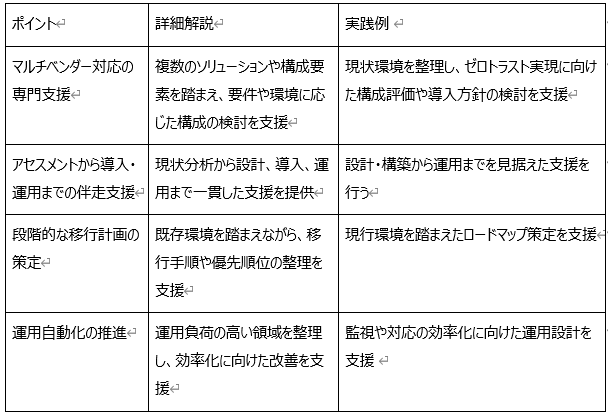
JSOLのゼロトラストソリューションの強み
マルチベンダー対応でSASE構築を支援
JSOLは、Palo Alto Networks、Cato Networks、Zscaler、Cloudflareなど、複数の主要SASEベンダーを活用した構成検討に対応しています。これにより、単一製品に依存せず、貴社の業務要件や既存環境に応じた構成の検討・提案が可能です。
● 技術面での強み:各ベンダーのAPIや拡張機能を駆使した柔軟なシステム構築
● 導入事例の豊富さ:多業種・多規模の実績が多く、特有の課題にも対応可能
JSOLゼロトラストソリューション詳細・お問い合わせはこちら
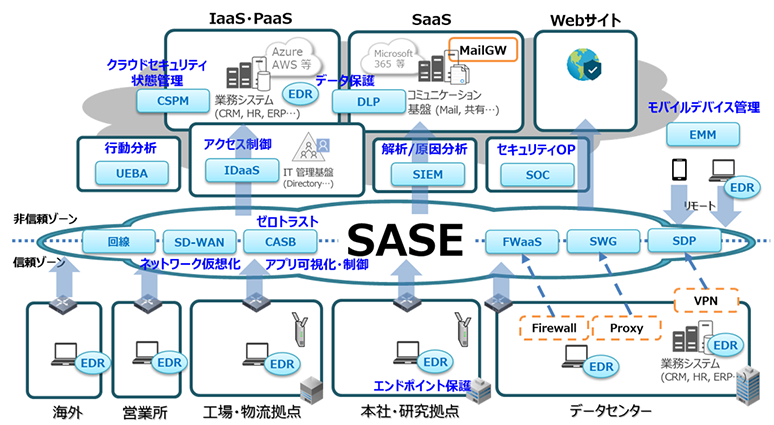 JSOL「次世代ネットワーク・セキュリティソリューション概要図」
経験豊富な専門家による伴走型支援
JSOLのゼロトラストチームは、セキュリティ設計から導入、運用までを一貫して支援しています。
現状分析:ネットワーク構成、運用体制、脅威環境を詳細に評価
要件に応じた設計:業務特性に合わせたアクセス制御ポリシー策定
導入支援:複数製品の連携設定、カスタマイズ対応
運用サポート:24時間365日の監視・運用サービスや定期レビュー、トレーニング支援
既存環境とのシームレスな統合
多様なID管理(Active Directory、Entra ID、Okta等)、端末管理(MDM/EMM)、ネットワーク機器との連携実績を踏まえ、既存環境を活かした移行を支援します。
● API連携によるリアルタイム情報共有
● ポリシー同期で整合性を保ったアクセス制御
● カスタムモジュール開発による特殊環境対応
導入事例紹介(抜粋)
製造業C社
実際に、製造業のC社では、社外からのアクセス増加に伴い従来の境界型防御では対応が難しくなっていたことから、ゼロトラストの考え方に基づいたネットワークセキュリティへの見直しをJSOLと共に実施しました。
結果、クラウドサービスの利活用が進み、ネットワークセキュリティもクラウドサービスで提供するPrismaAccessを導入することで、課題を解消し、ゼロトラストインフラを実現しました。
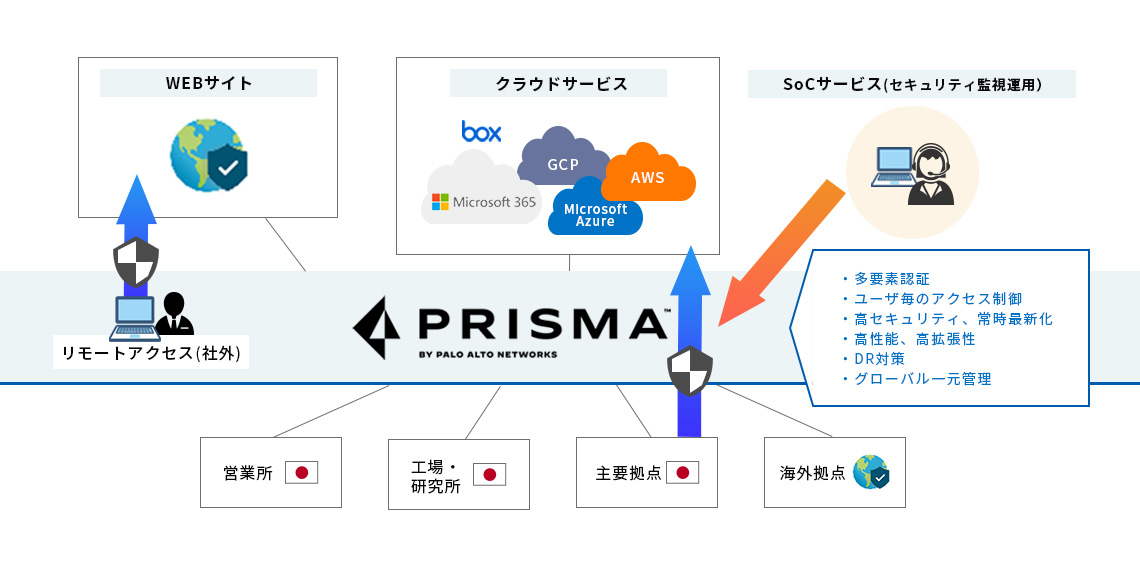 JSOL導入事例「JSOLの次世代ネットワークセキュリティでゼロトラストインフラを実現」
まとめ
従来の境界型防御モデルは、クラウド利用拡大やテレワーク普及によって崩壊しつつあります。多様な脅威に対応し、効率的な運用を実現するには、通信・端末・IDを統合管理し、常に検証を行うゼロトラストの採用が不可欠です。
しかし、ゼロトラストおよびSASEの導入は技術的にも運用的にも複雑であり、専門的な支援が成功の鍵を握ります。JSOLでは、豊富な実績とノウハウを持つエキスパートチームが、マルチベンダー環境で要件に応じた設計・導入・運用まで伴走支援。貴社のゼロトラスト実現に向けた取り組みを支援します。
まずは現状のネットワーク環境を詳細に把握し、課題を洗い出すことから始めましょう。JSOLが提供する無料アセスメントサービスもぜひご活用ください。
JSOLゼロトラストソリューション詳細・お問い合わせはこちら
よくある質問(FAQ)
Q1. ゼロトラスト導入にどのくらいの期間がかかりますか?
A1. 企業の規模や既存環境の複雑さによって異なりますが、初期導入は数ヶ月程度で進むケースもあります。JSOLでは詳細な現状分析を踏まえ、無理のない移行計画を策定し、段階的な導入を支援します。
小規模企業:数ヶ月程度で導入が進むケースもあり
大規模企業・多拠点展開企業:段階的に半年以上かけて移行することが多い
Q2. SASE製品はどのように選べばよいですか?
A2. SASE製品は機能範囲や提供形態、対応可能なネットワーク構成が異なります。選定のポイントは以下の通りです。
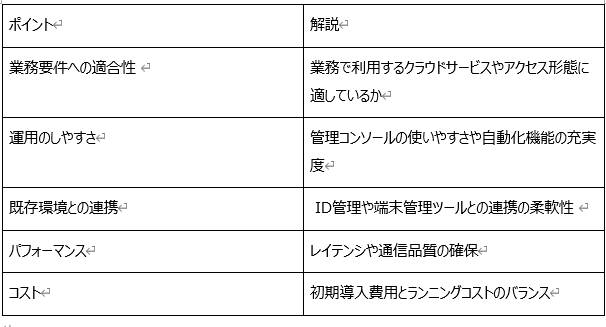
JSOLでは複数ベンダーの製品に精通した専門家が、貴社環境に応じた構成の提案を行い、導入後の運用まで支援します。
Q3. ゼロトラストは既存のVPNに代わるものですか?
A3. ゼロトラストはVPNに代わるアクセス制御モデルであり、VPNの課題を補完・解決します。
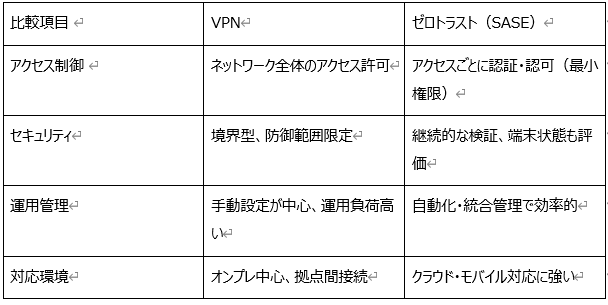
多くの場合、ゼロトラストはVPNに置き換わるか、VPNと併用して段階的に移行されます。
Q4. 導入後の運用はどのように支援してもらえますか?
A4. JSOLは導入後も包括的な運用支援を提供しています。
● 24時間365日の監視サービス
● 定期的な運用レビューとレポーティング
● トラブル発生時の対応
● ポリシー更新やユーザー教育の支援
● 最新脅威情報の提供と対策アップデート
これにより、常に適切なセキュリティ状態の維持を支援します。
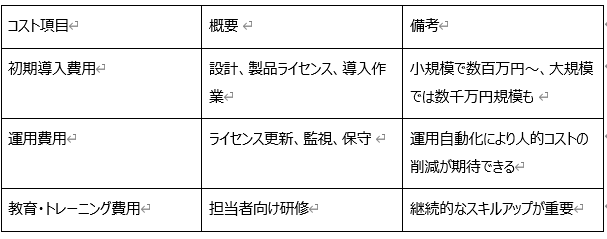
Q5. ゼロトラスト導入によるコストはどの程度必要ですか?
A5. コストは導入規模、選択する製品、既存環境との統合レベルによって大きく変動します。
本記事が、ゼロトラスト導入の検討にお役立ていただければ幸いです。セキュリティ強化の第一歩をJSOLと共に踏み出しましょう。