生成AIセキュリティ・
ガバナンスソリューション
生成AIの業務利用拡大を、
可視化・統制・運用の観点から支援。
生成AI活用が急速に拡大する一方、シャドーAIやプロンプトインジェクションを起点に機密情報が利用者の意図なく外部AIに処理されるリスクが顕在化しています。入力データの不適切利用は法規制や業界ガイドライン、社内ポリシー違反につながることから、企業には監視・ルール徹底・インシデント対応を含む実効性あるAIガバナンス体制が不可欠です。JSOLはWitnessAIを中核に、生成AI利用の可視化、入力情報の制御、AIアプリ保護、AIガバナンス運用整備を支援します。
なぜ今、AIガバナンスが必要か
社内における生成AIの活用が進む中で、シャドーAIをきっかけとした意図しないデータ流出や倫理的課題が懸念されています。
AIエージェントが自律的に動く時代において、「個人のリテラシー」に委ねるだけでは限界があります。
自律型エージェントの台頭
これまでの単一のプロンプト応答から、外部APIやデータベースを自律操作するデジタルツールへと進化。AIが自律的に行動する環境では、従来の監視手法では対応が追いつかなくなっています。
シャドーAIによる管理不全
現場ユーザが独自判断で無秩序にAIを利用することで、情報漏洩とデータ流出のリスクが高まっています。IT部門が把握していない生成AIの利用実態は、組織全体のセキュリティの盲点となります。
新たな脆弱性の出現
AIエージェントの自律性を標的とした新たな外部脅威が増加しています。プロンプトインジェクション等のAI特有の攻撃は、OWASP Top 10 for LLM Application 2025において最上位に位置づけられています。
包括的なAIガバナンスの必要性
生成AIを取り巻く法規制の強化が加速する中、ガバナンスが確立されていない企業・組織では
「リスクを恐れてAI活用が停滞する」という事態(Tech Doubt)が発生しており、事業の硬直化を打破する必要があります。

グローバル規制への準拠
EU AI ActやAI事業者ガイドライン、NIST基準など、コンプライアンス遵守は必須条件になっています。

Tech Doubt の払拭
リスクへの懸念からAIの全面採用に踏み切れない障壁を打破し、安全なAI活用を実現します。

ステークホルダーの信頼獲得
透明性の確保によるブランドダメージの回避と、社内外のステークホルダーからの信頼を獲得します。
AIガバナンスを構成する3つの柱
生成AIに関するガバナンスは、「ルール」や「プロセス」だけでは統制に限界があります。
日々の膨大なトランザクションの中で人の判断を支援し実効性をもたせる「テクノロジー」による統制実装が不可欠です。
組織・ルール

- 社内規定の整備
- ガイドラインの策定
- AI倫理の定義
プロセス

- AI利用の申請・審査フロー
- 定期的なリスクアセスメント
- 人による抑止運用
テクノロジー
- 人に依存しない自動統制
- 自動化されたリアルタイム監視
- タイムリーな検知・防御
従来の対策だけでは
対応が難しい理由
従来型のブラウザ拡張やエンドポイント依存によるセキュリティでは、人手に頼った非リアルタイム型の監視となってしまい、
今後の多岐にわたるAI活用に向けたガバナンス実行体制においては不十分です。
既存アプローチの3つの限界

エンドポイント・ブラウザ拡張の死角
Windows11 CopilotやSaaSに埋め込まれたAI機能は、従来型の仕組み(ブラウザ拡張、EDR等)では捕捉困難です。

人によるマニュアル監視の限界
日々の運用で数千件、数万件発生するAIとの対話を、目検および手動によりリアルタイム監視することは現実的には不可能です。

分散するログと分析の欠如
プラットフォームごとにログが分断されていることから、システム統合的な監視・分析・検知が困難な状況です。

従来対策と目指す姿の比較
従来の対策
-
 Web利用中心の監視・制御
-
外部生成AIは原則制限
-
ネイティブAI・シャドーAIが見えにくい
-
エンドポイント依存の非リアルタイム監視
-
プラットフォームごとにログが分断
WitnessAIで目指す姿
-
 あらゆるAI利用をネットワークレベルで可視化
-
入力情報を制御しながら安全に利用を許可
-
シャドーAI・ネイティブAIも100%把握
-
リアルタイムの自動検知・ブロック
-
単一ポリシーで統合管理・ログ一元化
WitnessAIの特徴
What's WitnessAI?
WitnessAIは、ユーザとAIの間に立ちセキュリティとコンプライアンスを自動的に適用するゲートウェイです。
エンドポイントに依存しない「エージェントレス型のAIガバナンスソリューション」として、あらゆる死角を排除します。
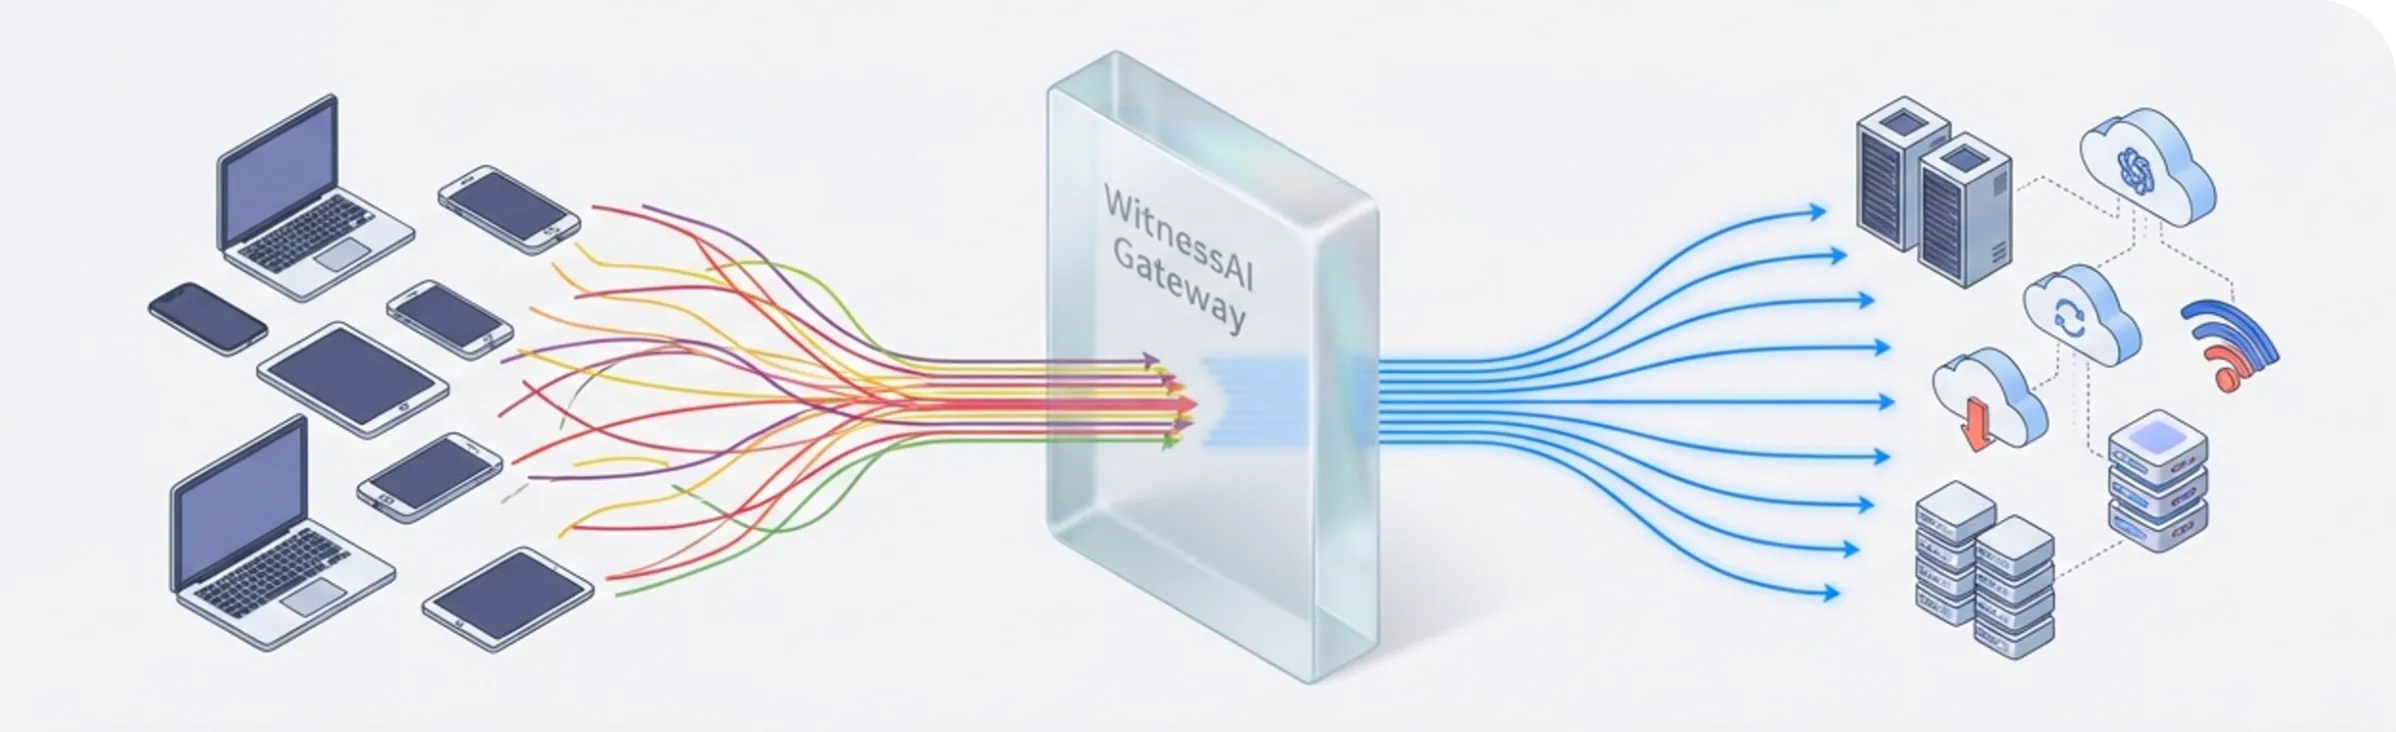
社内でのAI活用において「AI Security Gateway」を構築する
統合AIセキュリティプラットフォーム
エージェントレス
アーキテクチャ
デバイスやエンドポイントに負荷をかけず、導入障壁を最小化。既存環境への影響なく迅速に展開できます。
ネットワークレベル
の可視化
既存インフラと連携しAIトラフィックをリアルタイムで100%遮断・監視。あらゆるAI利用を把握します。
自動
マスキング
機密情報を外部AI到達前に自動で保護しブロック。人手を介さずリアルタイムで情報漏洩を防止します。
Discover
生成AI利用の
可視化

組織内で使用されているシャドーAIを含むすべてのAIアプリケーションをリアルタイムで可視化・カタログ化します。外部生成AI、Copilotをはじめとするネイティブ統合AI、開発者向けAIツールの利用状況を把握します。
Protect
入力情報の制御と
AIアプリの保護

プロンプトインジェクション等のAI特有の攻撃からAIアプリとエージェントを防御し、機密データを保護します。機密情報や個人情報など、生成AIへ入力する情報に対してルールを適用し、ブロック・秘匿化を行います。
Control
ポリシーベースの
AI利用統制

ユーザの部門や役割、行動・意図に基づいた利用ポリシーを適用し、安全なAI利用を統制します。特定のAIに依存せず、社内のあらゆるAI利用を単一ポリシーで制御するとともに、監査用の記録も保存します。
WitnessAIの役割:ユーザとAIの間に立つ「AI Security Gateway」
組織内のAI利用を統制するAIセキュリティゲートウェイの役割を担うことができます。

- Microsoft 365 Copilot
- 外部生成AI(ChatGPT等)
- 開発者向けAIツール
- シャドーAI
- 可視化・カタログ化
- 入力情報の制御
- AIアプリ保護
- ポリシー適用

- 外部AIサービス
- 社内AIチャットボット
- AIエージェント
- クラウドサービス
JSOLを選ぶ理由
Why? JSOL
JSOLは、WitnessAIの導入にとどまらず、生成AI利用を既存のセキュリティ運用へ整備し、継続的に運用できる形でご提供します。

生成AI利用を前提とした
導入支援
生成AIの利用を一律に制限するのではなく、限定部門や対象業務から利用実態を確認し、段階的に適用範囲を広げる前提で導入を進めます。
ルール整備と
運用設計
利用ルール、申請・承認フロー、例外時の取り扱いを整理し、導入後に現場運用へ移行できる状態を整備します。
AIガバナンス
運用整備
JSOLが提供するCSIRT支援サービスとの親和性を踏まえ、生成AI利用に関する検知・制御を既存のセキュリティ運用へ整備する構成を検討します。