2026年05月04日
EDIのセキュリティ対策とは?
データ漏えい・改ざん・不正アクセスを
防ぐポイント
EDI(Electronic Data Interchange:電子データ交換)は、企業間で受発注や購買・調達に関するデータをやり取りするための重要な基盤です。
注文データや請求データなどの機密情報を扱うため、ひとたびセキュリティ事故が発生すると、取引先との信頼関係の低下や事業継続への影響につながるおそれがあります。
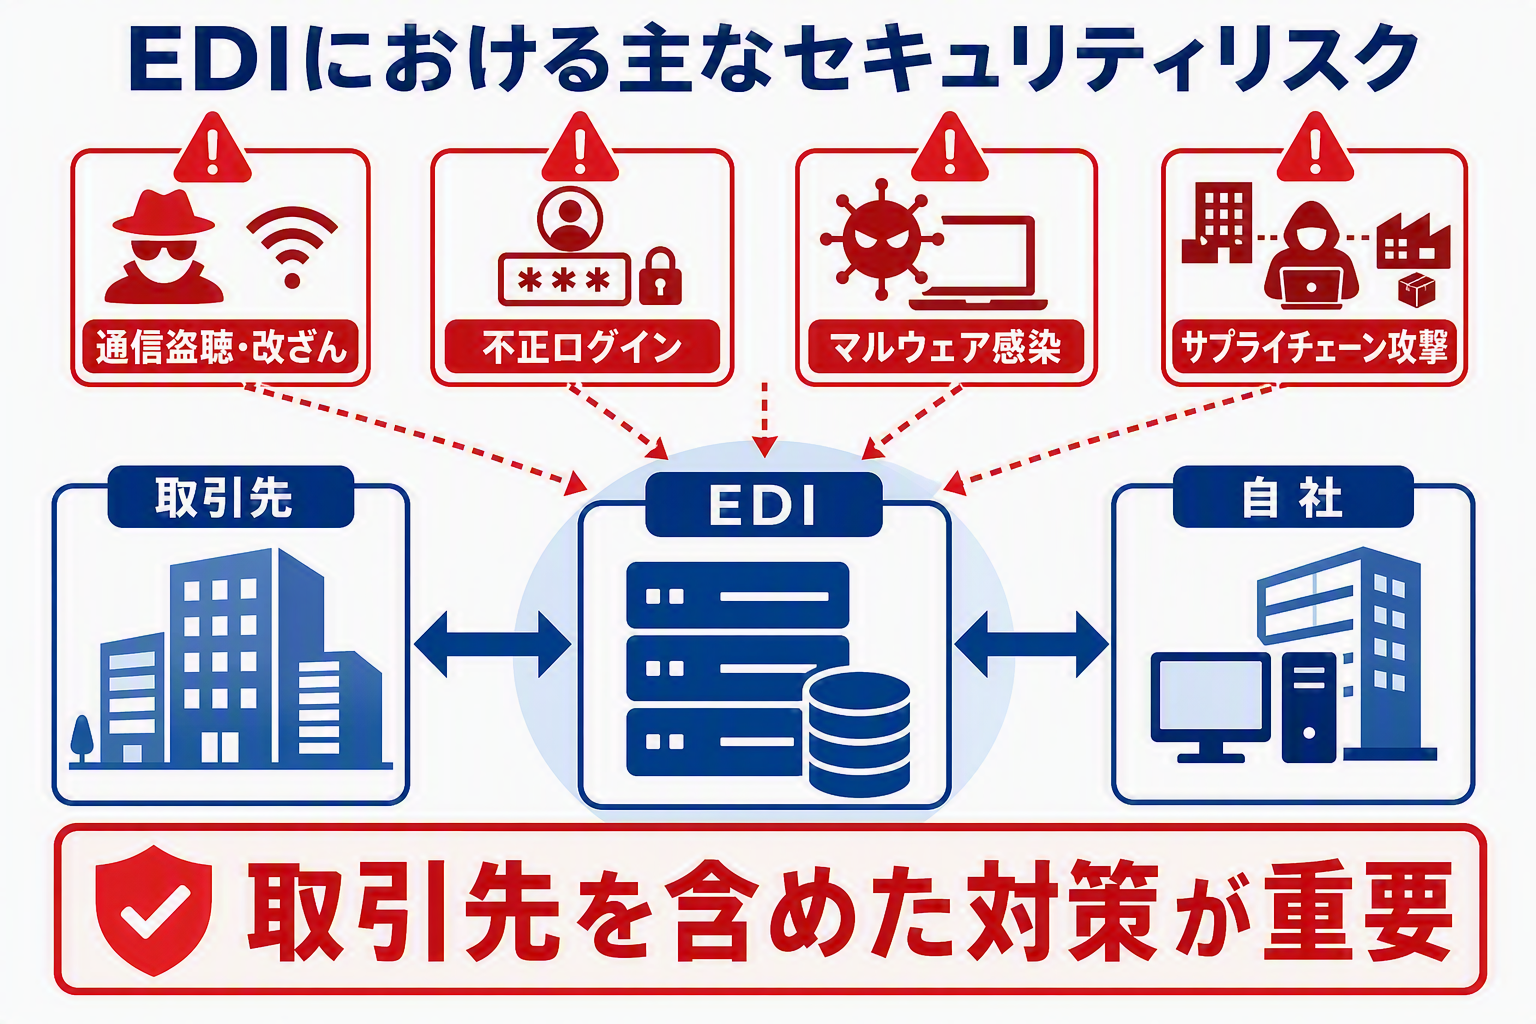
近年は、取引先を経由して標的企業へ侵入する「サプライチェーン攻撃」が増加しており、自社だけでなく取引先を含めたセキュリティ対策の重要性が高まっています。
本記事では、EDIにおける代表的なセキュリティリスクと、データ漏えい・改ざん・不正アクセスを防ぐために情シス担当者が押さえておきたい対策のポイントを解説します。
-
著者情報
JSOL-EDIブログチーム
40年以上にわたるEDIサービス提供で培った実績とノウハウをもとに、現場の疑問や課題を整理し、業務改善につながるヒントをお届けします。
1. EDIセキュリティでデータ漏えい対策が重要な理由
EDIで扱うデータは企業活動の中核情報
購買・調達業務では、仕入先への見積依頼から発注、納期確認、納品・検収、請求内容の確認、支払処理まで、多くの業務が発生します。この一連のプロセスでは、注文データ、出荷データ、納品データ、請求データ、支払データといった重要な情報がEDIを通じてやり取りされています。
そのため、データ漏えいが発生すると、価格情報や取引条件が流出するだけでなく、取引先との信頼関係にも大きな影響を及ぼしかねません。
EDIは企業活動を支える重要な基盤であるため、適切なセキュリティ対策が欠かせません。
サプライチェーン全体で考える必要がある
EDIのセキュリティリスクは、自社システムだけの問題ではありません。
例えば、取引先の端末がマルウェアに感染したり、認証情報が漏えいしたりすると、その影響が企業間のデータ連携を通じて自社へ及ぶ可能性があります。
特にサプライチェーン攻撃は、セキュリティ対策が比較的手薄な企業を踏み台にして、本来の標的企業へ侵入する手法として知られています。取引先の認証情報が窃取され、EDIシステムへ不正アクセスされるケースも考えられます。
近年では、大企業だけでなく中小・中堅企業にとっても無視できないリスクとなっています。
情シス担当者には、自社環境だけでなく、取引先との接続管理や運用ルールまで含めてリスクを把握し、対策を講じることが求められます。
2. セキュリティリスクを理解する
通信経路に潜む盗聴・改ざんリスク
現在では、Web-EDIやクラウドEDI、SFTPやAS2などのインターネットベースの通信方式を利用してデータを送受信するケースが一般的です。しかし、通信が適切に暗号化されていない場合、第三者による盗聴や改ざんのリスクが発生します。
例えば、購買担当者が送信した注文データが通信途中で書き換えられた場合、本来とは異なる数量や納期で処理される可能性があります。
こうしたトラブルを防ぐためには、データそのものだけでなく、通信経路やデータの完全性を保護することが欠かせません。TLSによる暗号化通信や、AS2の電子署名機能などを活用することで、盗聴や改ざんのリスク低減が期待できます。
認証・アクセス制御の不備による情報漏えい
セキュリティ事故の原因は、外部からの攻撃だけとは限りません。日々の運用に潜む問題が、情報漏えいにつながるケースもあります。
代表的な例として、次のようなものが挙げられます。
・共有IDを複数人で利用している
・異動者や退職者のアカウントが削除されず残っている
・業務に必要以上の権限を付与している
認証とは、利用者が本人であることを確認する仕組みです。
一方、アクセス制御は、利用者ごとに閲覧・更新できる情報を制限する仕組みを指します。
これらの管理が不十分な状態では、内部不正や誤操作による情報漏えいが発生するリスクが高まります。
3. セキュリティ強化の具体策
EDIのデータ漏えいを防ぐための多層防御
EDIのセキュリティは、単一の対策だけで実現できるものではありません。複数の対策を組み合わせることで、より高い防御効果が期待できます。セキュリティ対策は、「通信の保護」「認証・アクセス制御」「監視・ログ管理」「運用・教育」といった複数の階層で実施することが重要です。
暗号化・認証・アクセス制御を見直す
暗号化とは、通信データを第三者が解読できない形式に変換する仕組みです。通信経路を保護することで、盗聴や改ざんのリスクを抑えられます。
また、多要素認証(MFA)の導入も有効です。パスワードに加えて、認証アプリやワンタイムパスワード、セキュリティキーなどを組み合わせることで、不正ログインのリスク低減が期待できます。
あわせて、アクセス制御の見直しも欠かせません。担当者ごとに必要最小限の権限のみを付与する「最小権限の原則」を徹底し、不要な権限は速やかに削除することが重要です。特に、取引先の追加や人事異動のタイミングでは、定期的な権限の棚卸しを実施するとよいでしょう。
ログ管理と監視体制で被害を最小化する
どれだけ対策を講じても、リスクを完全になくすことはできません。そのため、被害を最小限に抑えるための監視体制が重要になります。
ログとは、システム利用状況を記録した履歴情報です。具体的には、次のような情報が記録されます。
・誰が
・いつ
・どのデータに
・どのような操作をしたか
障害や不正アクセスが発生した際には、ログが原因調査や影響範囲の特定に役立ちます。
また、ログ監視や侵入検知システム(IDS)、侵入防止システム(IPS)を活用することで、異常なアクセスを早期に発見しやすくなります。
さらに、定期的なログレビューを実施することで、潜在的なリスクや不審な挙動を把握しやすくなります。
インシデント発生時の対応手順をあらかじめ整備し、監視と運用の仕組みを継続的に改善していくことが、安全なEDI環境の維持につながります。
4. まとめ
安全なEDI運用は継続的な改善が鍵
EDIのセキュリティ対策は、システム導入時に実施して終わりではありません。通信経路の暗号化、多要素認証による認証強化、適切なアクセス制御、監視・ログ管理を継続的に見直すことで、データ漏えい・改ざん・不正アクセスのリスク低減が期待できます。
また、EDIは企業間のデータ連携を支える基盤であるため、自社だけでなく取引先を含めた視点で対策を進めることも重要です。
情シス担当者は、システムの安全性に加え、運用保守や取引先との接続管理まで含めた統合的なセキュリティ管理を行うことで、より安全なEDI環境を構築できます。
JSOLでは40年以上にわたりEDIサービスをご提供しています。EDIに関するご質問や、サービス概要は以下の「資料ダウンロード」「お問い合わせ」をご活用ください。
EDIのセキュリティ対策に関するよくある質問
Q. EDIで特に注意すべき情報漏えいの原因は何ですか?
主な原因として、認証情報の漏えい、不適切なアクセス権限設定、共有IDの利用、取引先を経由したサプライチェーン攻撃などが挙げられます。技術的な対策だけでなく、運用ルールの整備や定期的な見直しも重要です。
Q. EDIとWeb-EDIの違いは何ですか?
EDIは企業間で電子データを送受信する仕組み全般を指します。一方、Web-EDIはインターネットとWebブラウザを利用してEDIを実現する方式です。専用ソフトウェアが不要なケースが多く、比較的導入しやすい点が特徴です。
Q. EDIで推奨される認証方式はありますか?
パスワード認証に加え、多要素認証(MFA)の利用が推奨されています。認証情報が漏えいした場合でも、不正ログインのリスクを抑える効果が期待できます。
Q. EDIのセキュリティ対策はどのくらいの頻度で見直すべきですか?
定期的な見直しが重要です。少なくとも人事異動や取引先の追加・変更、システム更新のタイミングではアクセス権限の棚卸しや運用ルールの確認を行いましょう。また、ログレビューやセキュリティ監査も継続的に実施することが望まれます。