
2026年07月10日
SAPのセキュリティ対策基礎:
企業データを守るために知っておくべきこと
製造業において、SAPシステムは生産・調達・物流・販売・会計といった企業活動の根幹を支える基盤です。しかし、サイバー攻撃の高度化やグローバル化の進展により、SAPシステムのセキュリティがどこまで確保されているのかを経営層が十分に把握しきれないケースが増えています。
特に、SAPシステムを取り巻くリスクとして、以下のようなものが挙げられます。
・ランサムウェア攻撃
・内部不正
・外部委託者のアクセス管理
・サプライヤーとのデータ連携
このように複数のリスクが複雑に絡み合う中で、「何が守られていて、何が守られていないのか」が見えないこと自体が大きな経営課題となっています。
SAPシステムは、SAP S/4HANA、SAP Business Technology Platform(BTP)、SAP SaaSソリューション(SAP Ariba、SAP SuccessFactors、SAP Concur、SAP IBP(Integrated Business Planning)など)といった複数のサービスで構成されており、それぞれに適切なセキュリティ対策が求められます。これらが連携して業務を支えている以上、どこか一つの脆弱性が全体のリスクにつながるという構造的な課題も存在します。
例えば、権限設計が複雑化し、グローバル拠点やサプライヤーとの連携が増えるほど、アクセス管理やID管理が追いつかなくなるケースがあります。また、監査対応においてログや証跡の不備が指摘され、必要な対策の優先順位を判断できないまま、場当たり的な対応に追われるケースも少なくありません。
このように、SAPシステムのセキュリティは単なるIT部門の課題ではなく、事業継続や企業価値に直結する経営課題です。現状のリスクが十分に可視化されていないことで、適切な投資判断ができず、結果としてセキュリティ対策が後手に回る状況が生じています。
まず必要なのは、SAPシステム全体をCIA(機密性・完全性・可用性)の観点で整理し、どこにリスクが存在しているのかを明確にすることです。これにより、場当たり的な対策ではなく、事業インパクトを踏まえた優先順位付けと効果的なセキュリティ投資が可能になります。
SAPシステムの構造的課題とCIAの重要性
SAPシステムのセキュリティが全体最適化されない背景には、構造的な課題があります。
多くの企業では、SAPシステムの利用・運用が「各事業部」・「社内IT部」・「導入・運用ベンダー」といった複数の組織に分断されており、セキュリティの責任範囲が曖昧になりやすい状況にあります。
結果として、権限設計やアクセス管理、監査対応などが属人的に運用され、全体として統制が不十分な状態が生まれます。
SAPシステムはSAP S/4HANAを中心としつつ、SAP BTPによる拡張アプリケーション、SAP SaaSソリューションによるクラウドサービスが連携する複雑な構造となっています。
これらはそれぞれ異なる認証方式や権限体系、ログ管理方式を持つため、統一的なセキュリティ管理が難しいこともあります。
特に、クラウドサービスの利用拡大に伴い、外部パートナーやサプライヤーとのデータ連携が増えることで、アクセス管理の複雑性はさらに高まっています。
このような状況において、CIA(機密性・完全性・可用性)の観点でSAPシステムを整理することは、経営としてのリスク把握に不可欠です。
機密性が確保されなければ情報漏洩のリスクが高まり、完全性が損なわれれば財務データや生産計画の信頼性が揺らぎます。
可用性が確保されなければ、生産ラインの停止やサプライチェーンの混乱につながります。つまり、CIAのいずれかが欠けるだけで、企業活動全体に重大な影響が生じます。
SAPシステムのセキュリティを経営課題として捉えるためには、まずCIAの観点で現状を可視化し、どの領域にどの程度のリスクが存在するのかを明確にする必要があります。
これにより、場当たり的な対策ではなく、事業インパクトに基づいた優先順位付けが可能となります。
CIAを軸にSAPシステムのリスクを可視化し、統制を再設計する
SAPシステムのセキュリティを全体最適化するためには、CIA(機密性・完全性・可用性)の観点から、SAP S/4HANA、SAP BTP、SAP SaaSに共通するリスクを整理し、適切な対策を講じることが重要です。
SAPシステムは複数のシステムが連携して業務を支えているため、どこか一つに脆弱性が存在すると、全体のリスクにつながる構造を持っています。そこで以下では、CIAの観点で共通リスクと対策を整理し、統制再設計の方向性を示します。
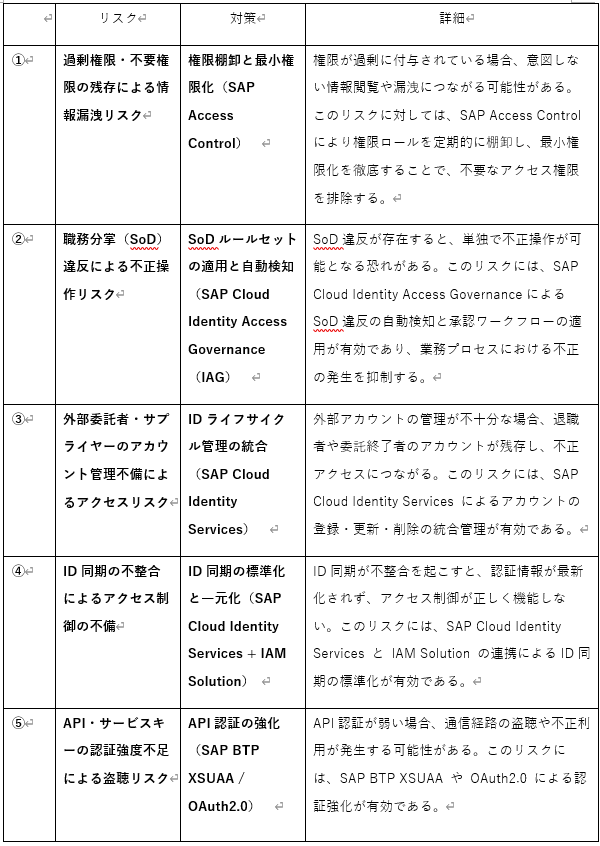
1. 機密性(Confidentiality)
機密性とは、SAPシステムに保存される機密情報を不正アクセスから保護することです。権限設定やID管理、API認証など複数レイヤーにわたる統制が求められ、いずれかが欠けると情報漏洩リスクが高まります。
2. 完全性(Integrity)
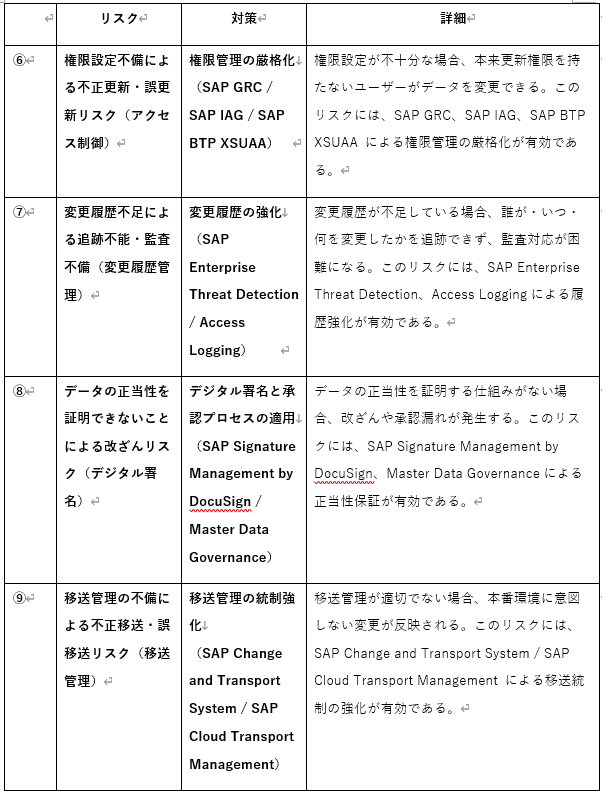
完全性は、SAPシステム内のデータが正確かつ正当な手続きで維持されることを保証することです。権限設定、変更履歴、デジタル署名、移送管理といった複数の統制が連動し、データ改ざんや誤更新を防止します。
3. 可用性(Availability)
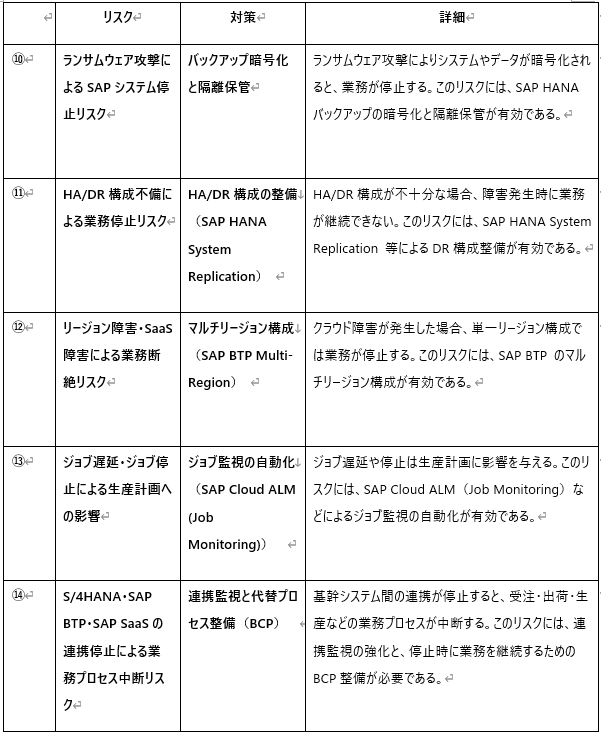
可用性とは、SAPシステムが停止せず継続的に稼働する状態を維持することです。ランサムウェア対策、DR構成、ジョブ監視、クラウド障害対策、連携停止時のBCPなど、多層的な備えが求められます。
SAPシステムのセキュリティは事業継続の投資であり、JSOLからは、様々な支援が可能です
CIAを軸にSAPシステムのセキュリティを可視化し、権限管理、データ保全、可用性確保の対策を講じることで、企業は事業継続性を高め、監査対応やグローバル統制を強化できます。
SAPシステムには、セキュリティ強化のための製品群が用意されています。
・ 脅威検知:SAP Enterprise Threat Detection(ETD)
・ アクセス統制:SAP GRC Access Control
・ クラウド型アクセス統制:SAP Cloud Identity Access Governance(IAG)
・ 認証・ID管理:SAP Cloud Identity Services(IAS/IPS)
その他、データ保護、リスク・内部統制の自動化に関する製品も用意されています。
セキュリティは単なるリスク対策ではなく、事業継続性と監査対応力を高め、企業価値の向上につながる戦略的な投資です。
JSOLは、これらのSAPセキュリティソリューションの導入、現状の可視化、リスクアセスメント、権限設計、運用プロセス整備まで一貫して支援することができます。
また、SAPシステムに限らず、企業全般のセキュリティ対策に対するソリューションもご用意しています。
SAPシステムのセキュリティを経営課題として捉え、事業継続と企業価値向上につながる取り組みを共に推進していきましょう。