国内初のNodeZero MSSP
今の対策で、貴社環境は継続的に守られますか?
「脆弱性は見えている」、しかし、「本当に侵害されるのか」「何から直すべきか」までは見えていません。
大量のアラートから
優先順位を決められない
脆弱性スキャナーが大量のアラートを発出するものの、「実際に悪用可能か」が不明なため、真の優先順位がつけられません。
年1回のペネトレーションテスト
では変化に追いつけない
クラウド、AD、外部公開資産は日々変化します。低頻度の手動ペネトレーションテストだけでは、変化後のリスクを捉えきれません。
経営層にリスクを
説明しづらい
CVSSや脆弱性一覧だけでは、事業影響や投資優先順位を説明しにくいケースがあります。
JSOL NodeZero MSSPが実現する3つの価値
サイバー攻撃が高度化・巧妙化する中、攻撃を受ける可能性を前提に、侵入の起点になり得る弱点と侵入後に被害が広がり
得る経路の両方を継続的に評価し、優先順位を付けて対処していく必要があります。
実際に侵害される
経路を証明する
脆弱性の有無だけでなく、攻撃者がどのように侵害を進められるかを可視化します。
変化する環境を
継続的に検証する
年1回の点検ではなく、環境変化に合わせて攻撃耐性を繰り返し確認します。
JSOLが運用と
報告まで伴走する
高度な検証結果を、日本語サマリー・改善優先順位・経営報告に落とし込みます。
NodeZeroとは
NodeZeroは、AIと自動化技術を活用し、実際の攻撃者視点からネットワークやシステムへの侵入経路を継続的に
検証する自律型ペネトレーションテストプラットフォームです。
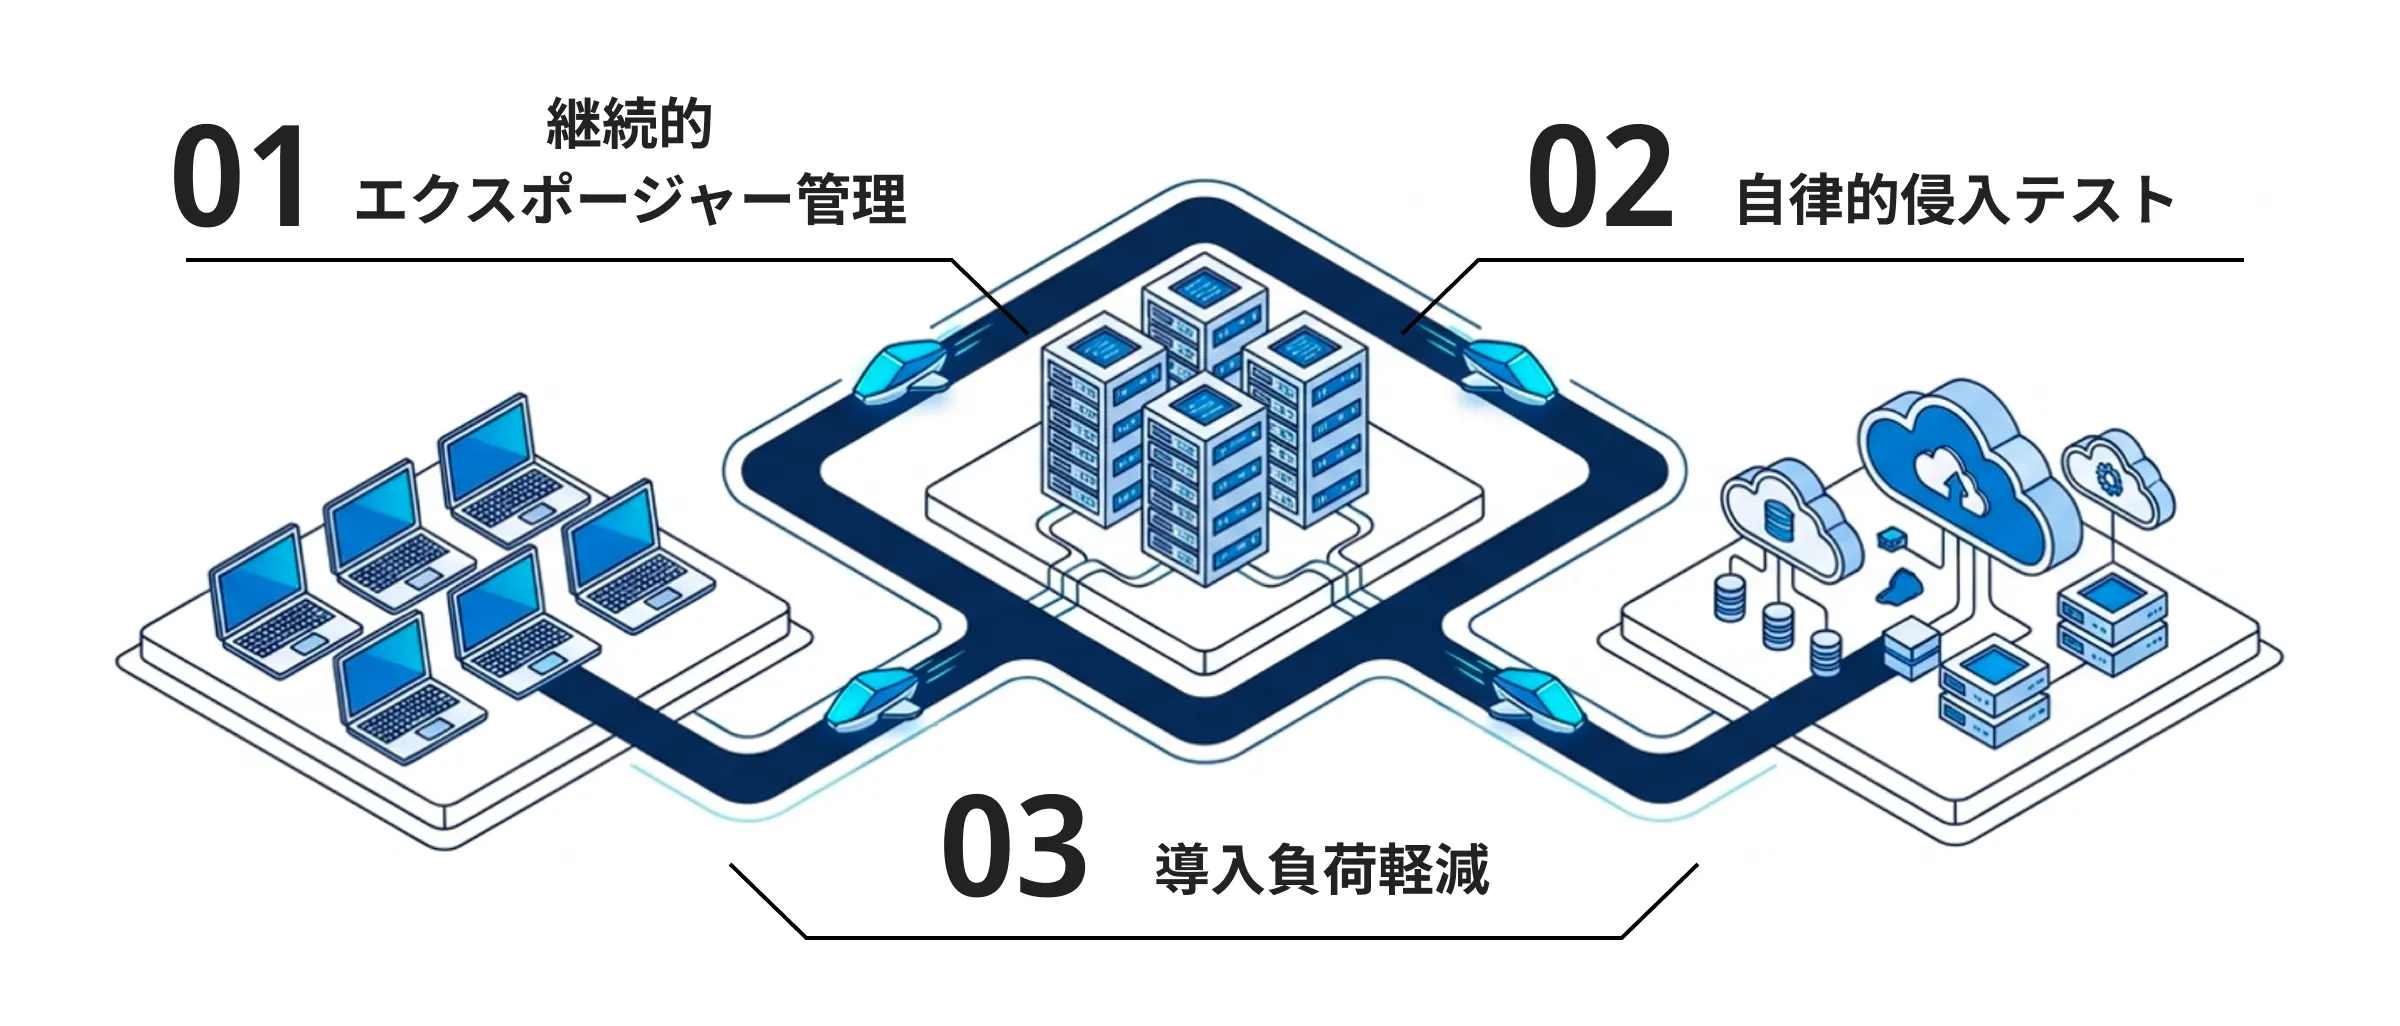
エージェント不要、導入負荷軽減。
自律型AIが防衛力を継続的に証明する。
継続的
エクスポージャー管理
常に最新の脅威に対する耐性を評価します。
自律的
侵入テスト
年1回の点検ではなく、環境変化に合わせて攻撃耐性を繰り返し確認します。
導入負荷
軽減
ペネトレーションテストを実行する専門家や複雑なスクリプトが不要です。防御対象の環境を設定するだけで、簡単に、いつでも実行できます。
NodeZeroの主要機能
内部/外部
ペネトレーションテスト

実際の攻撃で狙われやすい侵入経路をたどり、社内・社外から悪用可能な攻撃経路を可視化します。権限昇格や横展開を含む被害拡大のシナリオを把握できます。
Rapid ResponseTM
(緊急ペンテスト)

Horizon3.aiが提供する攻撃情報をもとに、N-Day/Zero-Dayテストを迅速に実施します。重要なパッチ適用や対策の優先順位付けを支援します。
フィッシング
テンプレート

疑似的なフィッシングで侵害された認証情報がどの範囲まで悪用され得るかを確認し、影響の大きいリスクの把握に役立てます。
ADパスワード監査

同一または類似のパスワードを複数のアカウントで使い回していないかなど、認証情報に関わるリスクを継続的にチェックします。
NodeZero TripwiresTM
(侵害検知トラップ)

攻撃者の活動を早期に察知するための仕組みを自動配置し、侵入の兆候を把握しやすくします。
導入から改善まで、継続的なセキュリティ強化を支援
STEP.1
ご相談・ヒアリング
現在の診断状況、対象システム、運用課題を確認します。
STEP.2
対象範囲・
実施計画の設計
内部・外部・クラウド・ADなど検証対象と頻度を整理します。
STEP.3
初回テストの実施
NodeZeroによる自律型ペンテストを実施し、攻撃経路を可視化します。
STEP.4
結果報告・
改善方針の整理
JSOLが日本語で結果を整理し、優先順位と改善方針を提示します。
STEP.5
定期運用・再検証
修正後の再検証と定期報告により、改善サイクルを継続します。
要件に合わせて選べるサービス構成
Coreライセンス
攻撃経路を可視化したい場合
- 内部ペネトレーションテスト
- 外部ペネトレーションテスト
- フィッシング影響調査
- AD監査
- 詳細レポート
Proライセンス
Core機能に加え、
脆弱性への対応力を高めたい場合
- Core機能すべて
- Tripwires(侵害検知トラップ)
- Rapid Response(緊急ペンテスト)
Eliteライセンス
Pro機能に加え、セキュリティ状況を
統合的に分析・可視化したい場合
- Pro機能すべて
- NodeZero Insight
セキュリティ上のリスクを継続的に検知・修正・検証が可能です
| 脆弱性スキャナー | 手動ペネトレーションテスト | NodeZero | |
|---|---|---|---|
| 実施頻度 | 高・継続的 | 低・年1〜2回 | 高・継続的 |
| 検証の深さ | 浅い(CVE検知のみ) | 深い(実際の悪用) | 深い(実際の悪用を安全に証明) |
| 攻撃経路の連鎖 |  |
 |
|
| 導入・運用負荷 | 中〜高(エージェント必須等) | 大(事前調整の手間) | 極小(エージェントレスで数分稼働) |
| 修正の即時検証 |  |
|
Quick Verify機能 |
よくあるご質問
 既存の脆弱性診断やSOCと併用できますか?
 はい。既存の対策を置き換えるのではなく、実効性を補完する形で導入できます。現在の体制をヒアリングした上で最適な範囲をご提案します。
導入までどのくらいの期間がかかりますか?
対象範囲や環境によって異なりますが、初回テストまでは比較的短期間で開始できます。詳細はご相談ください。
クラウド環境やActive Directoryにも対応していますか?
はい。AWS・Azure・GCPなどのクラウド環境、Active Directory、コンテナ環境など多様な対象に対応しています。
結果レポートは日本語で受け取れますか?
はい。JSOLが日本語での評価結果サマリーおよび経営層向け報告資料を提供します。
現状のセキュリティ対策は、客観的に十分と言えますか?
まずはデモで、自律型ペネトレーションテストの実力をご体感ください。