お問い合わせ
2024年04月02日
サプライチェーンリスクとは?
リスク軽減に向けた対策や手順を紹介
近年、自然災害やサイバー攻撃の増加、感染症の拡大などにより、サプライチェーンリスクは、企業にとって無視できないものになってきました。
新型コロナウイルス感染症の拡大による世界の混乱は記憶に新しいですが、サプライチェーンが複雑化し、グローバル化してきている昨今、サプライチェーンリスクマネジメントの重要性も増してきています。
この記事では、サプライチェーンリスクとは何かという解説だけでなく、リスクを軽減するための対策や手順についても紹介していきます。サプライチェーンリスクについて詳しく知りたい方は、ぜひ参考にしてください。
-
著者情報
JSOLJ'sX担当
サプライチェーンのリスクとは?
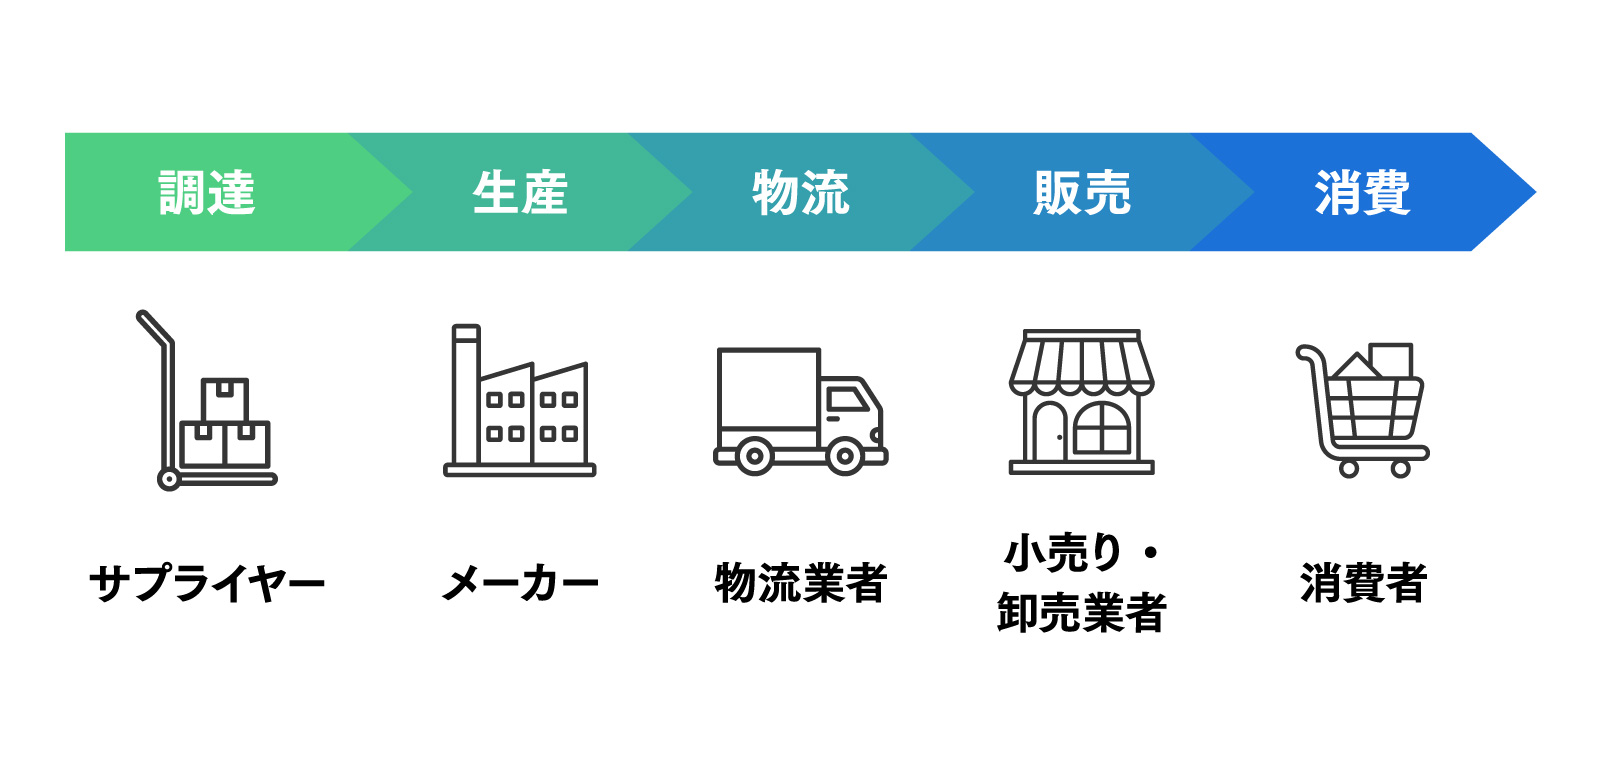
サプライチェーンのリスクについて学ぶ前に、まずは「サプライチェーンとは何か」ということについて説明します。
「サプライチェーン」は日本語に訳すと「供給連鎖」で、商品やサービスの企画・開発から生産を経て、販売され、消費者に届くまでの一連のプロセスのことです。この一連のプロセスを構成する企業の集団を指して、サプライチェーンということもあります。
このような一連のプロセス(サプライチェーン)が滞ったり寸断されて、供給の流れが止まってしまうようなリスクが、「サプライチェーンリスク」です。
従来のサプライチェーンリスクは、主に物理的な要因に起因するものでした。例えば、地震や台風といった自然災害によって輸送ルートが遮断されたり、生産拠点が被害を受けたりすることで、商品やサービスの供給が滞るという事態が挙げられます。また、世界規模での感染症の流行や、政治的混乱による国際貿易の停滞なども、従来のサプライチェーンリスクでした。
一方、近年では情報技術の発展に伴い、情報セキュリティの観点から生じるサプライチェーンリスクも企業に深刻な影響を与えるようになっています。企業間でデータやシステムの連携が進む中、セキュリティの脆弱な取引先を経由してサイバー攻撃を受けるケースが増加しています。また、外部委託先の従業員による情報漏えいなど、人的要因によるリスクも無視できません。
IPAの「情報セキュリティ10大脅威2023」によると、組織向けランキングで「サプライチェーンの弱点を悪用した攻撃」が2位に入りました。この「サプライチェーン攻撃」は、以前はあまり注目されていませんでしたが、2019年以降、年々順位を上げています。現在では、企業や組織にとって軽視できない重大な脅威として認識されるようになりました。
情報セキュリティ10大脅威 2023 | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
サプライチェーンリスクの発生が企業に与える影響
サプライチェーンリスクの発生は、企業に大きな影響を与えます。直接的な影響としては、商品の供給が滞ってしまうことによる販売機会の喪失や、復旧のためのコストなどがあります。復旧ができない場合には、事業の縮小や停止も検討しなければいけないかもしれません。
また、商品の供給遅延やサプライチェーンリスクへの対策不足が明らかになれば、企業全体のイメージダウンにも繋がりかねません。その結果、顧客離れや株価の下落、優秀な人材の流出、採用活動が難しくなるなどの間接的な影響が出ることも考えられます。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
サプライチェーンリスクの主な種類
サプライチェーンリスクは多岐にわたりますが、以下では特に注意すべき3種類の主要なリスクについて詳しく説明します。
内部不正
内部不正は、サプライチェーン内部からの脅威であり、外部からの攻撃と同様に深刻な問題です。従業員が金銭的利益や個人的な動機から、機密データを無断で持ち出し、競合他社に売却するなど、意図的に情報を漏えいさせるケースがあります。さらに、社内の従業員が不注意でビジネスパートナーの機密データを外部に開示してしまうといった、意図しない情報流出のリスクも無視できません。これらの内部不正は発見が難しく、長期間にわたって継続する可能性があります。
操作ミス
操作ミスという人為的なエラーも、サプライチェーンにおける重大なリスク要因です。例えば、クラウドサービスのアクセス権限設定ミスによる誤った情報公開や、機密情報を含むメールの誤送信などが挙げられます。
これらの操作ミスは、適切なチェック体制や二重確認プロセスの導入により防止できるものです。したがって、企業は単なる技術的対策だけでなく、人的要因に起因するリスクにも十分な注意を払い、包括的なセキュリティ管理体制を構築することが求められます。
不正アクセス
サプライチェーン上の取引先企業のセキュリティ対策が不十分な場合、それを悪用した攻撃により自社のシステムが危険にさらされる可能性があります。攻撃者は、セキュリティが比較的脆弱な関連会社をターゲットにすることで、最終的な標的である大企業のシステムに侵入しようとするのです。
具体的なリスク要因としては以下のようなものが挙げられます。
・ソフトウェアの更新管理が不適切
・リモートアクセス環境(VPNなど)のセキュリティが不十分
・クラウドサービスにおけるアクセス制御や認証設定の甘さ
これらの脆弱性は、悪意のある第三者に狙われやすく、結果として自社のシステムにも影響を及ぼす可能性があります。そのため、サプライチェーン全体でのセキュリティ対策を強化することが重要です。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
サプライチェーン攻撃の3つのパターン
サプライチェーン攻撃のパターンは3つあります。それぞれについて詳しく見ていきましょう。
ビジネスサプライチェーン攻撃
ビジネスサプライチェーン攻撃は、標的とする企業のセキュリティを直接突破するのではなく、その周辺組織を狙う戦略的な手法です。攻撃者は、主要企業の取引先や関連会社など、比較的セキュリティの弱い組織を最初のターゲットとします。
これらの組織のシステムに侵入した後、攻撃者は本来の標的である中核企業へと侵攻します。例えば、大企業のセキュリティが堅固な場合、海外の関連会社など、対策が不十分な箇所から侵入を試みるケースが多いです。
このパターンの危険性は、直接攻撃されていない企業でも、関連組織を通じて機密情報が流出する可能性があることです。そのため、企業は自社のセキュリティだけでなく、サプライチェーン全体の防御を考慮する必要があります。
サービスサプライチェーン攻撃
この攻撃では、クラウドプロバイダーやITサポート企業などが主な標的となります。
攻撃者の目的は、サービス提供者のインフラに侵入し、そこを足がかりに本来の標的企業にアクセスすることです。これにより、直接攻撃するよりも効率的に多数の企業に侵入できる可能性があります。
さらに、サービス提供者のシステムがマルウェアに感染した場合、その影響は連鎖的に広がり、多くの顧客企業にも被害が及ぶリスクがあります。このため、企業は利用するサービスの安全性にも注意を払わなければなりません。
ソフトウェアサプライチェーン攻撃
ソフトウェアサプライチェーン攻撃は、前述した2つの攻撃とは異なる特徴をもっています。この手法では、攻撃者はソフトウェアの開発、製造、または提供の段階に侵入し、悪意のあるコードを仕込みます。
この攻撃の特徴は、特定の企業を標的にするのではなく、広範囲の組織に影響を及ぼす可能性があることです。多くの場合、信頼されているソフトウェアやサービスの更新プログラムを通じて行われます。
ユーザーが正規の更新だと思って受け入れることで、知らないうちにマルウェアをシステムに取り込んでしまう危険性があるのです。また、既知の脆弱性を悪用することもあります。
このような攻撃は、多数のユーザーに同時に影響を与える可能性があるため、その影響は甚大になる可能性があります。そのため、ソフトウェア開発者とユーザーの双方が、常に警戒を怠らないことが重要です。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
サプライチェーンリスクマネジメント(SCRM)とは
サプライチェーンリスクマネジメントとは、サプライチェーンにおけるリスクを管理することで、問題の発生を防ごうとする取り組みです。英語の「Supply Chain Risk Management」の頭文字を取って、「SCRM」という略称が使われることもあります。
近年は、自然災害だけでなく、パンデミックや国際情勢の緊迫化などにより、サプライチェーンも不安定さを増しています。これらのリスクによって生じるトラブルを事前に予想して、対策をしておくことが重要です。
また、前述したように、サプライチェーンのIT分野でのリスクも高まっており、従来のリスク管理に加え、サイバー攻撃や情報流出などの情報セキュリティリスクの管理も重視されるようになってきています。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
サプライチェーンリスクマネジメントが必要となっている
理由・背景
急速なグローバル化の影響もあり、サプライチェーンの複雑化に伴って、企業にとってのサプライチェーンリスクマネジメントの必要性が増してきています。
ここでは、その理由や背景について、もう少し詳しく説明します。
市場・製品の多様化
市場の成熟と、消費者のニーズの変化にあわせた製品の多様化も、サプライチェーンリスクマネジメントが必要となっている背景の1つです。
近年、消費者のニーズが多様化する中で、生産形態も大量生産から多品種少量生産を主流とする形態へと変化しました。その結果、取引相手が増えたり、管理が複雑になったりして、サプライチェーンリスクが大きくなり、これらに対するリスクマネジメントの必要性も高まっているのです。
自然災害
地震などの災害だけでなく、最近は台風や大雨による洪水など、異常気象によって引き起こされるサプライチェーンリスクも増大しています。
これらの自然災害により、サプライチェーン内の企業や拠点の生産・物流体制が止まってしまう可能性も想定しておかなければなりません。物流の寸断や、製造工場などへの直接的な被害、停電で稼働できなくなるといったリスクを軽減するための、リスク管理が重要です。
新型コロナウイルス感染症の拡大
世界中で感染が拡大した新型コロナウイルス感染症は、企業の生産活動に大きな影響をもたらし、世界経済は急速に冷え込みました。このように、従来の自然災害などとは異なり、世界規模での大きな影響が長期的に出てしまうことが、新型ウイルスの感染拡大によるリスクの特徴です。
渡航や外出が制限され、生産活動や物流が停滞したため、海外に展開する企業の中には、調達や生産拠点の見直しをせまられる企業もありました。
多くの企業では、この経験をふまえ、中長期的な世界規模の危機に備えるためにBCP(事業継続計画)の再検討が必要となっています。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
サプライチェーンリスク軽減に向けた対策
企業に大きな影響を与えかねないサプライチェーンリスクを軽減するためには、どのような方法があるのでしょうか。ここでは、その対策を3つ紹介します。
BCP(事業継続計画)の策定
1つ目の対策は、BCP(事業継続計画)の策定です。BCPとは、自然災害や事故などのリスクが発生した場合を想定した、事業を継続させるための対応計画のことです。
BCPを事前に策定しておくことで、サプライチェーンリスクが発生してしまった際にも、被害を最小限に抑えることや速やかな復旧が可能になり、事業を継続できる可能性が高まります。
調達先や拠点を複数にすることによるリスクの分散
2つ目の対策は、調達先や拠点を複数持ち、リスクを分散することです。自然災害などが起こると、特定の場所からの供給が途絶えてしまう可能性があります。それを回避するためには、複数の調達先や拠点を持っておくことが有効です。
国外にも拠点がある場合には、特定の国だけに集中させるのではなく、複数の国に拠点を分散させたり、国内の拠点でも対応できるようにしておくとよいでしょう。
サプライヤとの連携強化
3つ目の対策は、サプライヤとの連携を強化することです。サプライヤとは供給元・仕入れ先のことですが、そのサプライヤとの連携を強化することは、情報収集を容易にし、リスクの見極めにも役に立ちます。
類似部品を製造できるサプライヤを事前に調べておけば、リスク発生時にも、納期などへの影響を少なくすることができるでしょう。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
サプライチェーンリスクマネジメントの手順・ポイント
実際にサプライチェーンリスクマネジメントを行うためには、さまざまなポイントがあります。手順とともに見ていきましょう。
サプライチェーンリスクマネジメントの手順
サプライチェーンリスクマネジメントを実施する際は、次のような流れで行うとよいでしょう。
1.サプライチェーンの構造を可視化する
2.サプライチェーンリスクを抽出し、評価する
3.対策を決定し、実行する
4.サプライチェーンリスクに対する監視を行う
サプライチェーンリスクマネジメントを行うには、まず、サプライチェーンの構成要素を把握し、それらがどのように繋がっているのかを整理する必要があります。直接取引のある一次サプライヤだけでなく、その先の二次以降のサプライヤについても、できるだけ情報収集をしておきましょう。
次に、先ほど整理したサプライチェーンをもとに、途絶を起こしうるリスクを抽出し、評価を行います。リスクの評価は、リスクマトリクスなどを用いて、リスクの「発生確率」と「事業への影響度」という観点で評価するのが一般的です。
リスクの評価が終わったら、そのリスクを軽減したり回避することができるように、対策を検討します。抽出した全てのリスクに対応することは難しいので、対策に必要となるコストや影響度をふまえて、実施範囲を決め、対策を行いましょう。
ただし、一度対策を決めたら、それで終わりというわけではありません。サプライチェーンの構造が変化するのに伴って、リスクの種類や優先度も変化していきます。これらのリスクの変化を監視し、必要に応じてアップデートしていくことが大切です。
サプライチェーンリスクマネジメントのポイント
サプライチェーンリスクマネジメントのポイントは、自社だけを対象にするのでは不十分だということです。サプライチェーンで繋がっている企業や従業員、システムなど全てを対象として、リスクマネジメントを考えていく必要があります。
特に、近年、急速に重要性が高まっているIT分野での情報セキュリティリスクのマネジメントにおいては、サプライチェーンの中でも最も弱い部分に注目しなければなりません。どんなに自社のセキュリティ強度を高めても、委託先の1社の対策が不十分であれば、サプライチェーン全体でのセキュリティ強度も弱まってしまうので、注意してください。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み
まとめ
従来のリスクに加え、情報セュリティ上のリスクや世界情勢の悪化が懸念されるようになり、サプライチェーンリスクマネジメントの重要性は、今後ますます高まってくるはずです。
しかし、複雑化したサプライチェーンについて、リスクを適切に分析することは、容易ではありません。どこから手をつけてよいかわからないという場合もあるでしょう。そのような時は、ITツールの導入を検討するのもおすすめです。
調達業務のプロセスの把握や、取引先の情報の管理などにお困りの場合は、『J’s X(ジェイズクロス)』を活用してみませんか。『J’s X』は、あらゆる業務プロセスをシンプルにできるITソリューションサービスです。『J’s X』を使って複数部門の業務や情報をつなぎ合わせることで、サプライチェーンの強化も可能になります。
豊富な導入実績と高い汎用性で、業界や業種に関わらず、業務プロセスの把握やサプライチェーンの強化、リスクマネジメントのお手伝いをいたします。導入コンサルティングも行っておりますので、ぜひ一度お問い合わせください。
J’s X(ジェイズクロス)紹介資料ダウンロードのお申し込み