2026年08月27日
SalesforceにおけるMFA(多要素認証)の
セキュリティ強化について
2025年には国内大手企業を標的としたランサムウェア攻撃が相次いで報じられました。
また、ここ最近Claude Mythosに関するニュースを頻繁に見聞きするようになりました。
これらのことからもうかがえるとおり、現在、企業の情報システムをめぐるセキュリティ環境はAIの進化も一因となって急速に厳しさを増しています。
このセキュリティ環境の変化に対応するために、セールスフォース社はSalesforceへログインする時のMFA(多要素認証)について2026年6月から大幅にセキュリティを強化することをアナウンスしました。
このMFAのセキュリティ強化について、
①具体的にどのような変更が行われることになったのか
②その変更に対してどのような対応をする必要があるのか
Salesforceのシステム管理者の目線で解説します。
-
著者情報
清水 健太郎
株式会社JSOL カスタマーエクスペリエンス事業本部
Salesforce認定システムアーキテクト、Salesforce認定アプリケーションアーキテクト、情報処理安全確保支援士
JSOLではSalesforceリスク管理チームのメンバーとして、複数のお客さまのSalesforceセキュリティ対策を支援
MFA(多要素認証)とは
MFA(多要素認証)はその名のとおり「多くの(=複数の)要素を使ってユーザーを認証すること」を指し、
具体的には
・ユーザーが知っているもの(パスワードが一般的です)
・ユーザーが所持しているもの(スマホ、セキュリティキー、など)
・ユーザーの生体情報(顔、指紋、など)
を認証に使用します。
現在、標的型メールなどを使ってユーザーIDとパスワードを盗み取ろうとする試みが大規模かつ高度に行われています。MFAを実施することにより、もしユーザーIDとパスワードが漏えいした場合でも不正ログインとその後に続く情報漏えいのリスクを大きく低減することができます。
どのような変更が行われるのか?
従来からSalesforceではログインする時にMFA(多要素認証)が必要でした。今回セキュリティが強化されることによる変更点の中で特に影響が大きいのは次の3つです。
1. 強い権限を持ったユーザーについてより高いセキュリティレベルを持ったMFA方法を使用することが求められる
2. Sandbox(開発環境)でもMFAが必須になる
3. 必要なMFAを実施しているかどうかを確認するシステム的なチェックが実施されるようになる
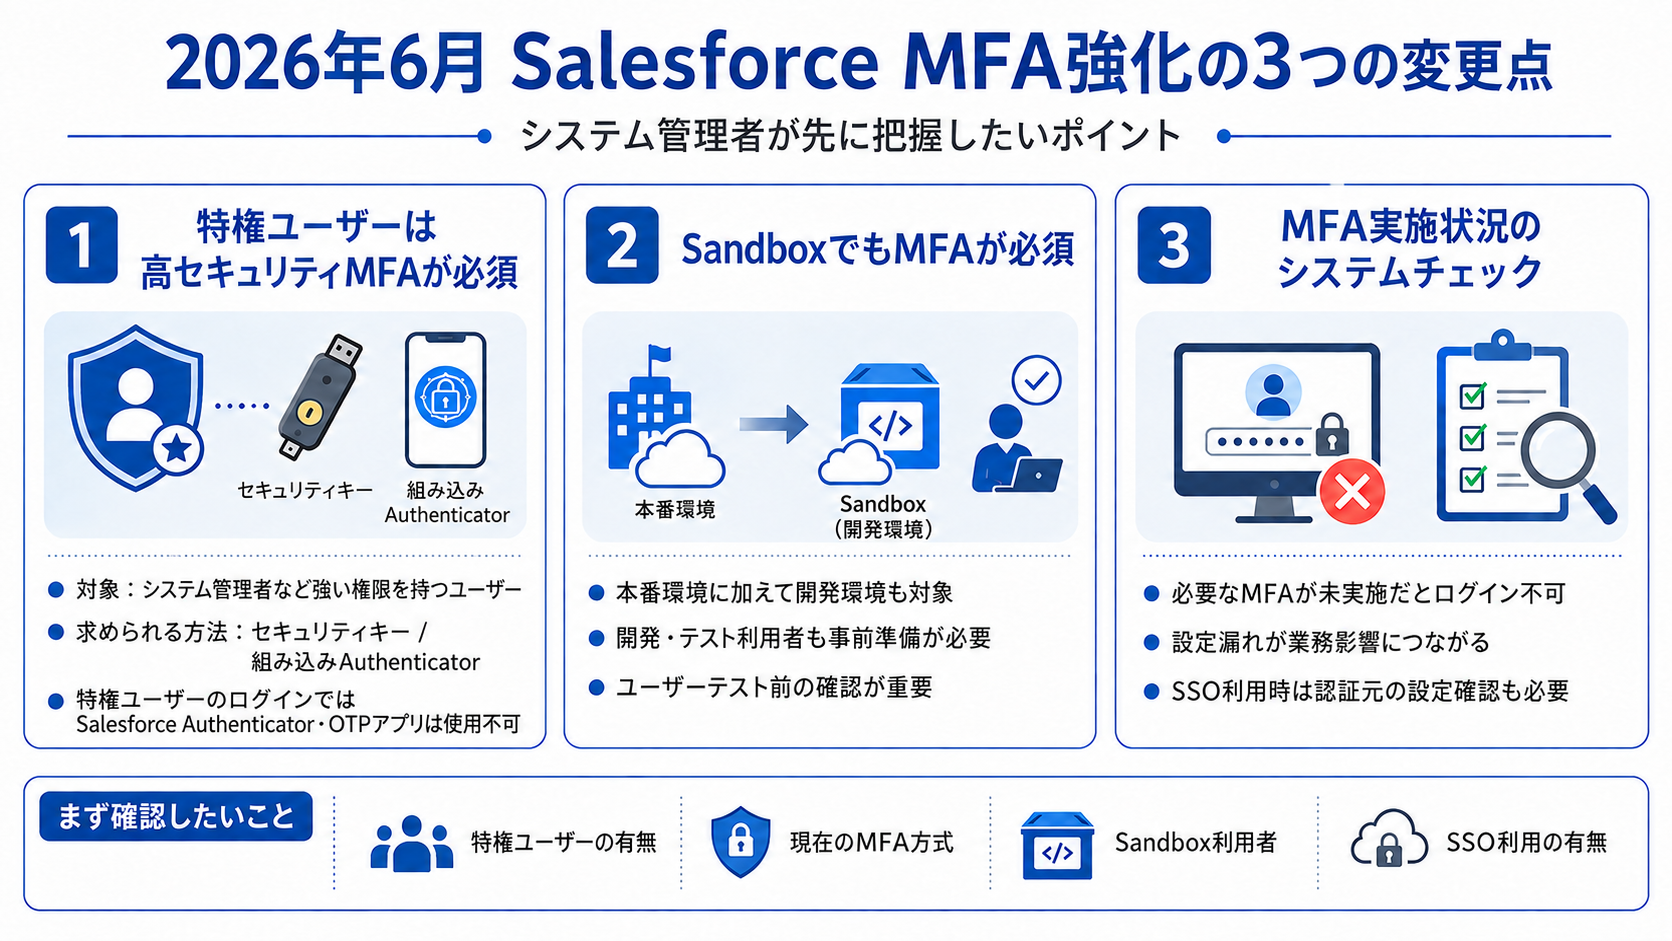
これらについて1つずつ見ていきます。
強い権限のユーザーに対する高いセキュリティレベルを持ったMFA方法の適用
システム管理者およびそれに準ずる強い権限を持ったユーザー(以下「特権ユーザー」と呼びます)のログインについて、MFAに使用できる方法がセキュリティレベルの高い方法(攻撃者に悪用されにくい方法)に限定されます。
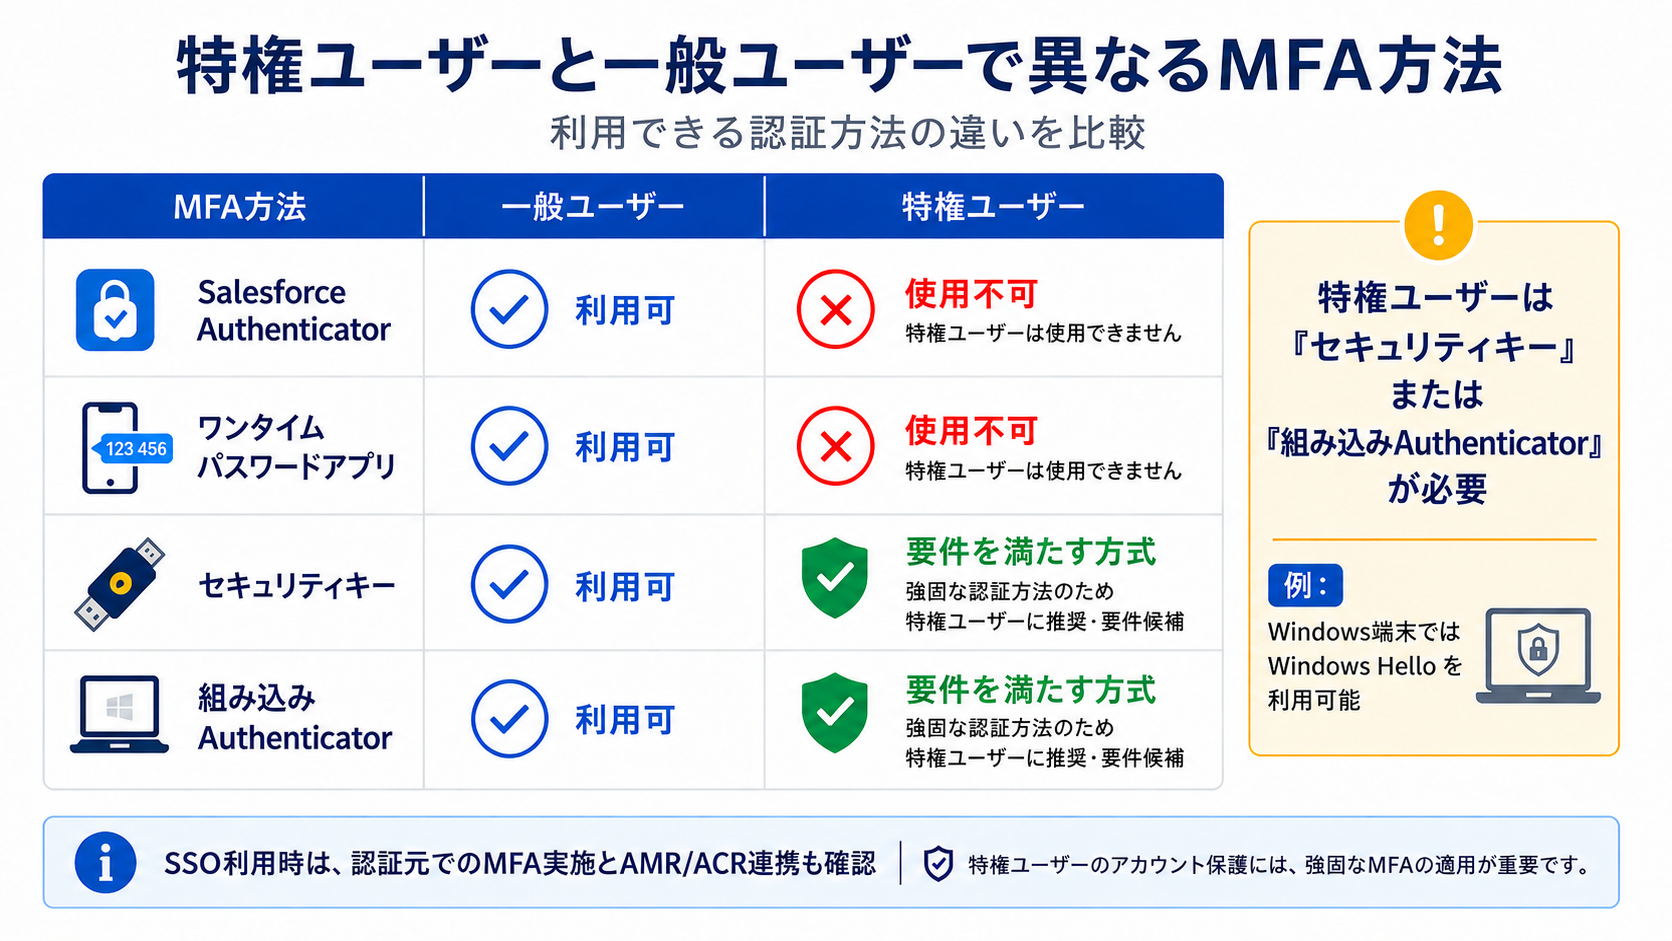
SalesforceでMFAに使える方法は次の4つです。
A) Salesforce Authenticatorアプリケーション
B) Microsoft AuthenticatorやGoogle認証システムなどのワンタイムパスワードを発行するアプリ
C) YubikeyやGoogle Titanセキュリティキーなどのセキュリティキー
D) 顔認証や指紋認証などを用いた組み込みAuthenticator
このうち、C)のセキュリティキーまたはD)の組み込みAuthenticatorのいずれかを使用することが求められます。従来はMFAにA)のSalesforce AuthenticatorアプリケーションやB)のワンタイムパスワードアプリを使用していたケースも多いのでないかと思われます。しかし、今後これらの方法は「攻撃者に悪用されやすい(フィッシングへの耐性が低い)MFA方法」とみなされ、特権ユーザーのログインでは使用できなくなります。
※特権ユーザーではない一般のユーザーについては上記A)~D)のすべてのMFA方法が従来どおり使用できます。
【TIPS】
自社で使っている端末がWindowsの場合、D)の組み込みAuthenticatorとしてWindows Helloが使用できます。Windows Helloは本人確認の手段として顔認証と指紋認証の他にPIN(暗証番号)も使用できます。会社のポリシー等により顔認証や指紋認証が使用できない場合でもPINは比較的使用しやすいかと思いますので、検討してみてください。
Sandbox(開発環境)でのMFA必須化
Salesforceには本番環境とSandbox環境(開発環境)とがあります。従来MFAが必須なのは本番環境のみでしたが、今回のセキュリティ強化によりSandboxでも必須となります。
これは、Sandboxでの開発作業やテストの際にもMFAが必要になるということを意味します。特にシステムテストやユーザーテストにおいて業務シナリオに沿ったテストを実施する場合、色々なユーザーがテストに登場します。事前にMFAの準備をしっかりしておかないと、テストが思うように進まないという状況になることもありえそうです。
MFAの実施状況を確認するチェックの実施
従来、MFAの実施は契約におけるSalesforce利用者の義務でしたが、Salesforce上でシステム的なチェックは行われていませんでした。そのため、(セキュリティ的には全くおすすめできませんが)MFAを実施せずにSalesforceへログインすることも可能でした。
今回のセキュリティ強化によりSalesforce上でシステム的なチェックが実施されるようになり、Salesforceによって「必要なMFAが実施されていない」と判断された場合はSalesforceへログインできなくなります。もしSalesforceへログインできなくなれば、当然のことながらSalesforceを使って行うべき業務が行えないという状況に陥ってしまいます。
補足
Salesforceへのログインにシングルサインオン(SSO)を使っている場合も影響があります。SSOを使っている場合、認証元(IDプロバイダ)側でMFAを実施しているかどうかがSalesforceによってチェックされるようになります。そのため、以下の2点の確認が必要です。
1 認証元(IDプロバイダ)側でMFAを実施しているかどうか?
2 認証元(IDプロバイダ)側での認証のセキュリティレベルを示す情報(AMR/ACR)がSSOの際に認証元(IDプロバイダ)からSalesforceへ渡されるかどうか?
必要な対応
今回のセキュリティ強化に対する対応は、一般的には
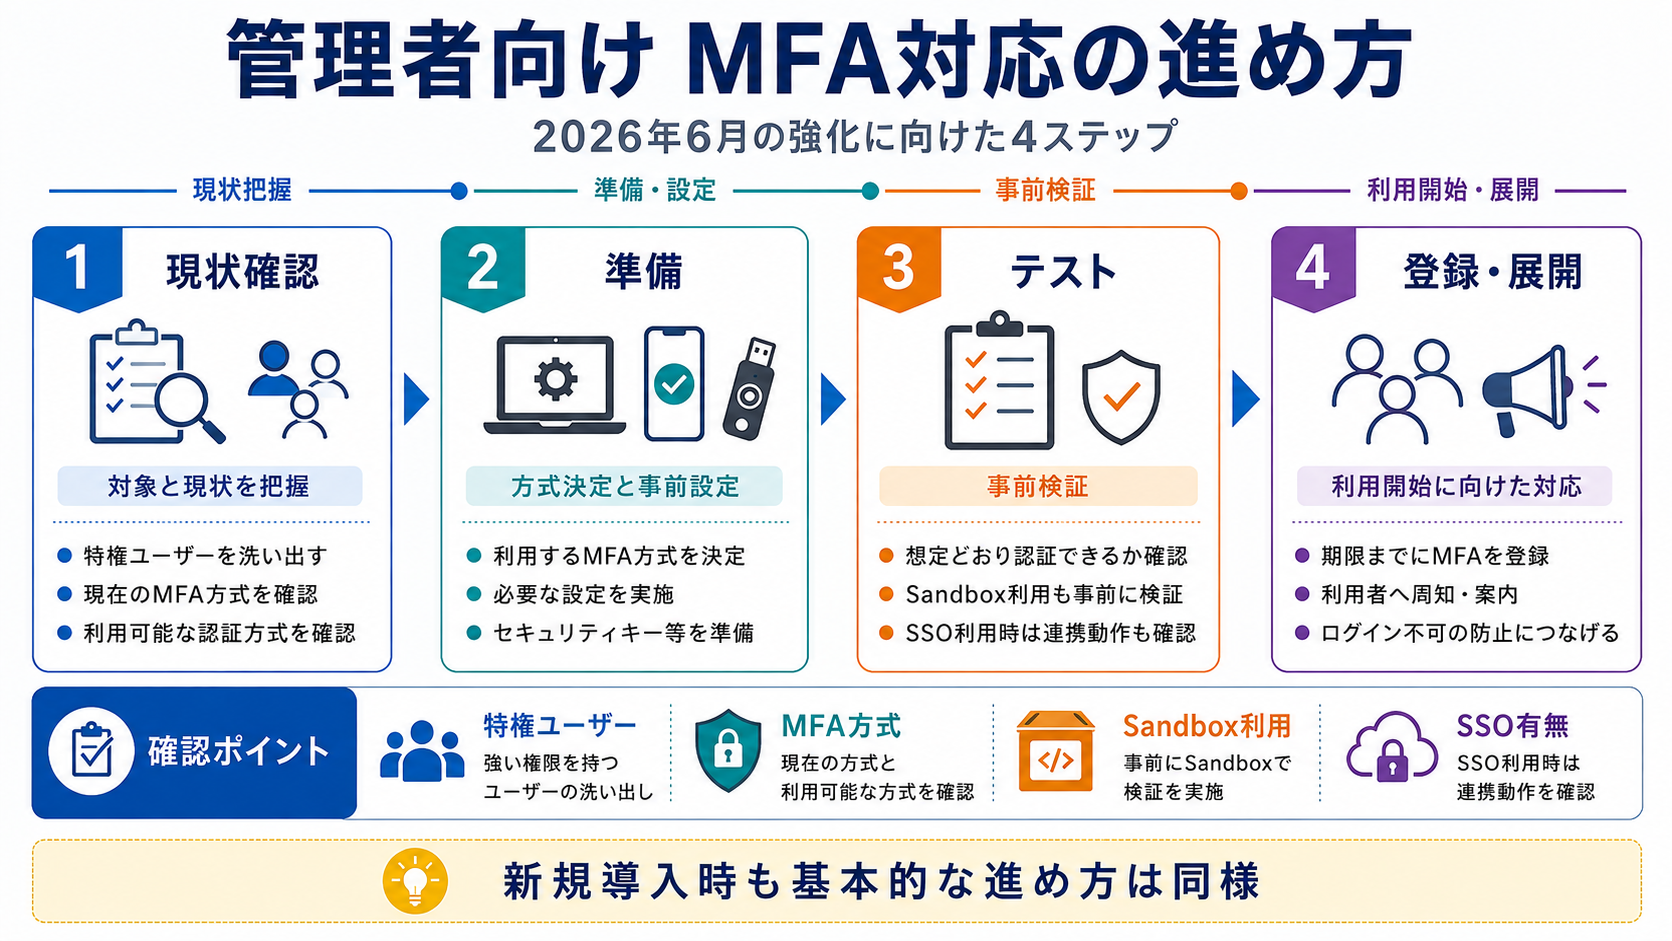
現状の確認 → MFA方法の準備 → MFAのテスト → MFA方法の登録
の流れで進むことになるかと思います。この流れは既にSalesforceを利用している場合を想定したものですが、これから新規でSalesforceを導入する場合も同様です。
| # | 対応内容 |
|---|---|
| 1 | 現状を確認する ● 特権ユーザーに該当するユーザーを確認する ● 各ユーザーが現在使用しているMFAの方法を確認する ● 自社内で使用可能なMFA方法を確認する ※システム構成やセキュリティポリシー等の制約により自社では使用できないMFA方式が存在する可能性があります |
| 2 | MFA方法を準備する ● 各ユーザーが利用するMFAの方法を決定する ● 各MFA方法をSalesforce上で使用できるように設定する ● 各ユーザーが利用するMFAの方法を準備する (例:セキュリティキーを調達する) |
| 3 | MFAをテストする ● 想定どおりにMFAを実施できるかテストする |
| 4 | MFA方法をSalesforceへ登録する ● MFAが適用される期限までに各ユーザーがMFA方法をSalesforceへ登録する |
まとめ
急速に厳しさを増すセキュリティ環境の変化に対応するために、セールスフォース社はSalesforceへログインする時のMFA(多要素認証)について大幅にセキュリティを強化することをアナウンスしました。
このセキュリティ強化には
①強い権限を持ったユーザーについてより高いセキュリティレベルを持ったMFA方法を使用することが求められる
②Sandbox(開発環境)でもMFAが必須になる
③必要なMFAを実施しているかどうかを確認するシステム的なチェックが実施されるようになる
といった、Salesforce利用者として影響が大きい内容が含まれます。
セキュリティ環境は今後も変化していきます。それに伴って新しいセキュリティ強化対応が順次行われていくことになるはずです。SaaSサービスの場合、「導入すれば一段落」と感じがちな部分があるかもしれませんが、サービスベンダーと利用者が責任を分担する「責任共有モデル」の下、サービスベンダーと協力しながら継続的にセキュリティ改善に取り組んでいくことが今後ますます必要になってくるのだろうと感じます。