2026年08月27日
直近の重要なセキュリティアップデート
(2026年7月現在)
SalesforceのSummer '26アップデートは2026年6月14日に適用され、AI機能の強化や管理者向けの利便性向上といった機能改善が含まれています。
一方で、セキュリティに関しては、年3回のバージョンアップに合わせたものではなく、段階的に実施されることが予告されています。これらのセキュリティアップデートは、単なる機能追加ではなく、Salesforceのセキュリティモデルが「推奨」から「前提条件」へとシフトした重要な転換点です。
ユーザーや管理者が意識せずとも一定レベルの防御が実現される一方で、適切な設定や運用を理解しないままでは業務影響が発生する可能性もあります。
本記事では、特に重要な変更点について4点紹介していきます。(※すでに適用済みのものもあります。)これらの変更点を正しく理解し、今後の運用や対応に活かしていただければと思います。
※本記事の内容は2026年7月20日時点の公開情報に基づいたものです。対応を行う際には最新情報のご確認をお願いします。
①すべてのユーザーにMFAが必須化
※このトピックはユーザーへの影響が大きく重要なため、後日別の投稿で詳細を取り上げる予定です。
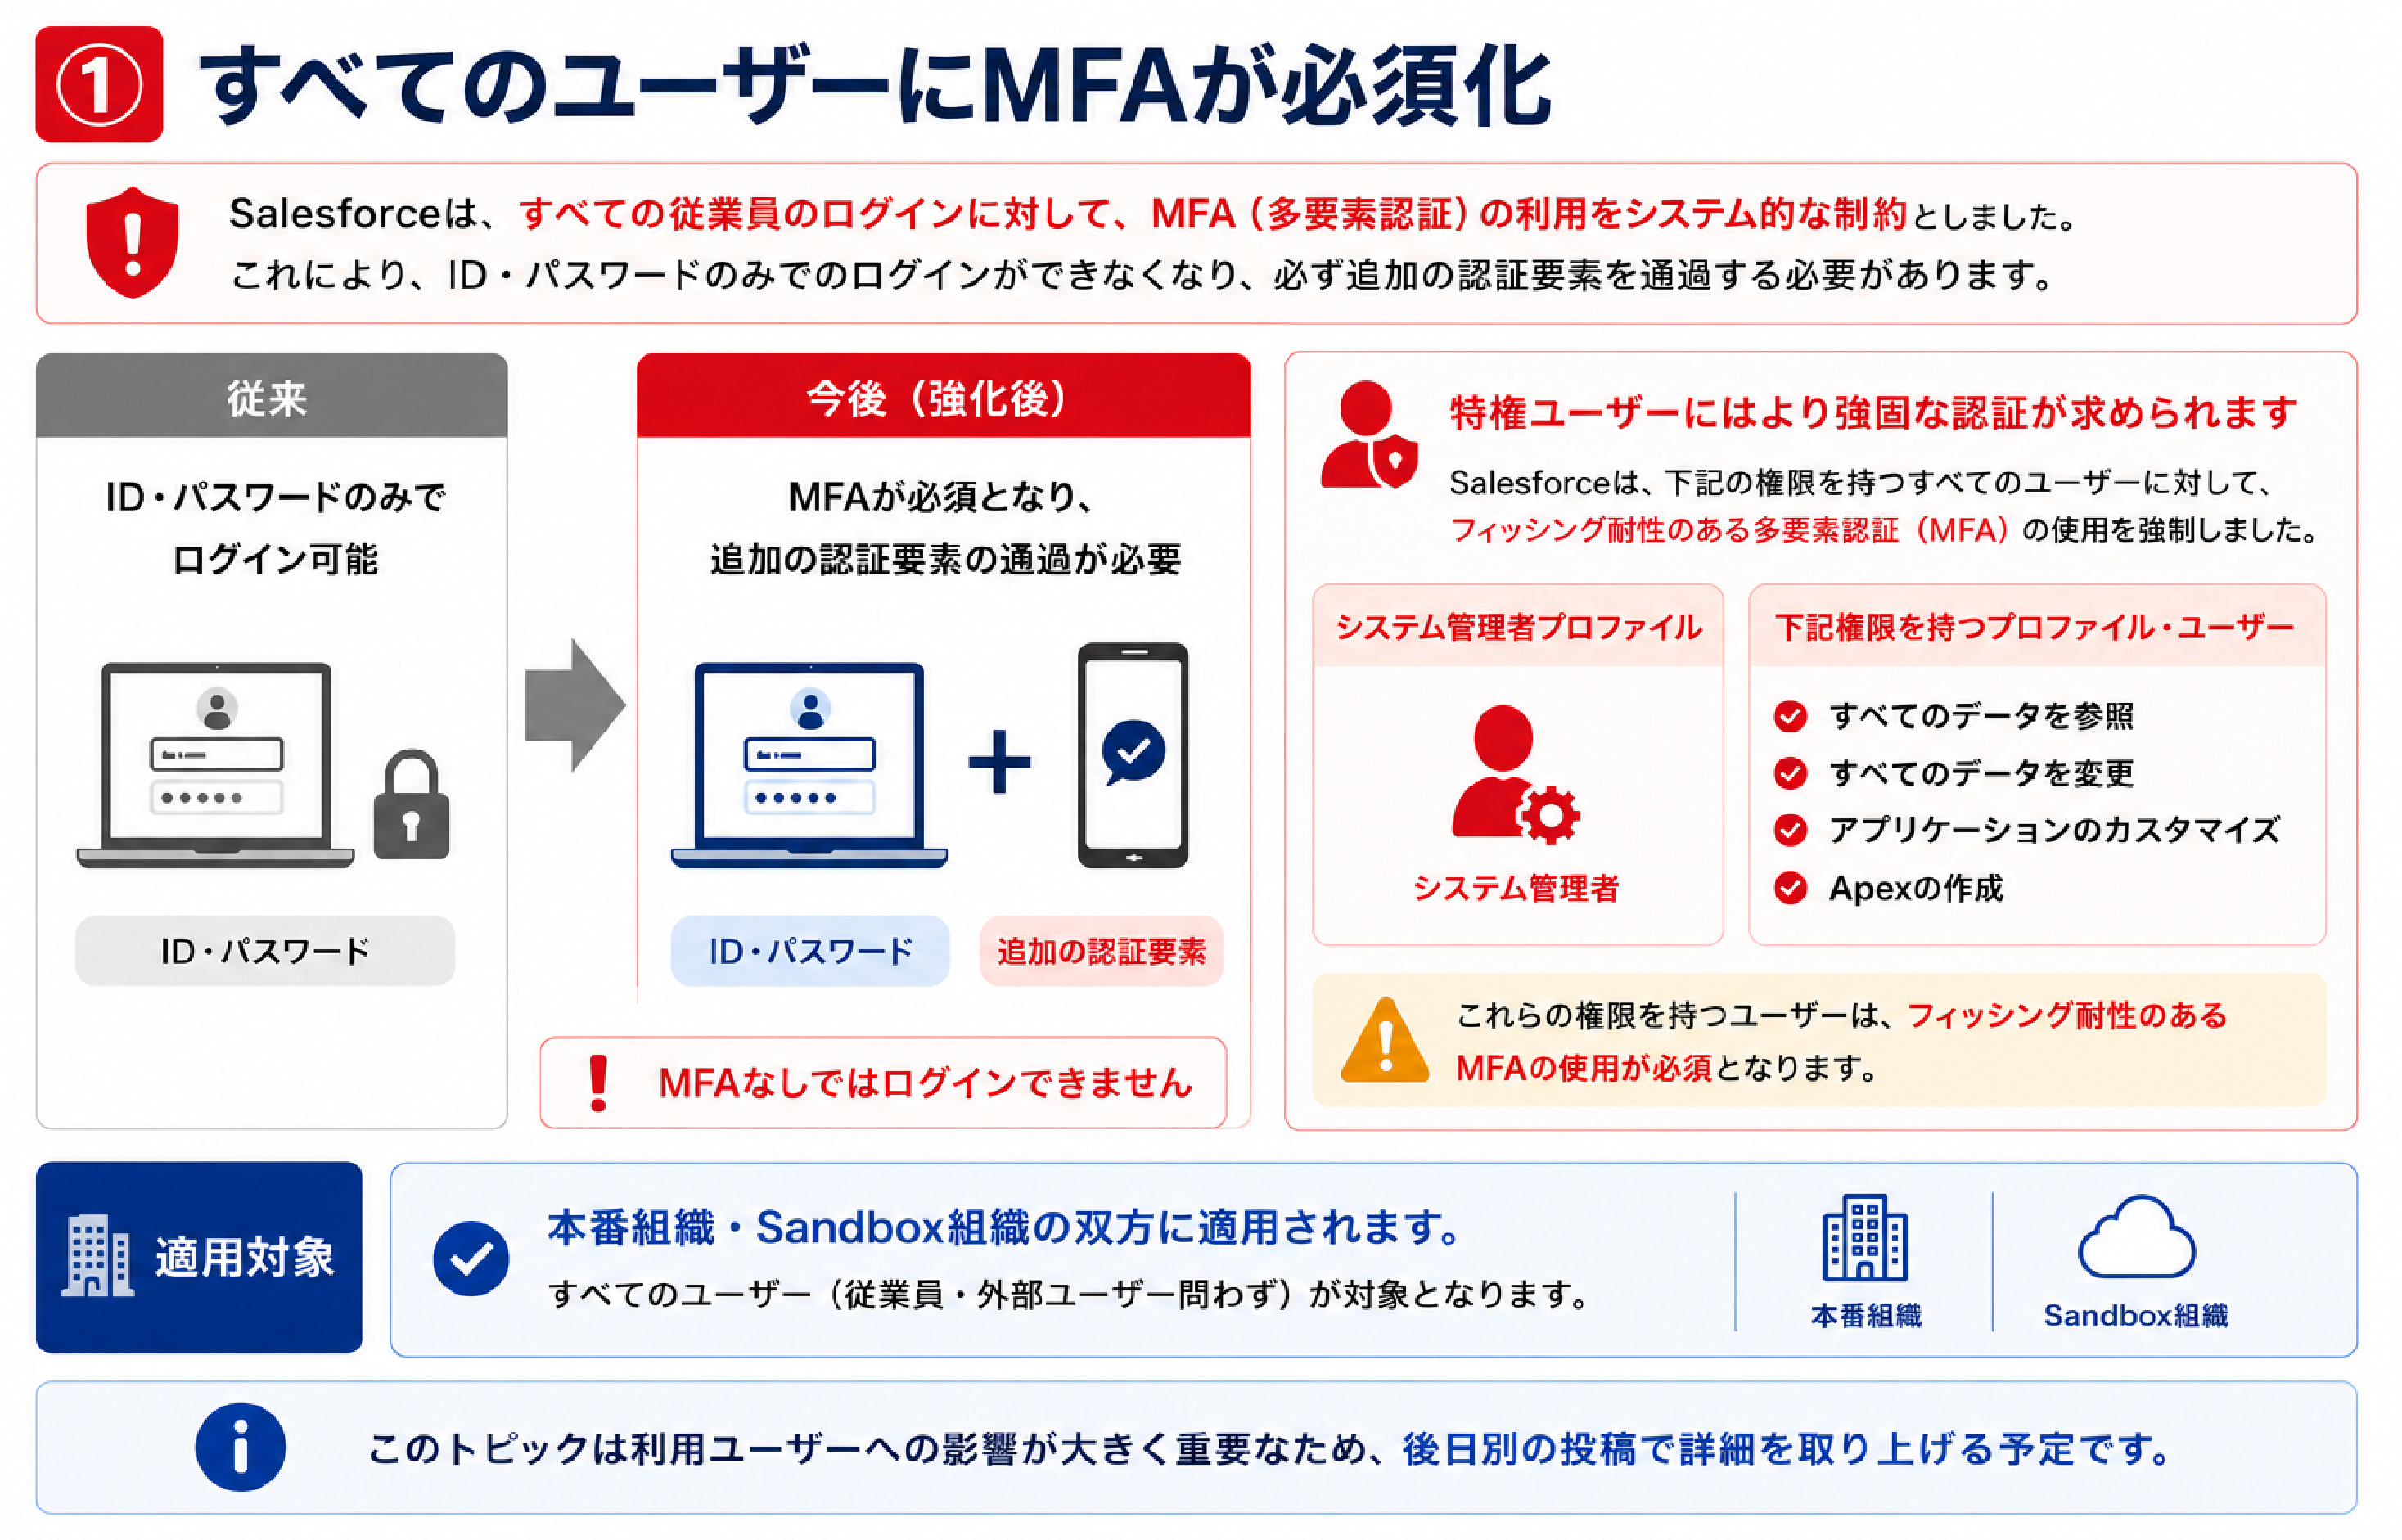
従来からSalesforceではログインする際に、MFA(多要素認証)は利用規約上必須ではありましたが、今回その適用が大幅に強化されます。
Salesforceは、すべてのユーザーのログインに対して、MFAの利用をシステム的な制約としました。これにより、ユーザーはID・パスワードのみでのログインができなくなり、必ず追加の認証要素を通過する必要があります。
加えて、特権ユーザーにはより強固な認証が求められます。
Salesforceは、下記の権限を持つすべてのユーザーに対して、フィッシング耐性のある多要素認証(MFA)の使用を強制しました。
- システム管理者プロファイル
- 下記権限を持つプロファイル・ユーザー
- すべてのデータを参照
- すべてのデータを変更
- アプリケーションのカスタマイズ
- Apexの作成
これらは、本番組織・Sandbox組織の双方に適用されます。
②企業重要データの持ち出しに対するセキュリティ強化
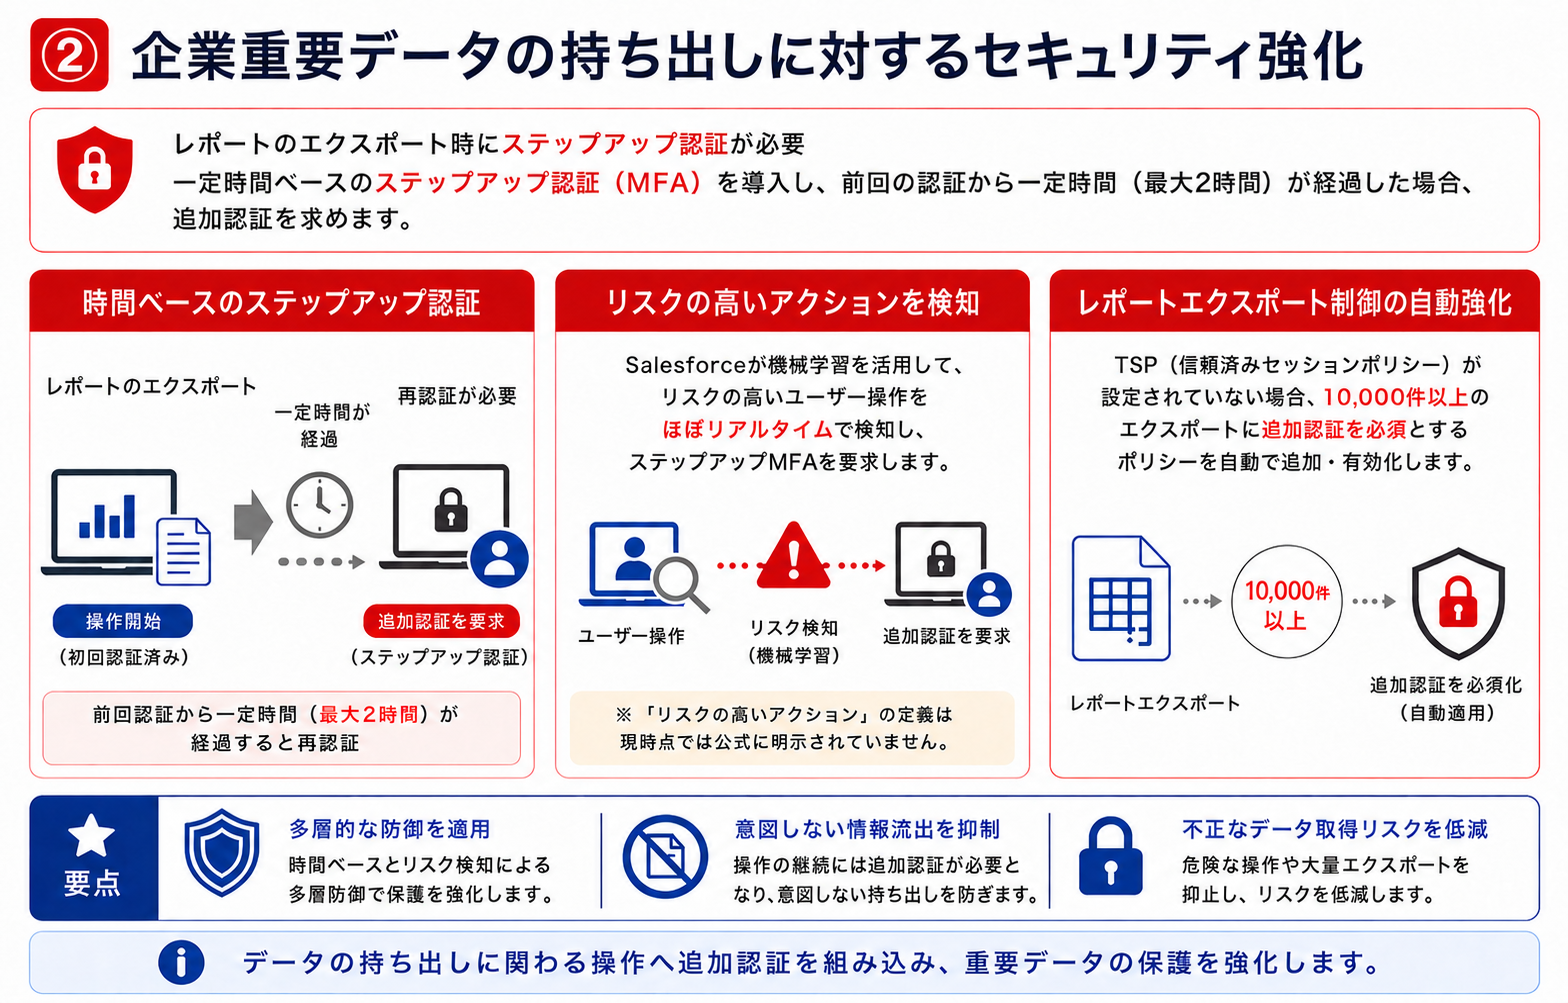
レポートのエクスポート操作に対して、セキュリティが強化されます。今回、時間ベースのステップアップ認証(MFA)が導入され、前回の認証から一定時間(最大2時間)が経過した場合には再認証が求められるようになります。
さらに、Salesforceは機械学習を活用してほぼリアルタイムでユーザーによるリスクの高いアクションを検知し、ステップアップ認証(MFA)を求めます。
※「リスクの高いアクション」について現時点では公式から定義はされていません。
また、従来レポートのエクスポート時に追加の認証を求めるトランザクションセキュリティポリシー(TSP)の設定が推奨されていましたが、今回レポートエクスポートに対する制御が強化されました。
(※TSPはSalesforce Shieldまたはイベントモニタリングの追加ライセンスを契約している場合にのみ利用可能な機能です。)
TSPが未設定の場合でも、一定件数以上(10,000件以上)のデータをエクスポートする際に追加の認証(ステップアップ認証)を求めるポリシーが自動的に追加され、有効化されます。
これにより、データの持ち出しに関する一連の操作に対して多層的な防御が適用され、意図しない情報流出や不正なデータ取得リスクを大幅に抑制できるようになります。
③ログイン挙動のAI検知による不正アクセスの遮断(26年4月適用済み)
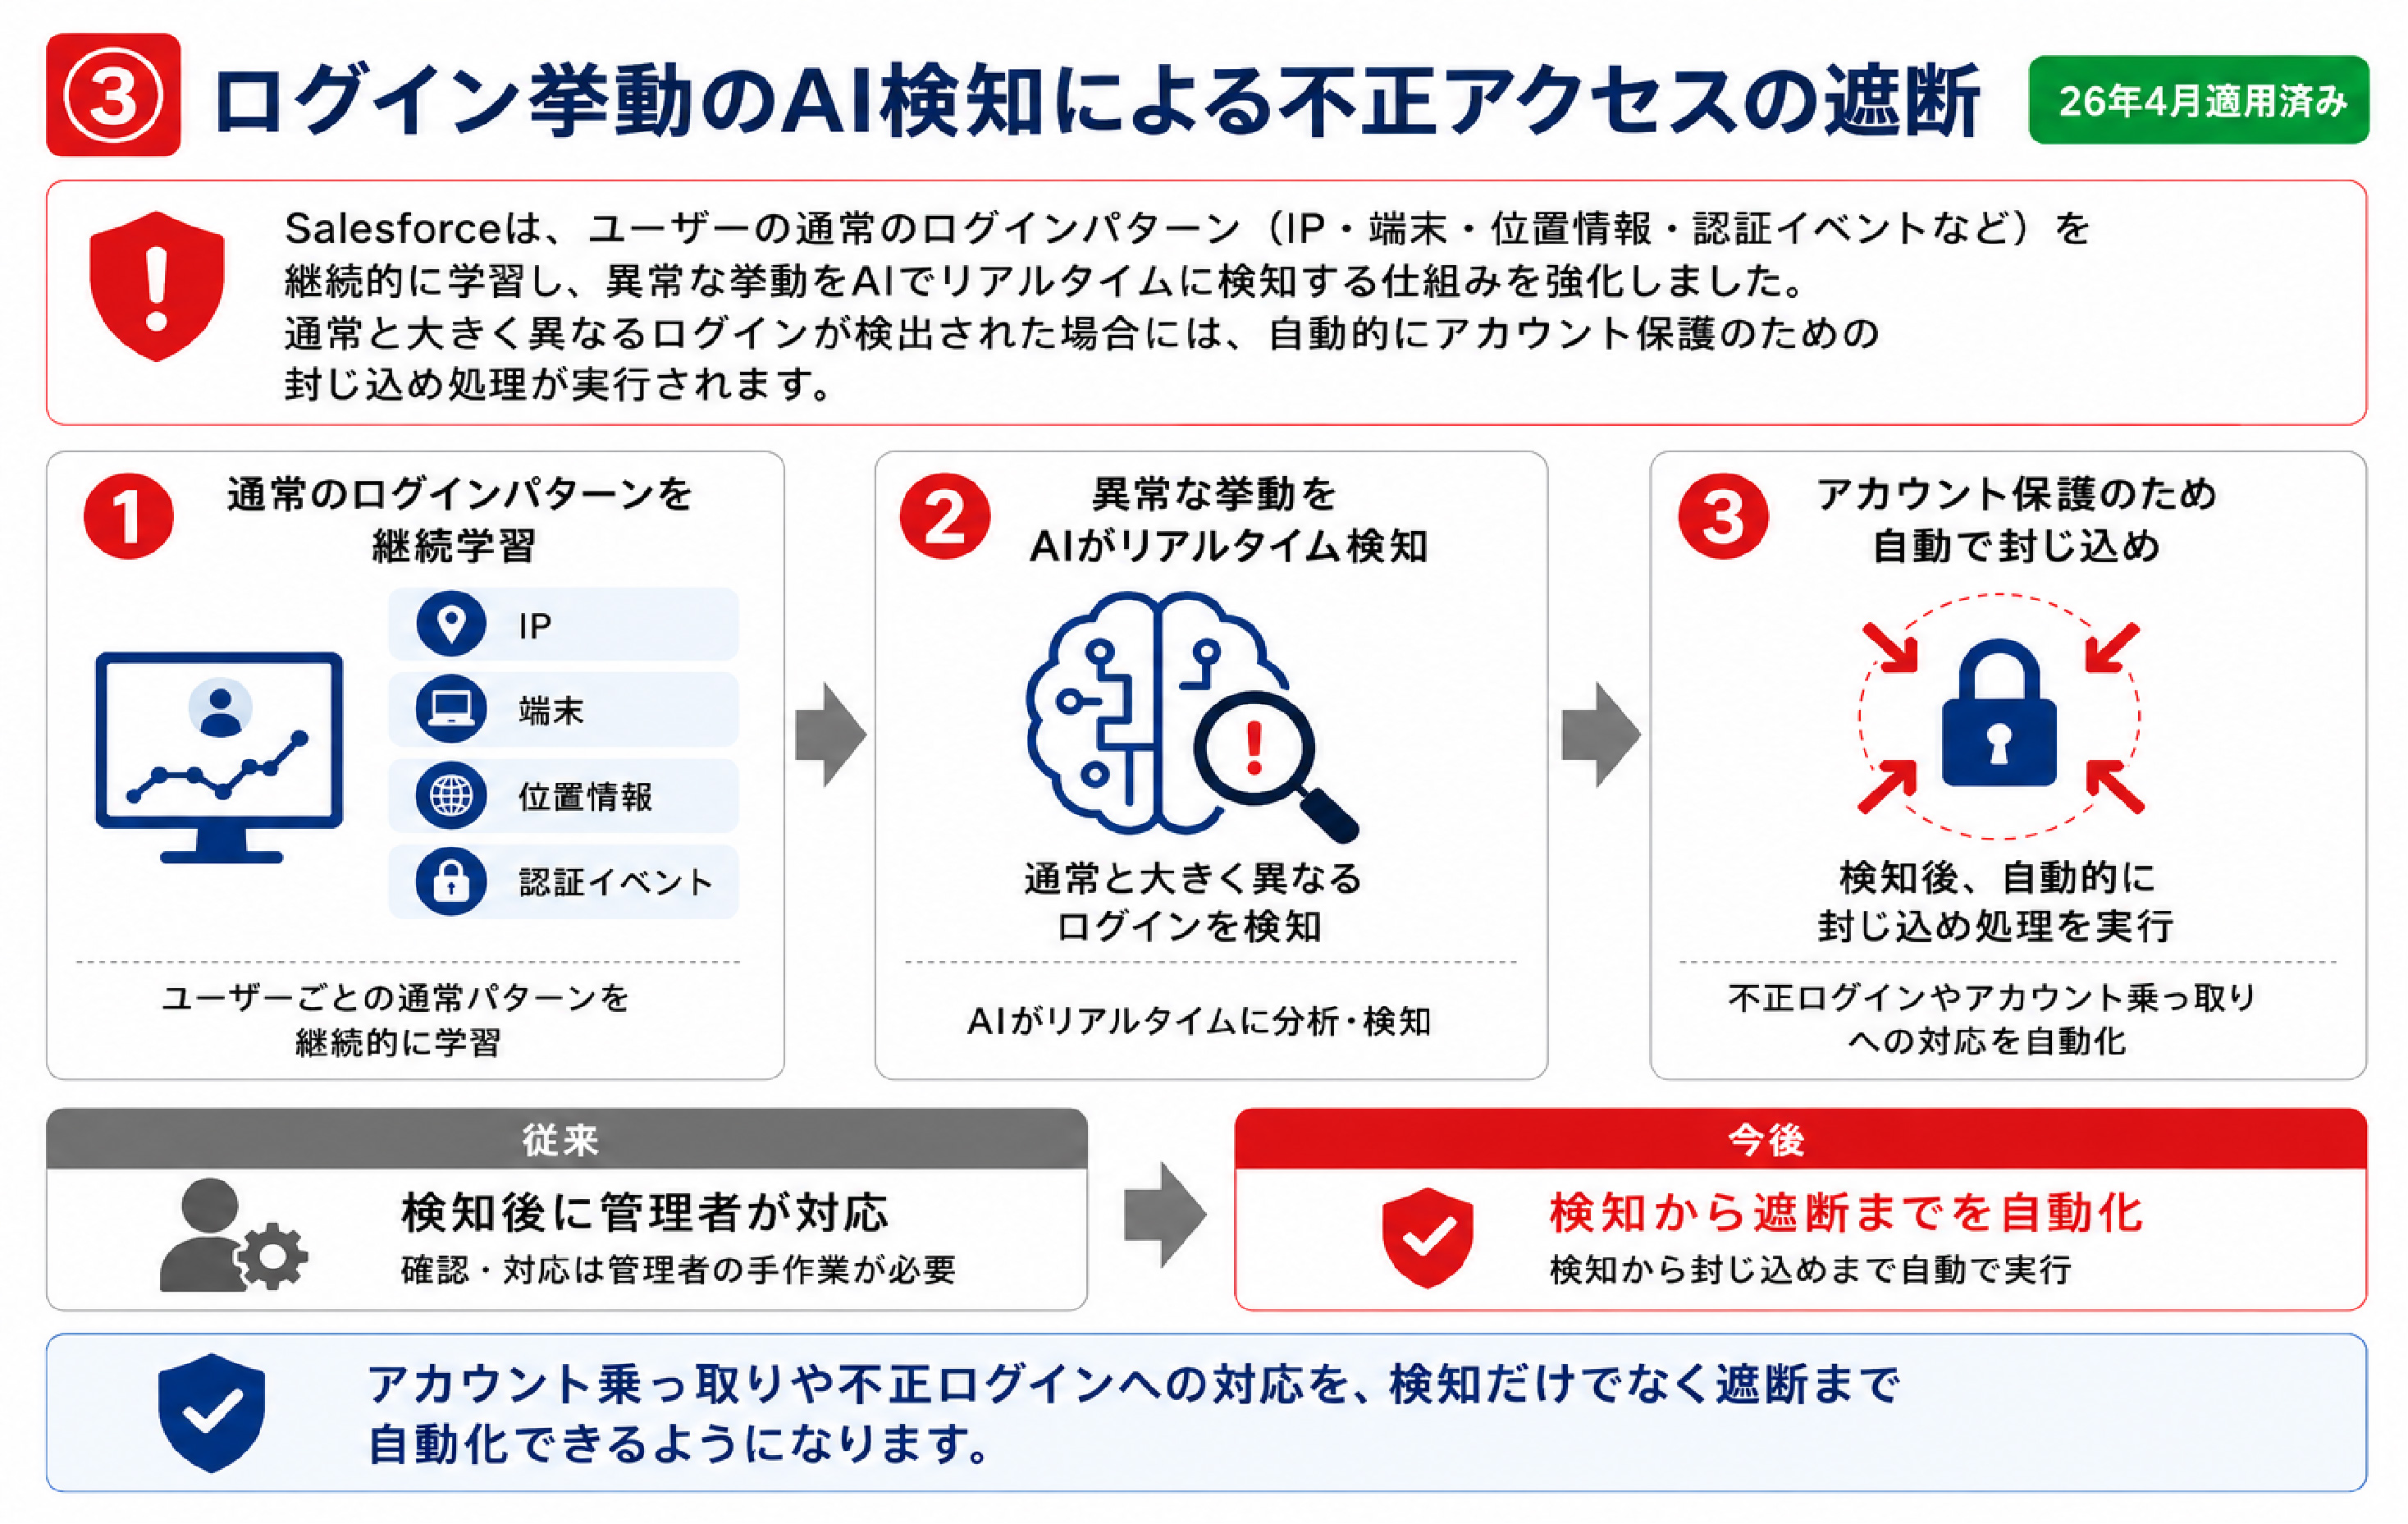
Salesforceは、ユーザーの通常のログインパターン(IP・端末・位置情報・認証イベントなど)を継続的に学習し、異常な挙動をAIでリアルタイムに検知する仕組みを強化しました。これは、通常と大きく異なるログインが検出された場合には、自動的にアカウント保護のための封じ込め処理が実行されるものです。
これにより、従来は検知後に管理者が対応していたアカウント乗っ取りや不正ログインに対して、検知から遮断までを自動化できるようになります。
④匿名ネットワークからのアクセスを検知しアカウントをブロック(26年4月適用済み)
Salesforceはこれまでも、VPN、プロキシ、高リスクIPアドレスといった匿名化環境からの不審なアクセスに対し、不正ログイン対策や異常検知などのセキュリティ機能を提供してきました。
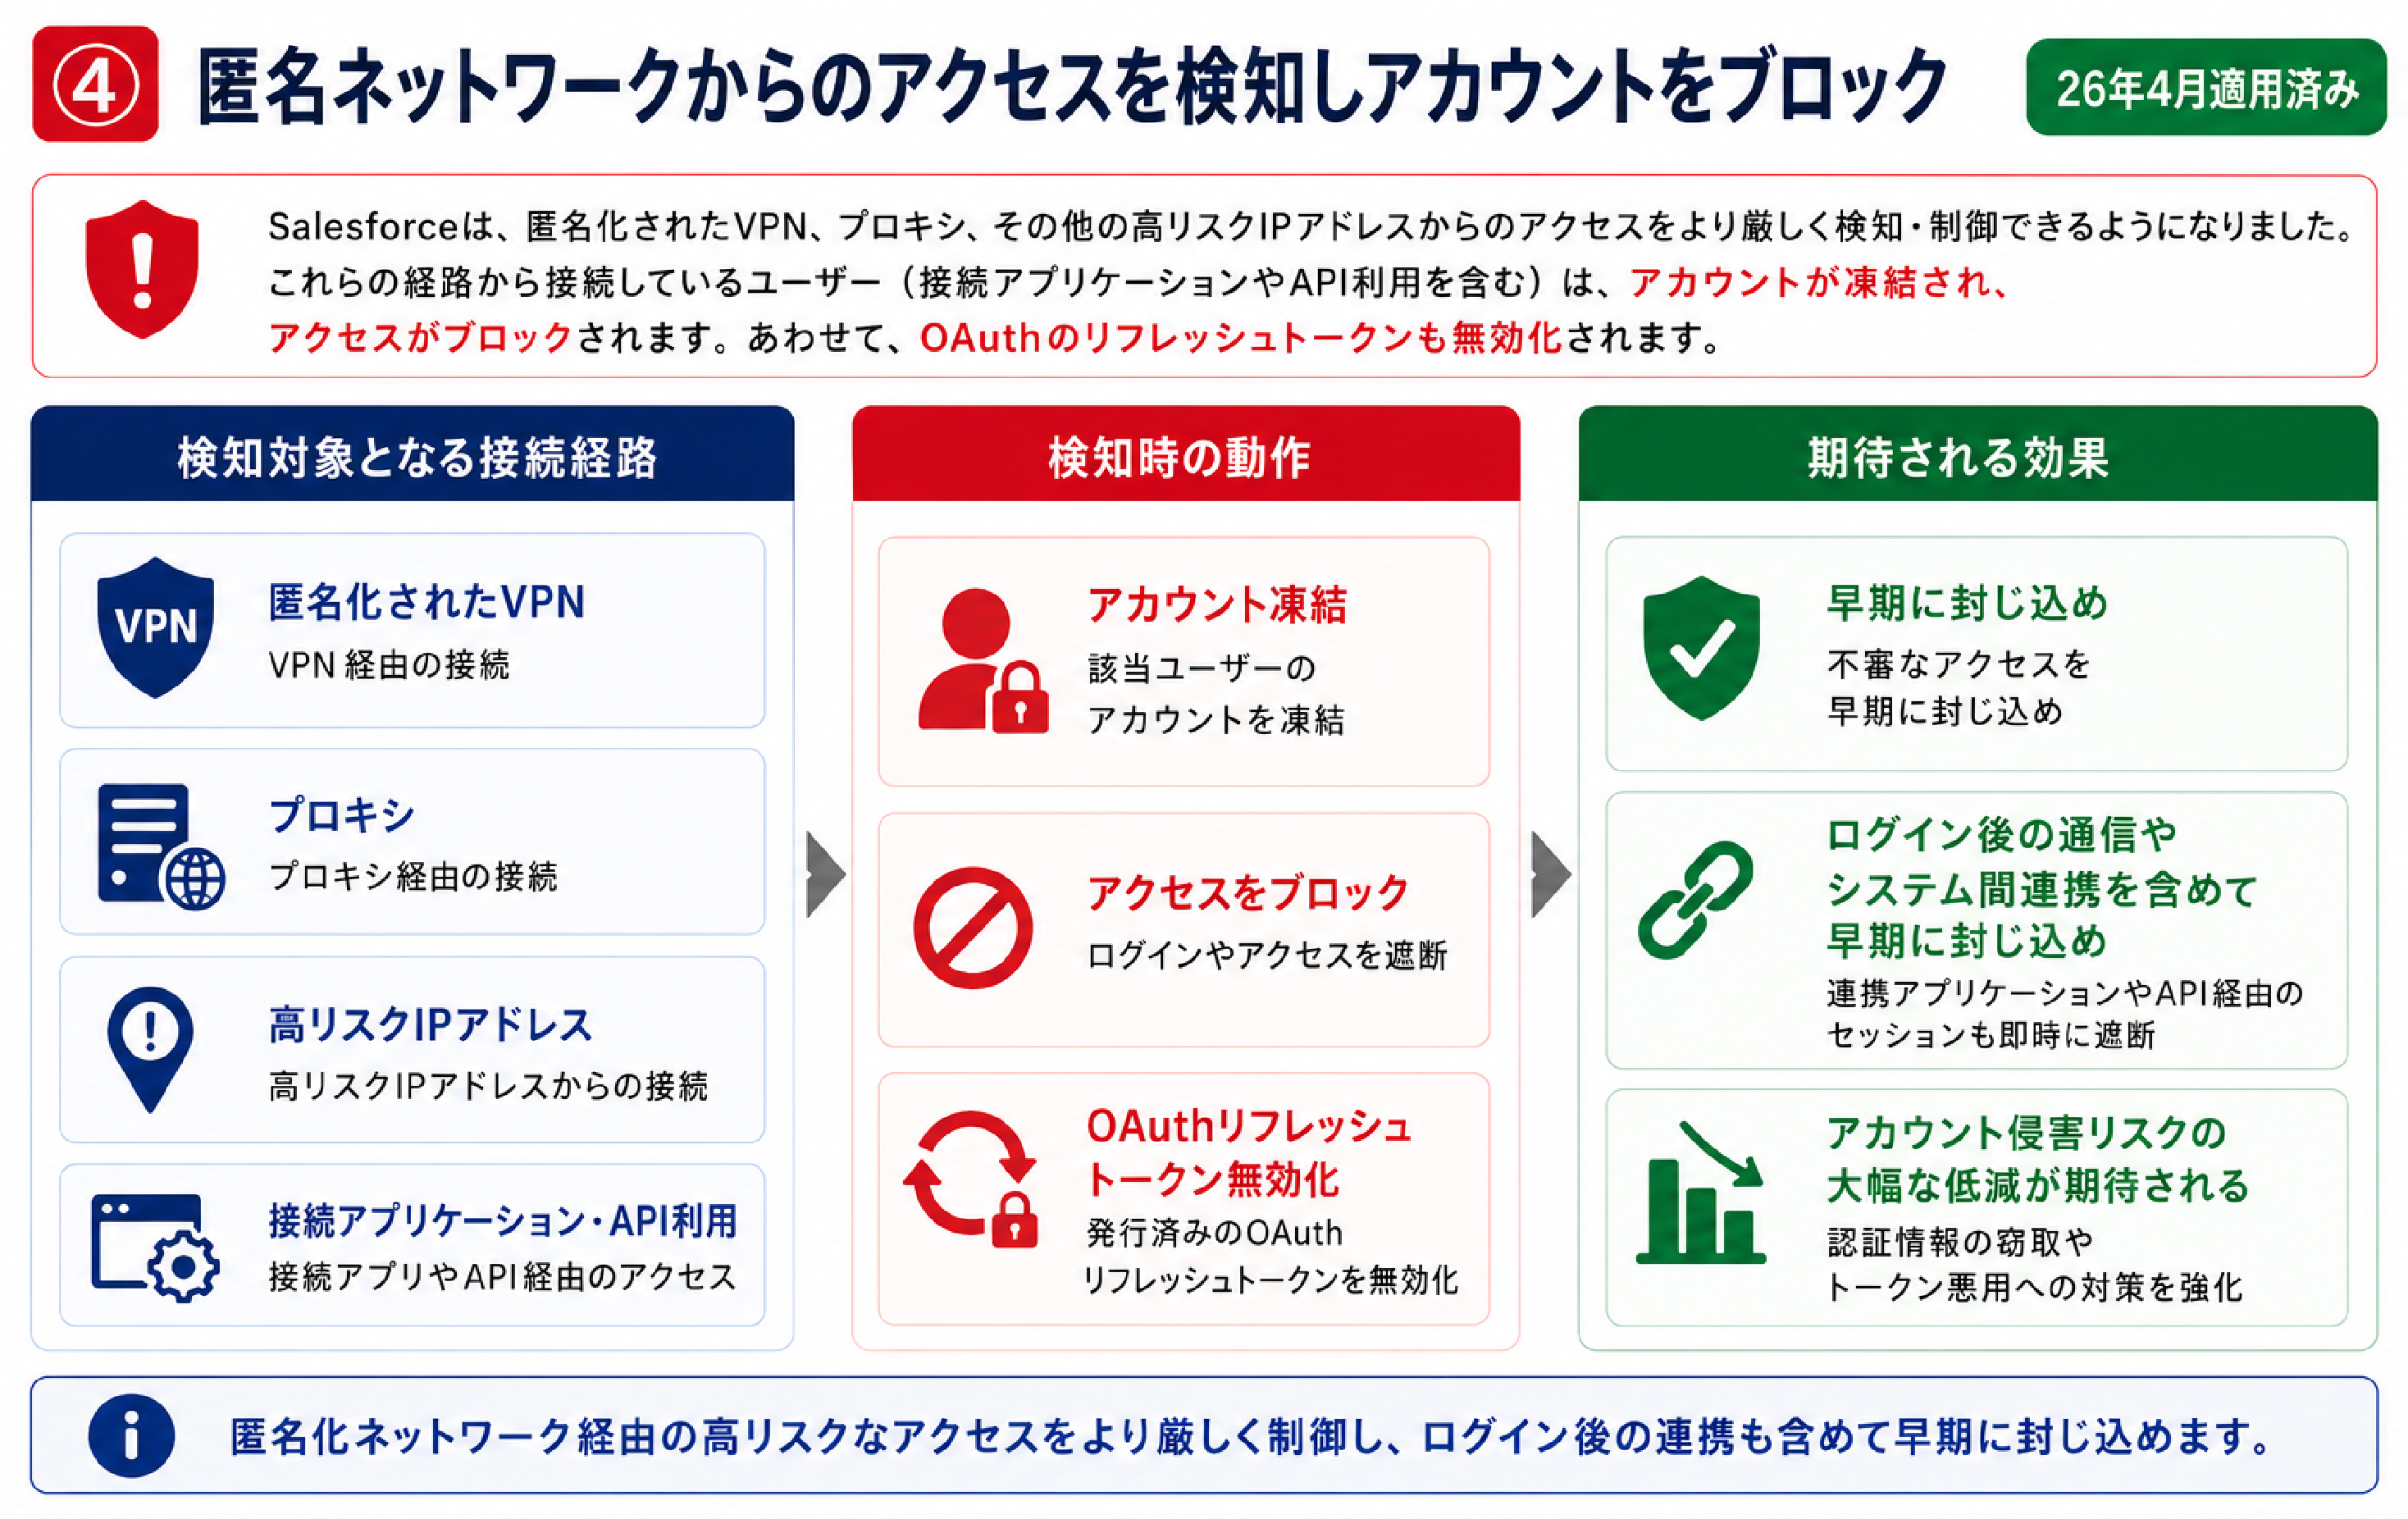
今回、これらの保護がさらに強化され、従来の対策に加えて、匿名化されたVPN、プロキシ、その他の高リスクIPアドレスからのアクセスをより厳しく検知・制御できるようになっています。
これらの経路から接続しているユーザー(接続アプリケーションやAPI利用を含む)は、アカウントが凍結され、アクセスがブロックされるようになります。あわせて、OAuthのリフレッシュトークンも無効化されるため、連携アプリケーションやAPI経由のセッションも即時に遮断されます。
これにより、認証情報の窃取やトークン悪用といった高度な攻撃に対しても、ログイン後の通信やシステム間連携を含めて早期に封じ込めることが可能となり、アカウント侵害リスクの大幅な低減が期待されます。
アップデート適用スケジュール
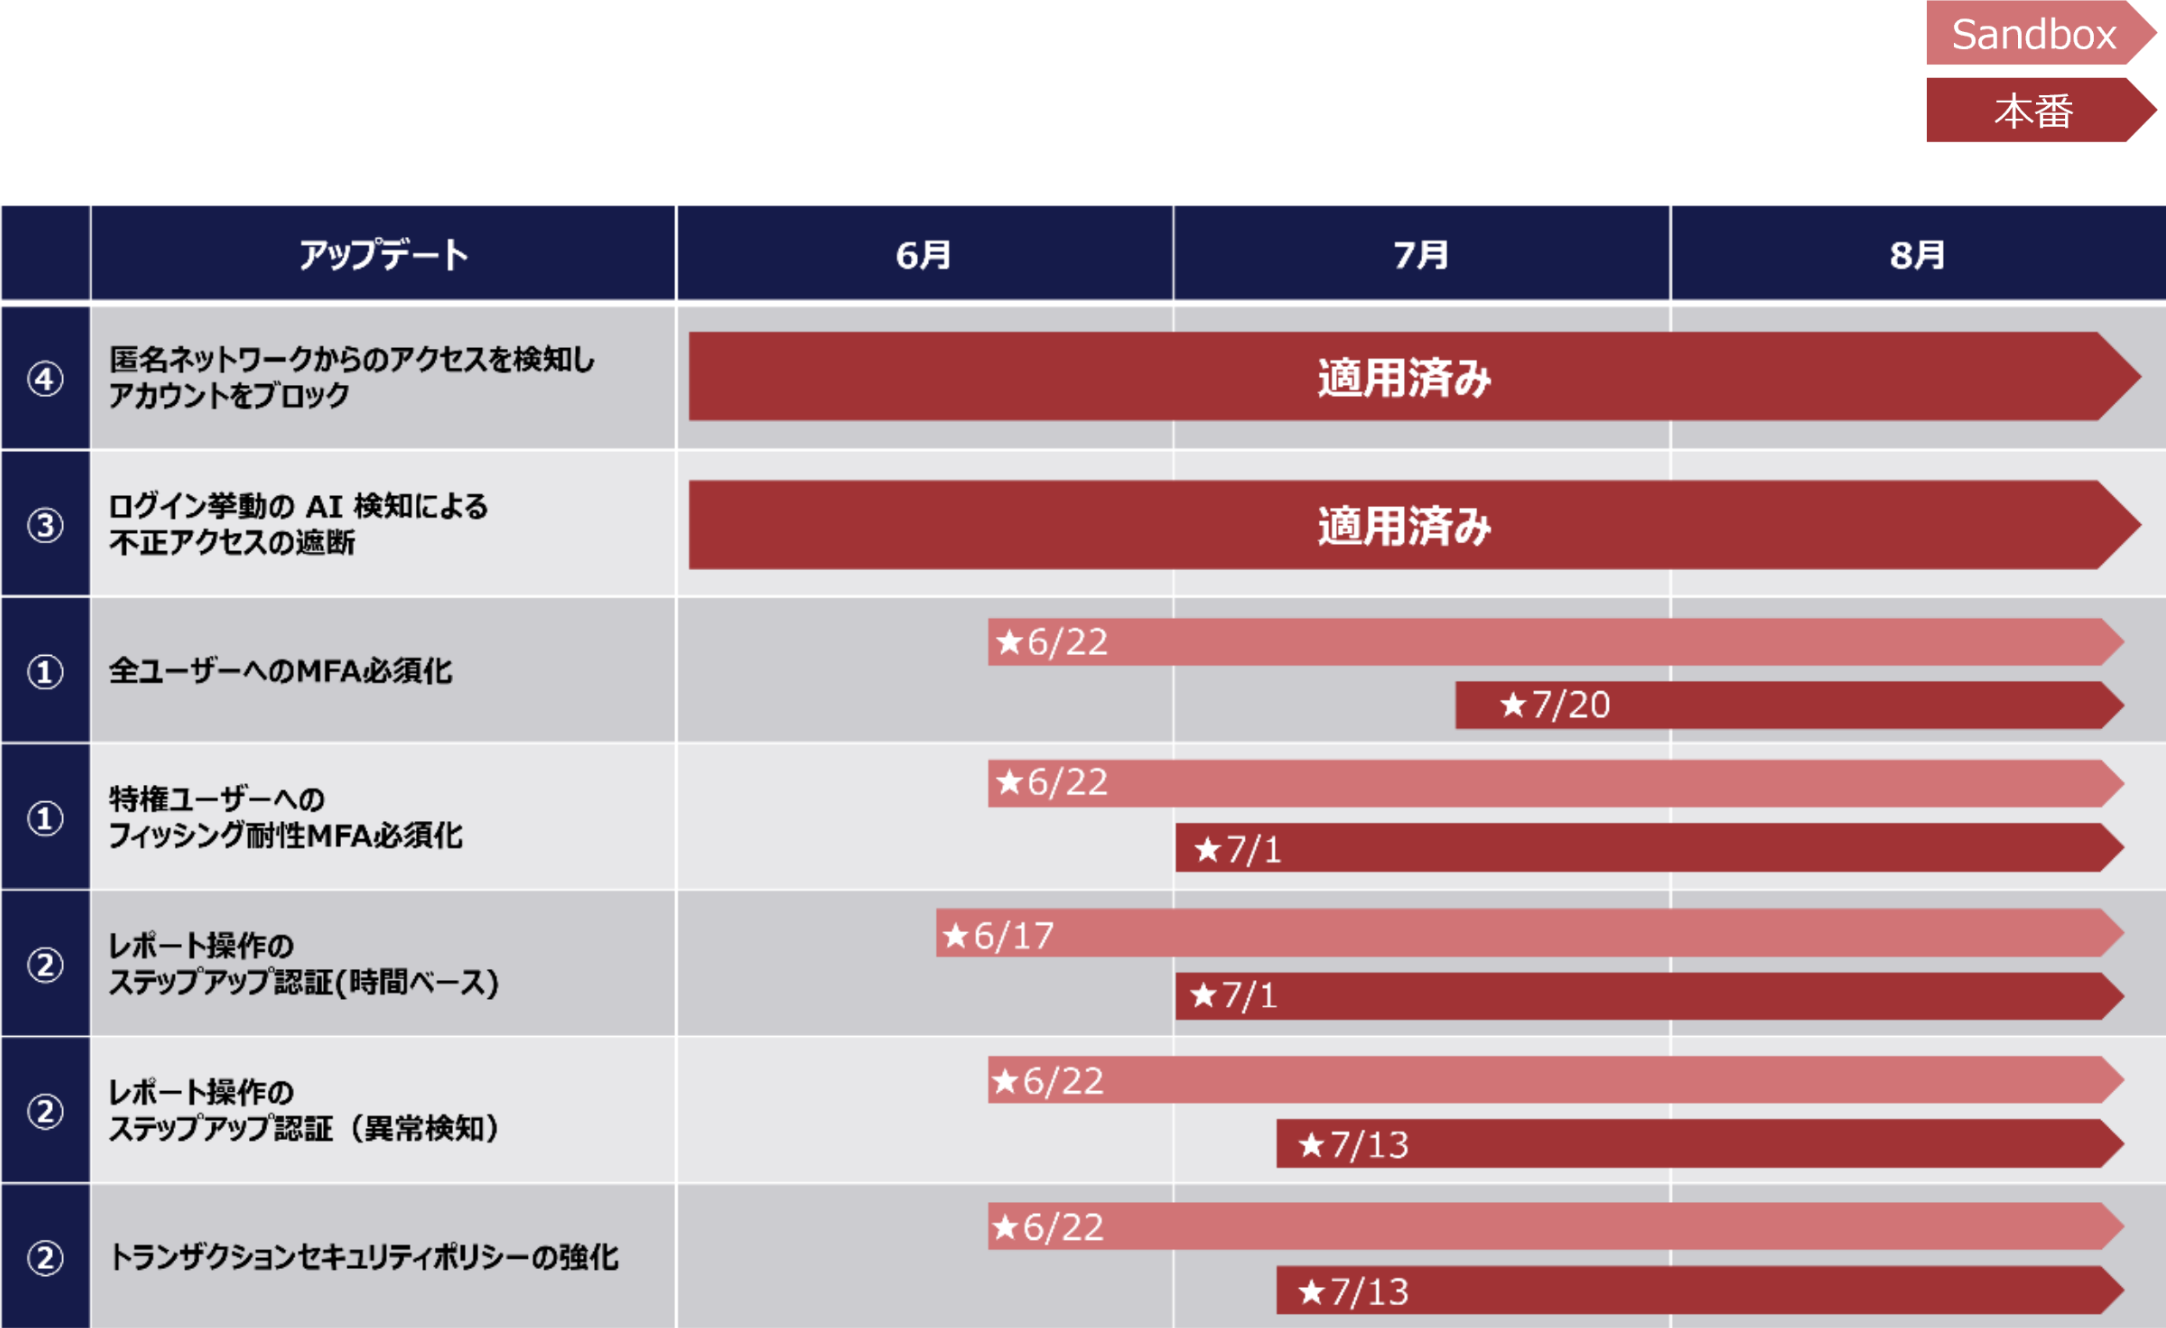
今回ご紹介したアップデートの適用スケジュールは下記の通りです。
なお、これらの内容や適用時期は今後変更される可能性があるため、最新情報についてはSalesforceの公式サイトを随時ご確認ください。
まとめ:セキュリティは「選択」から「前提条件」へ
今回のアップデートでは、認証強化・アクセス制御・操作単位での再認証といった複数のセキュリティ対策が標準機能として組み込まれました。
これにより、「誰がアクセスしているか(認証)」「どこからアクセスしているか(場所)」「何をしようとしているか(操作)」の観点で多層的な防御が行われる仕組みへと進化しています。
その結果、単一の対策に依存しない“ゼロトラスト”に近いセキュリティモデルが実現され、アカウント乗っ取りやデータ持ち出しといったリスクを大幅に抑制しながら、より安心してSalesforceを利用できる環境が整備されました。
また、今後のWinter '27アップデートにおいても、さらなるセキュリティ強化が予定されているとされており、この流れは今後も継続していくと考えられます。
サイバーセキュリティの脅威が拡大し続ける中で、Salesforceはそれに対応する形で防御策の高度化を進めています。私たち利用者側においても、こうしたアップデートの内容を継続的にキャッチアップし、適切に対応していくことが重要です。