2023年10月24日
クラウドサービスの責任共有モデル。Salesforceの利用者に求められる責任とは
-
著者情報
清水 健太郎
JSOL ソーシャルトランスフォーメーション事業本部 所属
情報処理安全確保支援士
Salesforce認定アプリケーションアーキテクト、9x Salesforce 認定資格
JSOLではSalesforceリスク管理チームのメンバーとして、複数のお客さまのSalesforceセキュリティ対策を支援
はじめに:責任共有モデルとは?
皆さんは「責任共有モデル」という言葉を聞いたことはあるでしょうか?
多くのクラウドサービスでは、サービスを提供する事業者とそのサービスを利用する利用者とがセキュリティに関する責任を分担する仕組みになっています。これを「責任共有モデル」と呼びます。
例えば AWS では
https://aws.amazon.com/jp/compliance/shared-responsibility-model/
のような責任共有モデルが示されており、例えばハードウェアやネットワークに関するセキュリティは AWS が担当し、ユーザーIDとアクセス権の管理は利用者側が担当するという役割分担になっています。
クラウドサービスには、IaaS、PaaS、SaaSと言った様々な提供形態があります。その提供形態に応じて責任共有モデル(事業者と利用者との責任分担)は異なり、一般に IaaS → PaaS → SaaS の順に利用者の責任範囲は少なくなっていきます。
Salesforce の利用者に求められる責任
では、Salesforce ではどのような責任共有モデルに基づいており、何が利用者に求められる責任となるのでしょうか?
Salesforce の責任共有モデルは
https://www.salesforce.com/jp/company/shared-responsibility-model/
に示されています。
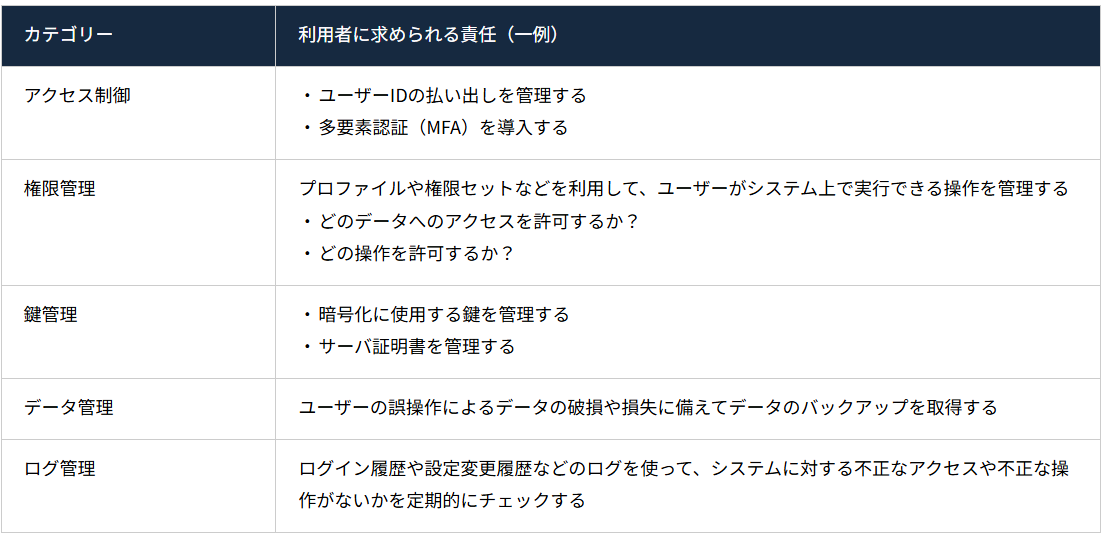
これによると、「ユーザーアクセスとポリシー」「データの分離と説明責任」が利用者に求められる責任となっています。もう少し具体的な内容にブレークダウンすると以下のような内容になります。
※一口に Salesforce といっても様々なサービスが存在しますので、サービスによって、あるいはカスタマイズの有無によっても、責任共有モデルは異なります。
ここでは Sales Cloud や Service Cloud といった SaaS のサービスの標準機能をベースに解釈しました。
Salesforce から提供されているセキュリティチェックツール
Salesforce には非常に多くの設定項目があります。Salesforce の利用者に求められる責任はわかったけれども多数の設定項目を適切に設定できるのか不安を覚えるシステム管理者の方もいらっしゃるかと思います。
そんな利用者のために、各種の設定項目が適切に設定されているのかを利用者自身でチェックできるツールが標準で提供されています。
また、プログラム開発した Apex についてもソースコードをチェックできる静的コード解析ツールが提供されています。
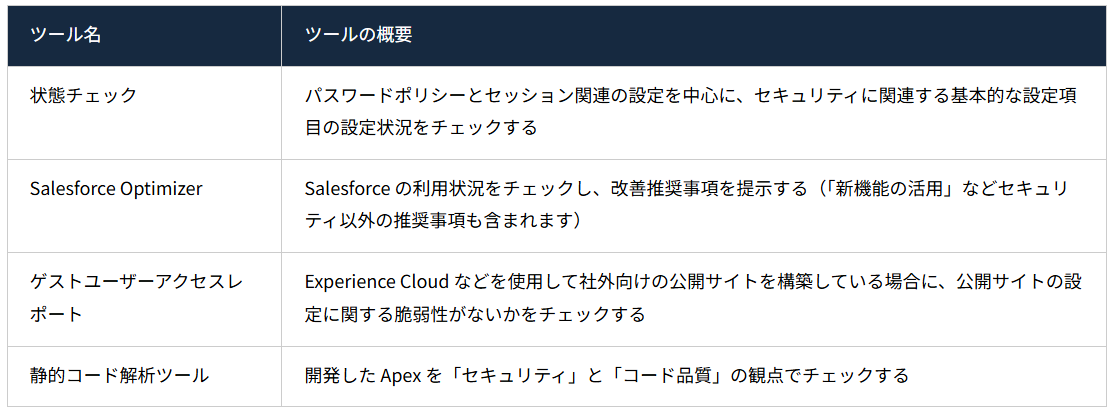
これらのツールを使えば「100%セキュリティを確保できる」というわけではもちろんありませんが、基本的な部分を効率的にチェックすることができます。
Salesforce の利用者に求められる責任を果たすために有効に活用することが欠かせないツールです。
まとめ
今回は Salesforce の責任共有モデルと、その中で Salesforce の利用者に求められる責任についてご説明しました。
次回以降4回にわたって Salesforce から提供されているセキュリティチェックツールを活用して Salesforce を「もっとセキュアに」使っていく方法をご紹介していきたいと思います。
・第2回:状態チェック
・第3回:Salesforce Optimizer
・第4回:ゲストユーザーアクセスレポート
・第5回:静的コード解析ツール